

Az előzmény
Tegnap elég nagy port kavart, mikor kiderült, egy Intel processzorokat érintő hiba miatt megfelelő módszerekkel lehetőség van a védett memóriaterületeken tárolt adatok megszerzésére, így jelszavak, bejelentkezési adatok, illetve egyéb kényes információk is illetéktelen kezekbe kerülhetnek. Első körben eléggé kevés információ állt rendelkezésre a hiba jellegével és az érintettek körével kapcsolatban, valamint a médiában keringő adatok sem minden esetben voltak helytállóak – erre tegnapi hírünkben már utaltunk.
Azóta változott a helyzet, ugyanis a Google kiadott egy részletes dokumentumot, ami rögtön három sebezhetőséget is ecsetel. Aki el szeretne mélyülni az igencsak részletes technikai adatokban, itt találja az olvasmányt – a többieknek megpróbáljuk érthető, kellően leegyszerűsített formába önteni, mit is érdemes tudni.
Az eddig ismert rések
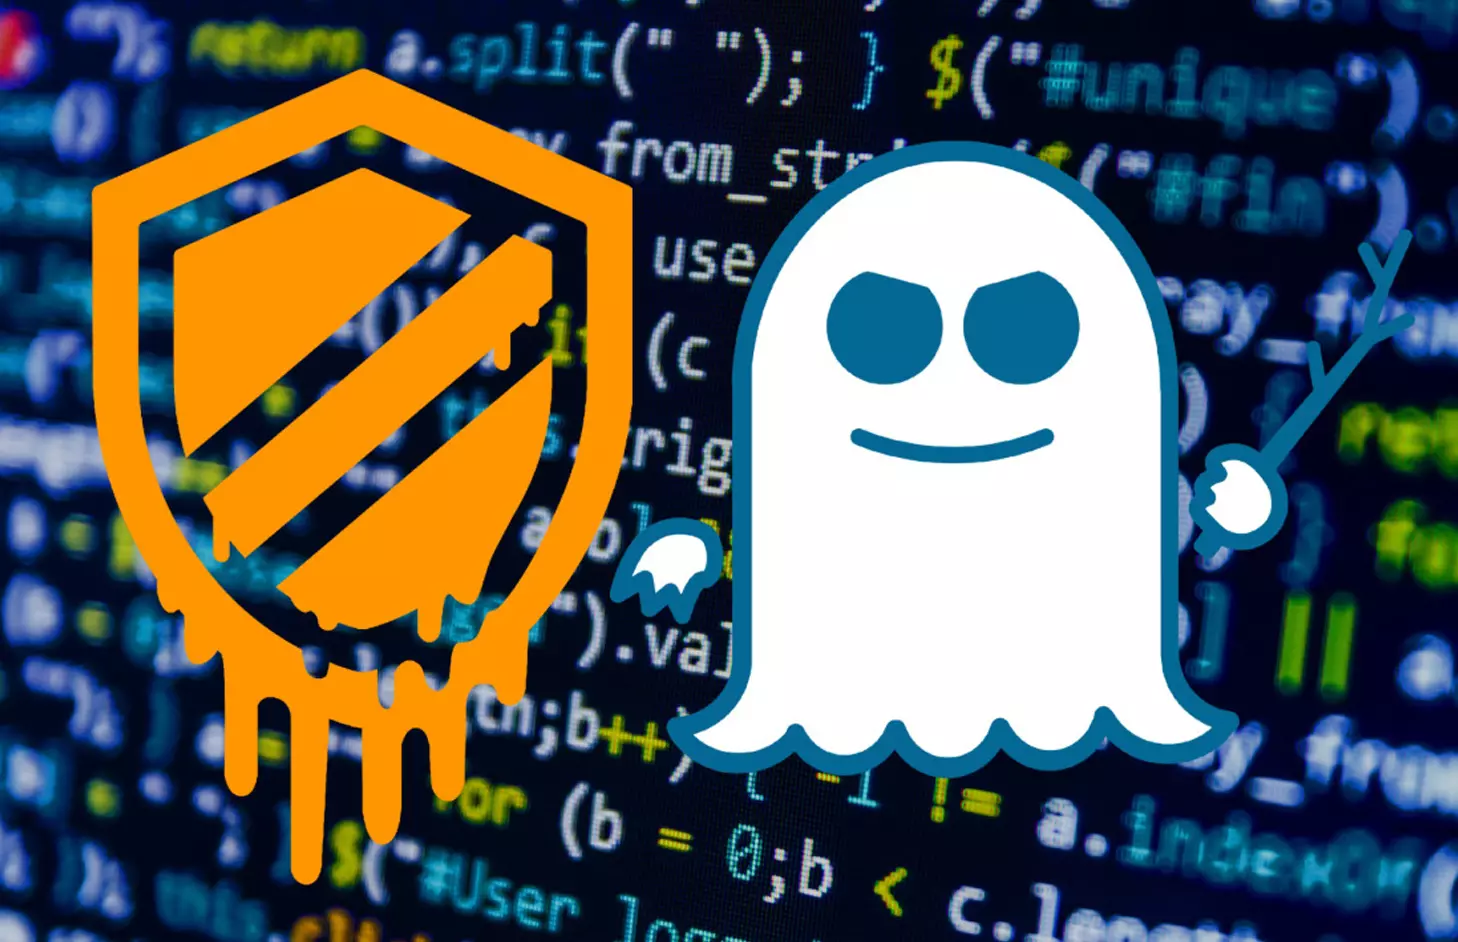
A Google dokumentuma szerint jelenleg háromféle támadási formát ismernek, amelyeken keresztül érzékeny adatok szivároghatnak ki, amennyiben a támadó sikeresen kihasználja a bennük rejlő lehetőségeket. Ezek a rések már neveket is kaptak: a tegnap napvilágot látott változat a Meltdown nevet viseli, de rajta kívül egy Spectre nevű rés is létezik, aminek ráadásul kétféle variánsa is van.
•Variant 1 (Spectre): bounds check bypass (CVE-2017-5753)
•Variant 2 (Spectre): branch target injection (CVE-2017-5715)
•Variant 3 (Meltdown): rogue data cache load (CVE-2017-5754)
Az alábbiakban a rendelkezésre álló adatok birtokában igyekszünk alaposan körbejárni a témát, mely processzorok érintettek, milyen javításra lehet számítani és ez milyen negatív hatásokkal járhat.
Meltdown
(rogue data cache load (CVE-2017-5754))
A rés az átlagfelhasználói és az üzleti rendszereket egyaránt érinti, de a felhőszolgáltatást nyújtó szervereknél különösen veszélyes, hiszen a szerveren futó virtuális gépek szélsőséges esetekben egymás védett memóriaterületeihez is hozzáférhetnek, sőt, az érzékeny memóriaterületet akár megfelelően megírt, webböngészőben lefuttatott JavaScript kódon keresztül is el lehet érni. Ez azért probléma, mert a felhőszolgáltatások keretén belül ugyanazon a fizikai szerveren futtathatnak alkalmazásokat a felhasználók, amelyen érzékeny adatokat is tárolnak, ezeket pedig a processzorhoz kötődő védelmi megoldások védik, amik a Meltdown bug jóvoltából könnyedén megkerülhetőek. A veszély a teljesen virtualizált konfigurációk esetében látszólag csak a „vendég memóriaterületet” fenyegeti, a „kiszolgáló memóriaterületét” nem, azaz ilyen módon csak a vendég kernel memória tartományt lehet elérni, a kiszolgálóét nem.
A kutatók tesztjei alapján a Meltdown jellegű támadást csak Intel processzorral szerelt rendszereken sikerült kivitelezni, ám ez nem jelenti azt, hogy az ARM és az AMD rendszerei védettek lennének. Szerintük a végső következtetés levonása előtt további vizsgálatokra van szükség – gyorsabb, jobban optimalizált kódokkal változhat a helyzet.
A rést szoftveres úton, a KPTI (Kernel Page Table Isolation) funkció segítségével lehet befoltozni, ami eredetileg nem pont ehhez a támadásformához készült, de így is hatékonyan segít a védekezésben. Windowsra, Linuxra és macOS-re már el is készültek a javítások, amelyeket érdemes is telepíteni, hogy nagyobb biztonságban lehessünk. Az AMD processzoraihoz nem szükséges a frissítés, ezért a legújabb Linux kernel frissítést módosították is, így a KPTI funkció csak Intel processzorok esetén lesz aktív, ahogy az várható volt. A frissítés várhatóan 5% körüli lassulást okozhat az Intel alapú rendszereken, a maximum 30%-os feletti lassulás csak bizonyos terhelésformák esetében valósulhat meg, leginkább adatközpontokban dolgozó rendszereknél. Fontos adalék, hogy az ARM hivatalos táblázata szerint a Cortex-A75-ös modellek érintettek, amelyekhez ugyancsak érkezik frissítés, pedig eddig úgy tűnt, az ARM-nél nincs veszély. Egyszóval a végleges kép kialakulásához kell még néhány nap.
Spectre
[italic](bounds check bypass - CVE-2017-5753)
(branch target injection - CVE-2017-5715)[/italic]
Az AMD szerint a Spectre első variánsa (bounds check bypass - CVE-2017-5753) a cég processzorait is fenyegeti, de van már rá szoftver alapú biztonsági frissítés, ami minimális negatív hatást gyakorol a teljesítményre. Ez a variáns az Intel processzorait, valamint az ARM Cortex-R és Cortex-A sorozatának számos tagját is érinti, amelyekhez szintén szoftveres frissítést készítenek, illetve már készítettek is.
A Spectre második variánsa (branch target injection - CVE-2017-5715) az AMD processzorait az architektúrabeli sajátosságok miatt nem fenyegeti, legalábbis ezt állítja az AMD, az Intel és az ARM esetében azonban ennek befoltozására is szükség van frissítésekre.
A hivatalos reakciók
Az egyes vállalatok természetesen már sajtóközleményeket is kiadtak. Az ARM igyekszik megfelelő tájékoztatást adni, pontos utasításokkal, az Intel ugyanakkor védi a termékeit és próbál rávilágítani, hogy nem csak a cég processzorait érintik a hibák, így azok a tegnapi hírek, amelyek ezt állítják, nem helytállóak. Az új információk fényében ez részben igaz is, hiszen tegnap még elég nagy volt a homály az ügyben, hiszen egyik érintett sem kívánt megszólalni. Valószínűleg azért, mert szerették volna, hogy a frissítések mielőbb célba érjenek, addig kivártak a hivatalos kommunikációval. Az Intel és az ARM mellett az AMD is kiadott egy sajtóközleményt, amelyben egy táblázat segítségével próbálják egyértelműen részletezni, mi is a helyzet. A Google szakemberei szintén publikáltak egy részletes tanulmányt, ami az egyes biztonsági rések aprólékos ismertetésével foglalkozik. Ezt fentebb már említettük, itt található.
Az elkövetkező napok folyamán biztosan érkezik még néhány információ a témában, addig viszont érdemes gondoskodni arról, hogy az esetlegesen megjelenő gyártói frissítések időben felkerüljenek az adott rendszerekre, legyen szó táblákról, okostelefonokról, noteszgépekről vagy éppen asztali számítógépekről. A fenti biztonsági rések ugyanis megfelelően megírt és célba juttatott kártékony kód segítségével az üzleti- és az átlagfelhasználókra egyaránt veszélyt jelentenek.