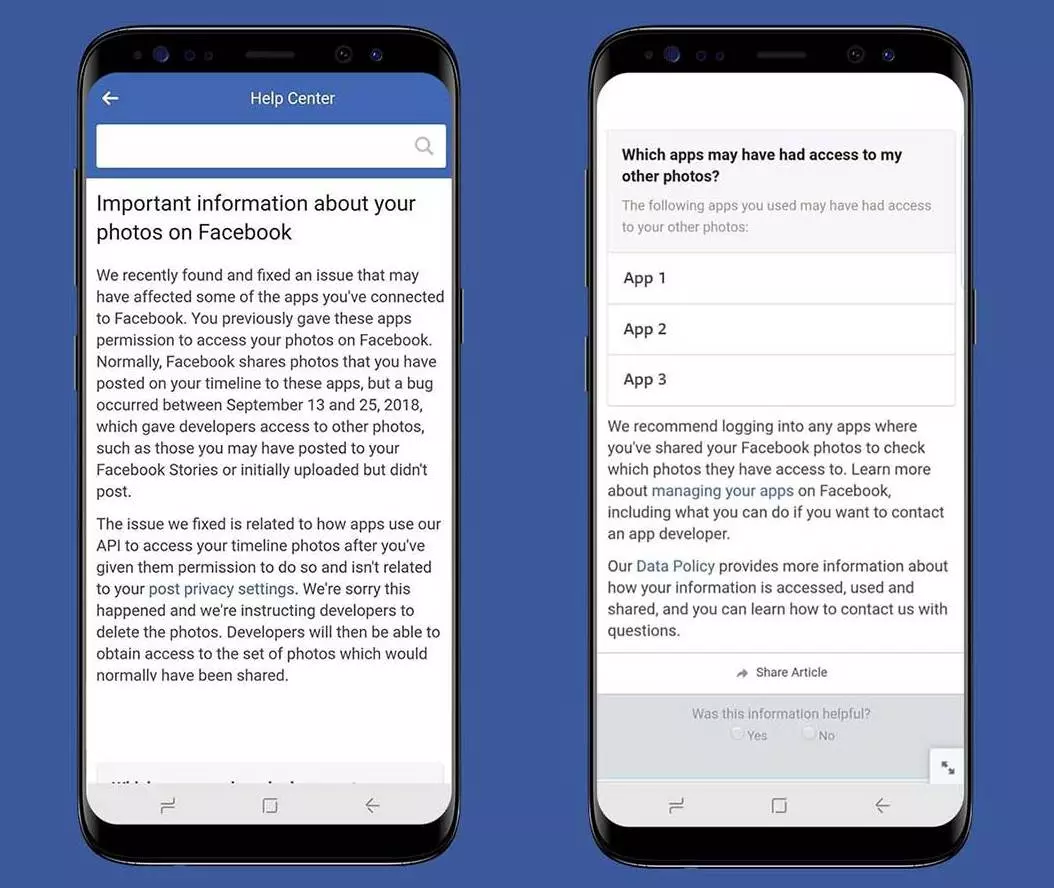





A Facebook idén már több alkalommal keveredett kisebb-nagyobb botrányokba a felhasználók személyes adatainak kezeléséből fakadóan, és az ünnepek előtt is fény derült egy újabb ügyre, ami egyébként nem is friss eset. A Facebook API egy hibája még az ősz elején milliók fotóihoz biztosított a megengedettnél sokkal nagyobb hozzáférést.
A közösségi oldal biztonsági csapata egy olyan biztonsági rést fedezett fel a Facebook fotókkal kapcsolatos API-jában, ami alapján az első felmérések szerint nagyjából 6,8 millió felhasználó esetében fordulhatott az elő, hogy egy-egy alkalmazás olyan fotókhoz is hozzáférhetett, amikhez egyáltalán nem lett volna joga. A hiba 12 napig volt kihasználható szeptember 13. és szeptember 25. között. Olyan embereknél állhat fenn annak a veszélye, hogy rossz kezekbe kerültek a fotói, akik a Facebook Logint használták és lehetőséget adtak a harmadik fél által készített appok számára, hogy hozzáférhessenek a képekhez. A vállalat sajnálatát fejezte ki az ügyben, de nem volt rest többször is hangsúlyozni, hogy az érintett felhasználók engedélyt adtak a fotóik elérésére a Facebookon futó programok számára.
A biztonsági hiba lényegében minden, de tényleg minden fotóhoz elérést biztosított az érintett programok számára, függetlenül attól, hogy hol osztotta meg az ember, vagy egyáltalán megosztotta-e valahol.
A programok minden gond nélkül felhasználhatták az hírfolyamra korlátozással posztolt fényképeket, a piactérre feltöltött tartalmakat, a Facebook Stories felületén megjelent dolgokat, de még azokat a felvételeket is, amiket csak feltöltött az ember, majd idő közben meggondolta magát, és nem is posztolta ki azokat. A vállalat hivatalos közleménye alapján, az ügy vizsgálata során az derült ki, hogy 876 fejlesztő lehetett érintett az ügyben, akik akár 1500 olyan applikációért is felelhettek, melyeknél fennállhatott ez a hiba. (Arról nem esett szó, hogy melyek ezek, ilyen információt nem hozott nyilvánosságra a cég.) A programozók számára a fotós Facebook API hibája miatt tehát sokkal több fotó vált láthatóvá, mint amit a felhasználók engedélyeztek volna normál esetben.
Ezúttal persze nem olyan horderejű ügyről beszélhetünk, mint a Cambridge Analytica-botrány esetében, ami a cég történetének a legsúlyosabb következményekkel járó adatszivárgása, de önmagában ez is igazán komoly eset. A 6,8 millióra becsült károsultból valószínűleg akadtak olyanok, akik érzékeny tartalmakat oszthattak meg korlátozással a fent említett időszakban, szóval az érintettek szempontjából sovány vigasz, hogy volt már rosszabb helyzetben is a vállalat idén.
A Facebook már azon dolgozik (így három hónappal később), hogy létrehozzon egy eszközt a fejlesztők számára, amivel lehetőségük nyílik beazonosítani azokat az embereket, akiket érinthetett az eset, és így törölhetik a hozzájuk kapcsolódó, jogtalanul szerzett fényképeket. És ezzel együtt értesíti azokat a személyeket is a cég, akiknek a feltöltött fényképei rossz kezekbe kerülhettek a hiba folytán. A Facebook mindenkinek kiküld majd egy olyan hivatkozást, ami a Sugóközpontba vezet, ahol meg lehet majd nézni, hogy használták-e bármelyik applikációt a szóban forgó kb. 1500-ból.