A WinRAR még mindig népszerűnek mondható a Windows felhasználók körében, sokan használják is napi szinten tömörített állományok létrehozására vagy kicsomagolására. A szoftver gazdag funkcionalitása és könnyű használata miatt rendkívül hatékony választás lehet, ha helytakarékosabban szeretnénk bizonyos állományokat hordozni, vagy csatolmányként elküldeni, de a frissen letöltött tömörített állományok kibontását is gyorsan és egyszerűen megoldja.
Utóbbi esetben kifejezetten érdemes odafigyelni, hogy az adott tartalom megbízható forrásból érkezzen, ugyanis számos trükköt alkalmaznak a kártékony kódok készítői annak érdekében, hogy megfertőzzék az egyes rendszereket, majd értékes információkhoz jussanak. Egyebek mellett erre is lehetőséget ad az a biztonsági rés, amire nemrégiben figyeltek fel a biztonságtechnikai kutatók, egészen pontosan a Mitsui Bussan Secure Directions egyik munkatársa, Shimamine Taihei.
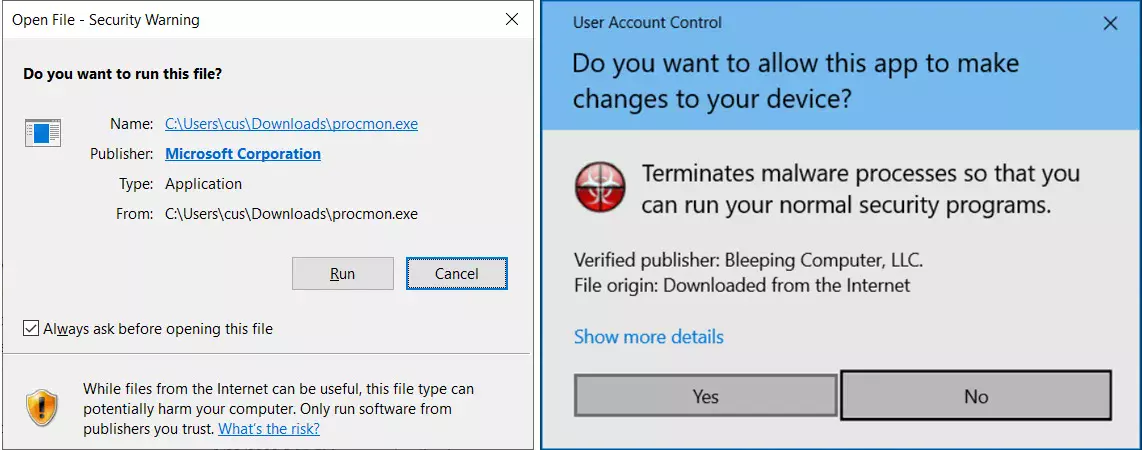
A szóban forgó biztonsági rés miatt előfordulhat, hogy ha a felhasználó egy megfelelően megszerkesztett, kártékony futtatható tartalomra mutató szimbolikus linkre kattint, a Windows beépített biztonsági szolgáltatása (MotW – Windows Mark of the Web) nem dob fel olyan figyelmeztető üzenetet, amit a nem biztonságos forrásból származó tartalmak megnyitásakor szokott. Ezeknél a figyelmeztető felhívásoknál rendszerint két opciónk van: vagy elfogadjuk a figyelmeztetést és a potenciális veszélyre való tekintettel nem nyitjuk meg az adott fájlt; vagy figyelmen kívül hagyjuk az ablakot és mégis megnyitjuk a tömörített tartalmat. Amennyiben tényleg egy veszélyes fájlról volt szó, ami a precízen megszerkesztett linken keresztül képes kártékony kódot letölteni az adott rendszerre, akkor kellemetlen következményekkel nézhetünk szembe.
A MotW figyelmeztetés megkerülésére egy biztonsági rés ad lehetőséget, ami a korábbi WinRAR verziók használóit fenyegeti, a 7.11-es kiadástól kezdve ugyanis már tartalmazza a szoftver a szükséges javítást, így a fenti figyelmeztető ablak megkerülésére sincs lehetőség. A biztonságtechnikai szakemberek és a WinRAR fejlesztői szerint is érdemes telepíteni a legfrissebb verziót, ami jelenleg a 7.11-es, ugyanis csak így lehet befoltozni a korábbi verziókban található biztonsági rést.
Ez persze csak azt jelenti, hogy a precízen megszerkesztett linkekkel már nem tudják megkerülni a Windows felugró ablakát a kártékony kódok írói. Ettől persze még veszélybe kerülhet a rendszer, ha a figyelmeztetés ellenére is megnyitjuk a veszélyesnek ítélt állományt és az tényleg tartalmaz kártékony kódot, így érdemes körültekintően eljárni. És természetesen mindenképpen érdemes a 7.11-es vagy frissebb WinRAR verziókat használni, azok már tartalmazzák a szükséges javítást.