




Egyre többször érik különböző támadások a nagy közösségi oldalakt, és most például a LinkedIn került a célkeresztjébe hackerek egy csoportjának. Ismeretlenek különböző adatgyűjtési módszereket használva elképesztő méretű adatbázist állítottak össze, és most ezt eladásra kínálják.
A LinkedIn nem először lett áldozata hackertámadásnak, és bár az egyelőre még nem tisztázott, hogy most pontosan mi történt, azt már lehet tudni, hogy elképesztő mennyiségű adat került rossz kezekbe. Állítólag mindegy 700 millió fiókhoz kapcsolódó információ van abban a gigantikus csomagban, amit eladásra kínálnak. És annak bizonyítékául, hogy valódi adatokról van szó, a bűnözők közzétettek egy 1 millió bejegyzést tartalmazó szeletet.
Tekintve, hogy mekkora felhasználói táborral rendelkezik a LinkedIn, ez a hackertámagás nagyjából a regisztráltaknak 92-93 százalékát érinti. Nem tudni, hogy pontosan miként jutottak hozzá az információkhoz az illetéktelenek, de az egészen biztos, hogy a megosztott minta alapján meglehetősen friss adatokról van szó. Sokszor megesik ugyanis, hogy ekkora pakkok egyszerűen évekkel korábbi információkat tartogatnak, de jelenleg erről nincs szó.
A vizsgálatok szerint minden bejegyzés, ami a mintaszeletben szerepel, 2020-as évi vagy újabb, már idei. És, hogy miket tartalmaznak ezek? Nos, aránylag sok információt, egészen érzékeny dolgokat is. A felhasználók teljes neve mellett benne van az adatbázisban az érintettek telefonszáma, a fizikai lakcíme, az e-mail címe, a különböző helyekről történő bejelentkezési adatok, a LinkedIn felhasználói név és a profilhoz vezető hivatkozás, minden személyes tapasztalati és munkahelyi adat, nem meghatározás, és más közösségi platformos adatok, például kapcsolódó Facebook profil.
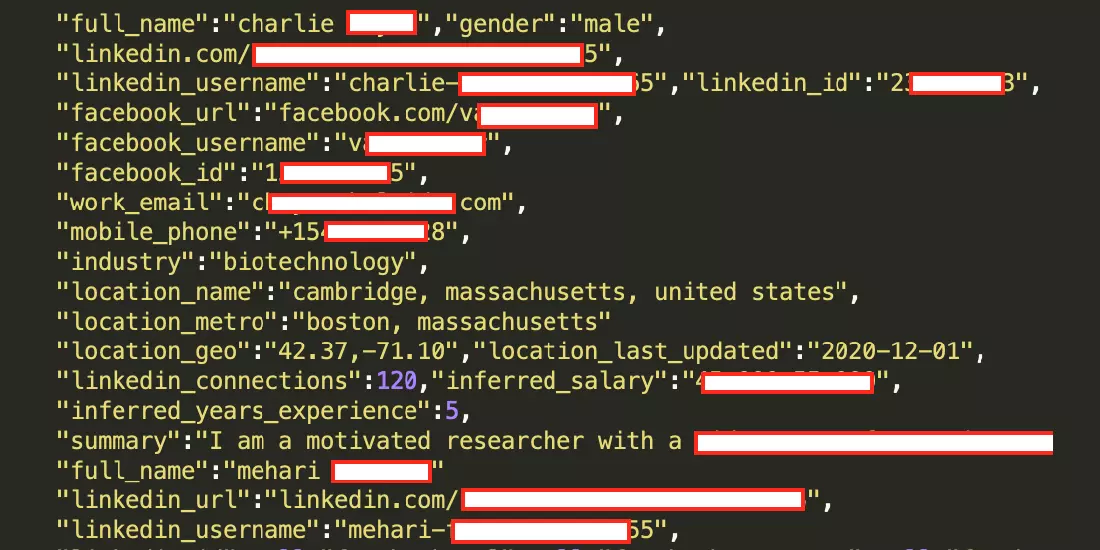
Érdekesség, hogy a többnyire átlagos felhasználói adatok mellett olyan információt is tartalmaznak a bejegyzések a felhasználói adatokon felül, amik a becsült fizetésre vonatkoznak. Ez első hallomásra nem különösebben veszélyes, de bizony jobban belegondolva ez egy rendkívül érzékeny adat. Ha tudják illetéktelenek, hogy valakinek mi a neve, hol lakik és mennyit keres, ezeknek a mentén könnyen visszaélések áldozatává válhat.
Az ügyben megszólalt a LinkedIn, és a vállalat azt állítja, hogy nem hibáztak, ennek ellenére a támadók úgy állítják be a dolgot, hogy a LinkedIn API használatával sikerült szert tenni a hatalmas adathalmazra. Az oldal üzemeltetői nem találtak arra bizonyítékot, hogy behatolás történt volna, és azt állítják, hogy az adatok egy része nem származhat a hálózatról, azokat máshonnan szerezhették be az elkövetők.
Hogy mi a pontos igazság, az talán soha nem fog kiderülni, de az biztos, hogy a napvilágot látott információk módfelett veszélyesek lehetnek rossz kezekben. Annyi szerencse van a szerencsétlenségben, hogy legalább belépési információk nem kerültek ki.