






Az internetes biztonságtechnikai szakemberek egy újabb veszélyre hívták fel a figyelmet, ami minden eddiginél nagyobb károkat okozhat, ha nem sikerül megállítani a terjedését. Egyelőre kevés esély látszik erre, ugyanis okosan terjed és gyanútlan felhasználók eszközeit fertőzi meg, amelyek aztán további áldozatok után kutatnak.
A Reaper, azaz Kaszás névre keresztelt – de Troop néven is emlegetett – malware meglehetősen kifinomult módszerekkel terjed, amelyek egy része a Miraira emlékeztet. Utóbbi egy 2016-os malware volt, ami igen nagy felfordulást okozott, hiszen az alapértelmezett felhasználónevet és jelszót használó eszközöket támadta – jellemzően IP kamerákat, útválasztókat, hozzáférési pontokat és egyéb termékeket –, majd sikeres támadás esetén megfertőzte az adott eszköz. A fertőzött eszköz aztán új préda után kezdett kutatni, így végül egy egész komoly méretű botnet jött létre, amit az eredeti malware készítője meglehetősen aljas dolgokra használt. A botnet segítségével DDoS, azaz túlterheléses támadást indított egyes internetes szolgáltatások ellen, amelyek szerverei nem bírták a rohamot, így a szolgáltatás leállt. Az érintettek között a PayPal, a Reddit és a Dyn is jelen volt, csak hogy pár nagyobb nevet említsünk.
Az új malware, azaz a Reaper hasonló módszert használ, legalábbis alapok tekintetében, azaz IoT eszközöket támad, majd sikeres támadás után megfertőzi őket és az áldozatul esett eszközök szintén fertőzhető célpontok után kutatnak. Ezzel a módszerrel nagyon hatékonyan építhető botnet, ugyanis az egyes eszközök aktív közreműködésével jóval gyorsabban terjedhet a kártékony kód, mint ha „manuálisan” próbálkoznának a támadók. Ezúttal viszont nem az alapértelmezett felhasználónevet és jelszót használó eszközökre vadászik a malware, hanem azokra, amelyek ismert biztonsági réseket tartalmaznak. Mivel a felhasználók a gyártói frissítések követésével abszolút nem foglalkoznak, miután beüzemelték az adott eszközt, így hiába érhetőek el a szükséges biztonsági frissítések, telepítés híján védtelen marad az eszköz – és a Reaper ezt csúnyán ki is használja.
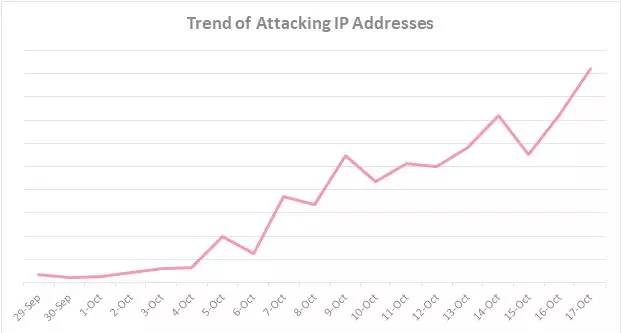
Az izraeli ChekPoint Research adatai alapján a Reaper nagyon gyorsan terjed, így ha minden a támadók tervei szerint halad, rövidesen minden eddiginél nagyobb botnet szerveződik, amivel rengeteg szolgáltatást lehet majd megbénítani – a kutatók szerint az sem lenne meglepő, ha a teljes Internet megbénulna. Elemzéseik alapján több vezeték nélküli IP kamera típust és többféle hálózati eszközt fertőzött már meg a Reaper – ezek között GoAhead, D-Link, TP-Link, AVTECH, NETGEAR, MikroTik, Linksys és Synology eszközök egyaránt vannak, de sok egyéb gyártó termékei is veszélyeztetettek. A szakemberek szerint jelenleg éppen a „vihar előtti csend” állapotában vagyunk, így még nem késő felülvizsgálni a védelmet, illetve érdemes ellenőrizni, vannak-e biztonsági frissítések a különböző hálózati eszközökhöz – ha vannak, akkor haladéktalanul telepíteni kell őket. A vezeték nélküli eszközöknél a WPA/WPA2 adattitkosítás sebezhetősége miatt is érdemes mielőbbi frissítésben gondolkodni – már ha a régebbi eszközökhöz érkezik még frissítés…
És a fentiekhez érdemes azt is hozzátenni, hogy mindenképpen kerülni kell a különböző eszközöknél az alapértelmezett felhasználónév és jelszó használatát, ugyanis az is veszélyhelyzetet teremt. Persze a nulladik napi (Zero-Day) sebezhetőségek ellen így is védtelenek maradunk, de legalább valamelyest növeljük a biztonságot.
























