
Az AMD egyik fontos AIB partnere, a Sapphire a napokban eléggé nagy port kavart bejelentésével, ami alapján új vBIOS-ok érkeztek a Radeon RX 7000-es sorozatú videokártyákhoz, mert az AMD-vel együttműködve biztonsági rést fedeztek fel. Az új vBIOS-ok ezt a biztonsági rést foltozzák be egy viszonylag egyszerű folyamat keretén belül, amelynek legfontosabb lépéseit a vállalat egy részletes útmutatóban taglalta. Arra sajnos nem derült fény akkoriban, pontosan milyen biztonsági rést találtak és az sem vált világossá, mely AIB partnerek termékei lehetnek még érintettek, de lehetett sejteni, hogy rövidesen egyéb vállalatok is bejelentenek hasonló BIOS-frissítéseket saját Radeon RX 7000-es sorozatú asztali videokártyáikhoz.
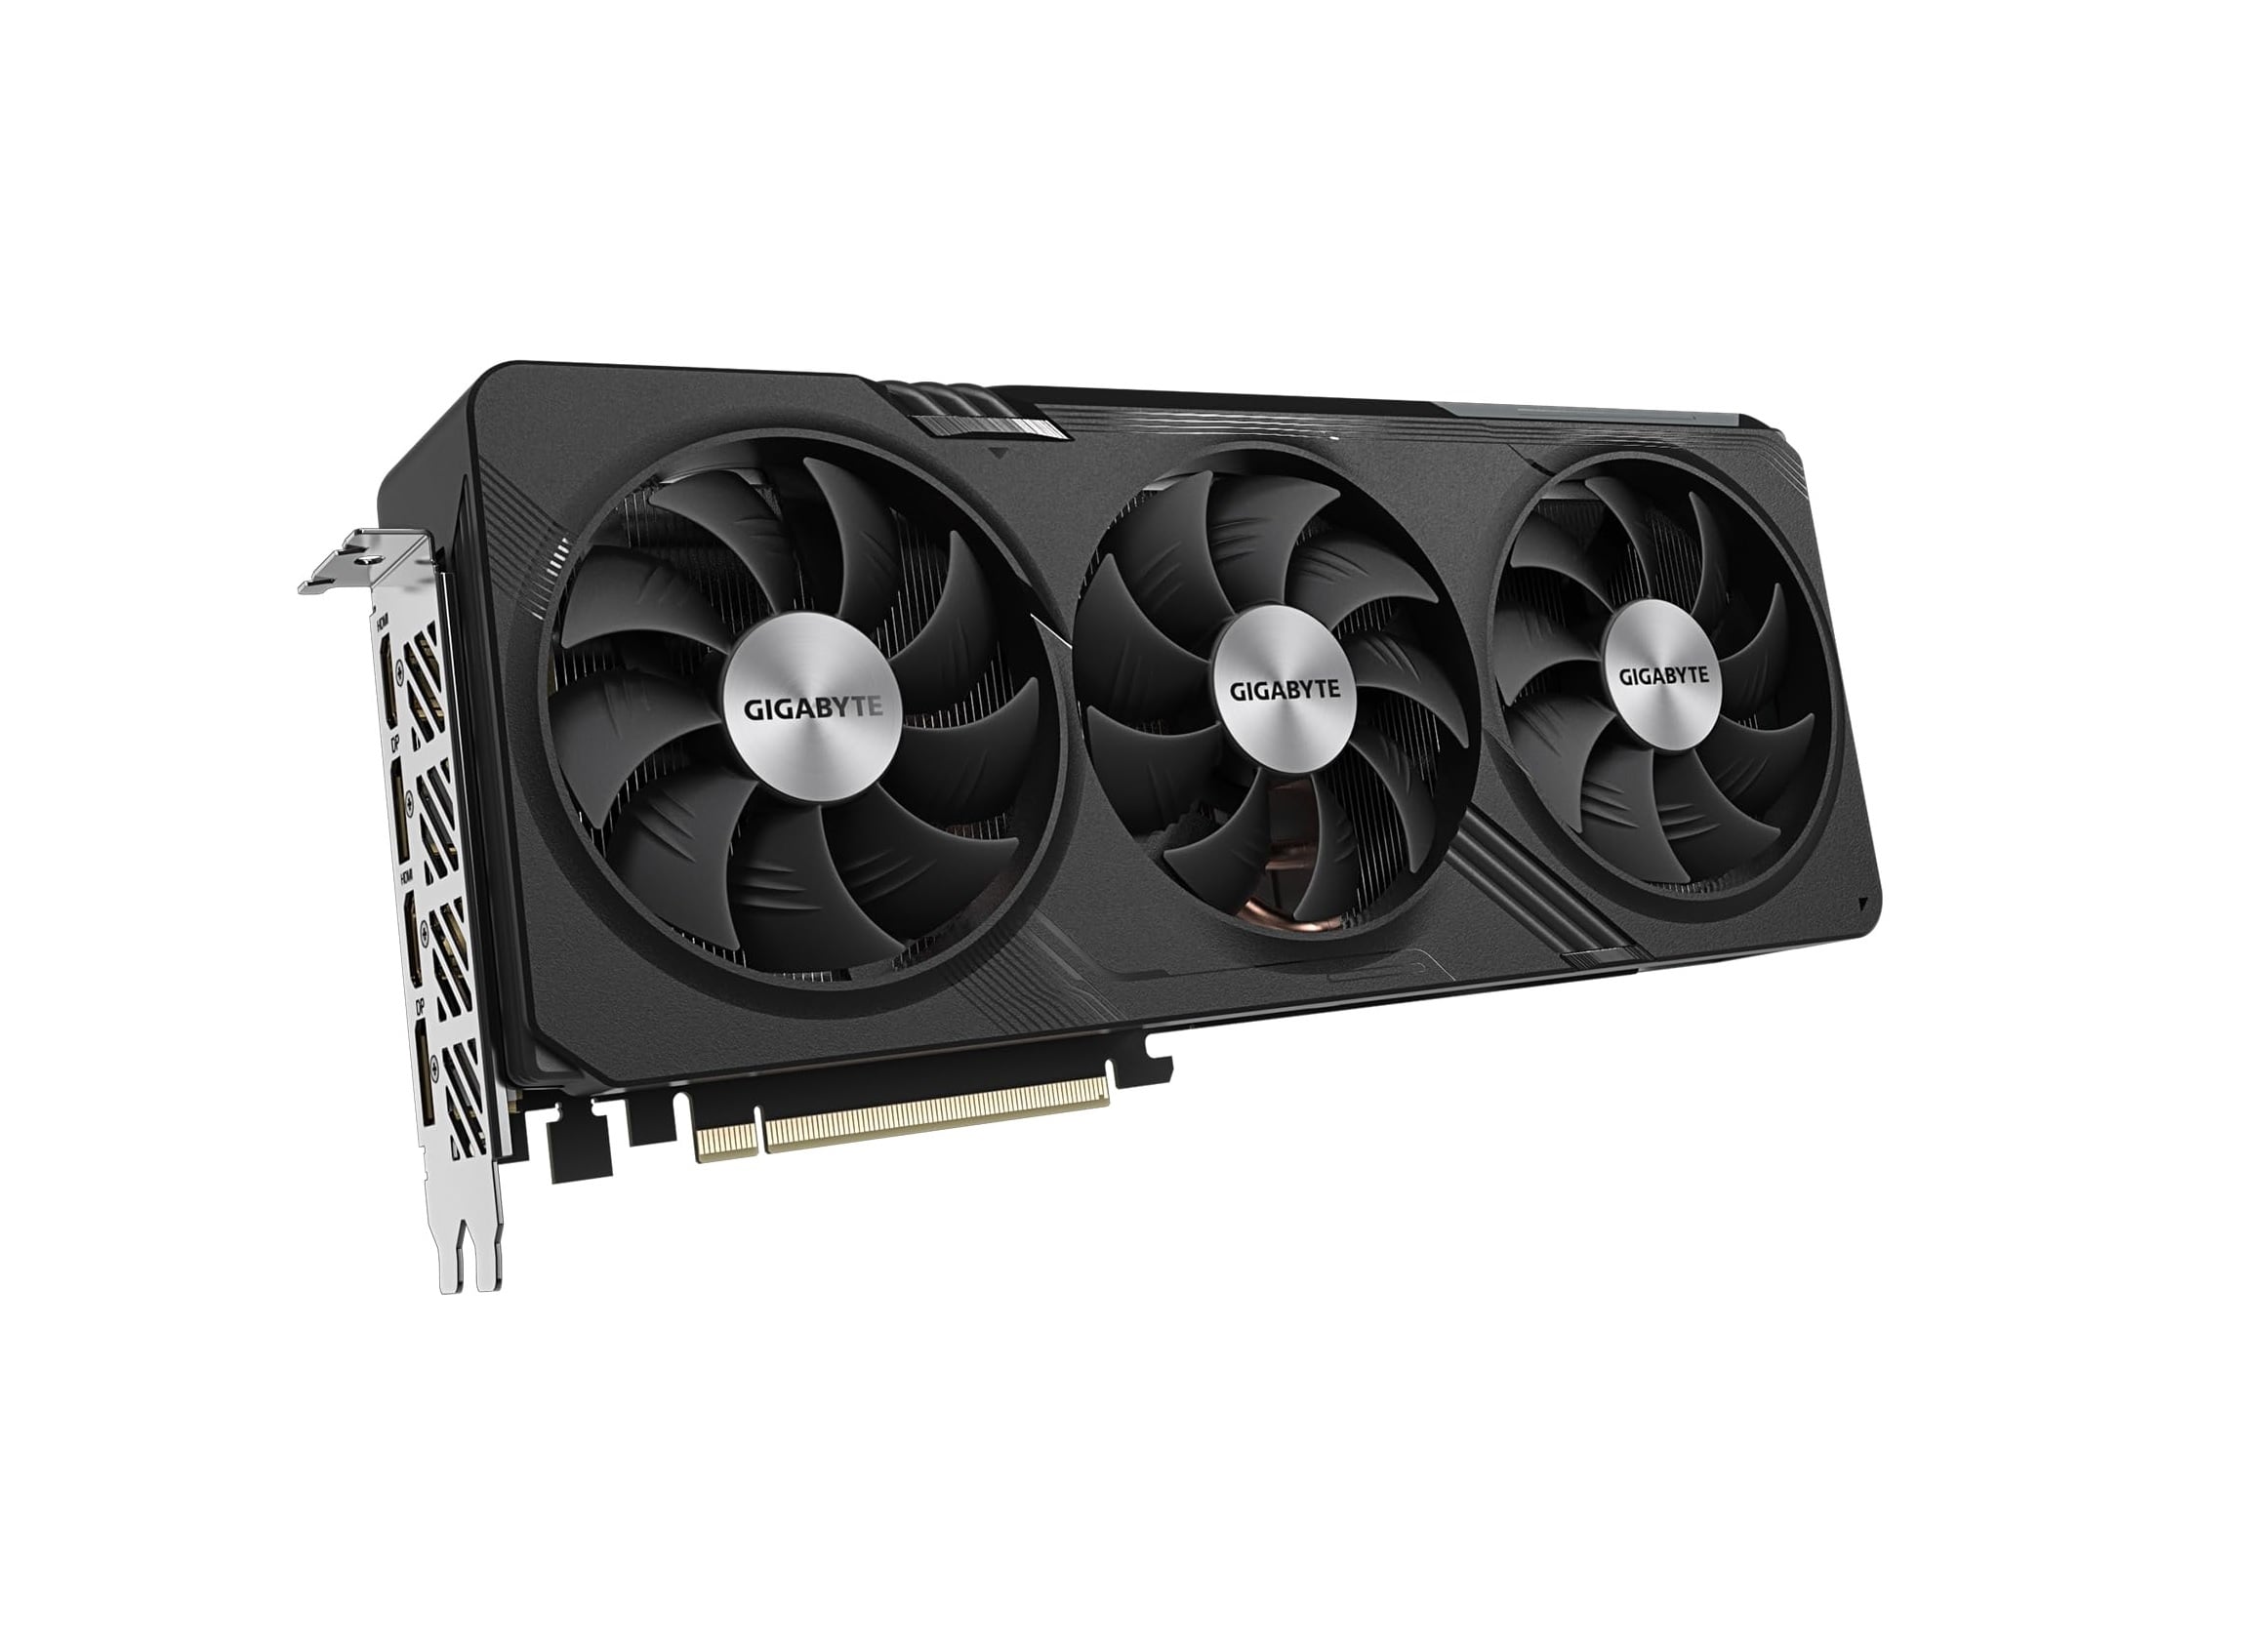
Ez így is lett, a Sapphire után nem sokkal a Gigabyte csapata is kiadott néhány új vBIOS-t, amelyeknél a leírásban ők is biztonsági rést emlegetnek, de egy picivel konkrétabbak voltak, mint a Sapphire illetékesei: szerintük a biztonsági rés az AMD-SN-6023-as bejegyzés alatt fut, ami akkoriban nem volt elérhető az AMD hivatalos termékbiztonsági weboldalán, és ez a helyzet hírünk írásakor is fennállt.
Az AMD időközben adott némi tájékoztatást a német ComputerBase munkatársainak, amiből kiderül, a vállalat bizonyos időközönként egy meghatározott eljárásrend alapján kiad firmware-frissítéseket bizonyos termékeihez annak érdekében, hogy a potenciális biztonsági réseket be lehessen foltozni. Ezek a frissítések még azelőtt megjelennek, hogy a konkrét biztonsági résről pontos tájékoztatást adnának a publikumnak, pont azért, hogy az AIB partnereknek legyen idejük a frissítések elkészítésére és terjesztésükre, a termékek tulajdonosainak pedig legyen esélyük a frissítés alkalmazására még azelőtt, hogy a probléma szélesebb nyilvánosságot kap.
Az AMD éppen ezért azt ajánlja a videokártya-tulajdonosoknak, azonnal frissítsék az adott modell vBIOS-át, ahogy új verzió jelenik meg az adott gyártó hivatalos weboldalán. Az aktuális sebezhetőséggel kapcsolatban még azt is elárulták, egyelőre nincsenek jelei annak, hogy bármilyen módszerrel megpróbálnák őket kiaknázni a kiberbűnözők, vagyis a javítás és a frissítés időben érkezik.
A fentiek alapján erősen valószínű, hogy a többi AIB partner is kiadja a sebezhetőség befoltozásához szükséges vBIOS-okat az elkövetkező napok és hetek folyamán, a hivatalos tájékoztató pedig majd csak valamikor később érkezhet, amikor a felhasználói bázis nagy része elvégezte a frissítést. Egyelőre érdemes figyelni a Radeon RX 7000-es sorozatú videokártyák terméklapjait, majd ha ahhoz a modellhez is megjelenik a frissítés, amivel éppen rendelkezünk, érdemes mielőbb alkalmazni azt. Az, hogy egyelőre nem épültek kártékony szkriptek a sebezhetőség köré, mindenképpen jó hír – ezért is nem osztanak meg konkrétumokat a hibával kapcsolatban, hogy ne adjanak tippeket a rosszban sántikálóknak.
