




A Foxconn egyik mexikói üzemét nemrégiben zsarolóvírus-támadás érte, ám az esetre csak most derült fény. A május végi támadás a Tijuana városa mellett található üzemet érintette, ami egy kritikus fontosságú elosztóközpont is egyben az Amerikai Egyesült Államokba szánt raktárkészletek tekintetében. A támadást a Lockbit 2.0 zsarolóvírus mögött álló csapat követte el, időközben már vállalták is érte a felelősséget.
Ahogy az lenni szokott, a támadók váltságdíjat követeltek a megszerzett adatokért, illetve a titkosított fájlok feloldásáért is, a fizetéshez természetesen határidőt is társítottak, ám az sajnos nem derült ki, pontosan mekkora összeget követeltek, valamint az sem világos, a Foxconn időközben fizetett-e. Utóbbi persze érthető, nem szívesen reklámoznák, ha belemennének egy bizonytalan váltságdíj-kifizetésbe, plusz ettől a támadók is vérszemet kaphatnának: esetlegesen újabb támadást indítanának és még magasabb váltságdíjat követelhetnének.
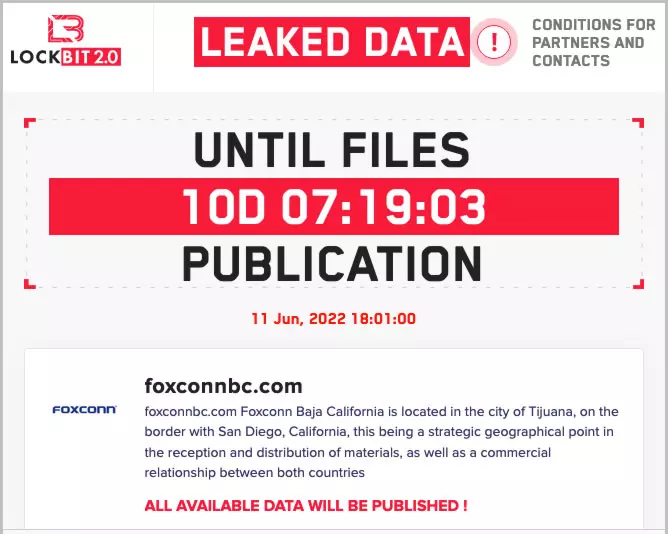
A Foxconn szemszögéből nézve nem is feltétlenül az a baj, ha a saját adataikat közkinccsé teszik a támadók, bár nyilván ez sem egy szívderítő lépés; sokkal komolyabb probléma, hogy a Foxconn partnereinek igen kényes adataihoz is hozzáférhettek a támadók, így ha ezeket nyilvánosságra hozzák, az már nem csak a Foxconn számára lenne komoly probléma.
A május végi támadás óta egy szakemberekből álló csapat már dolgozik a szerverpark helyreállításán, a munka a jelek szerint jól is halad, ugyanis fokozatosan sikerül visszaállni a normál kerékvágásba. A hivatalos beszámolók alapján az eset összességében csak egy pici negatív hatást gyakorolt a csoport működésére. A folyamat során az összes érintett beszállítót és partnert tájékoztatták a legfrissebb hírekről, valamint a menedzsmentért felelős csapat tagjai is megkapták a szükséges információkat a Lockbit támadás okozta hatásokkal és kiesésekkel kapcsolatban.
Az nem derült ki, hogy végül a váltságdíj kifizetésével sikerült-e megoldani a problémát, vagy a Foxconn csapata önállóan is képes volt mérsékelni a támadás káros hatásait, de erre talán már nem is derül fény.