




Mi történt?

Tegnap óriási pánikot okozott egy új zsarolóvírus, amely a korábban ismertté vált Petya alapjaira épül, de sokkal kifinomultabb nála, sőt, a nemrégiben hódító útjára indult Wanna Cry is csak „kiscserkész” hozzá képest. A támadássorozat az aktuális információk szerint Ukrajnából indult, ahol bankokat, közintézményeket és kórházakat vett célba a zsarolóvírus, de az Antonov repülőgépgyár számítógépeit, valamint egyes kormányzati rendszereket és a csernobili sugárzásmérő rendszert is sikerült megfertőznie. Ez persze csak a jéghegy csúcsa, hiszen a felsoroltak mellett a legnagyobb orosz olajvállalatot, a Rosznyeftet is támadás érte, ezzel együtt pedig nagy külföldi vállalatok, mint például a TESA, a MARS (Royal Canine), a TNT, a Nivea, a Maersk és még sok egyéb cég is kellemetlen perceket élt át az új zsarolóvírus miatt.

Hogyan fertőz?

A Petya módosított változata a korábbi kiadás boot loaderét használja, egyéb komponensek terén azonban megújult, sokkal kifinomultabb lett. Terjedése eltér a Wanna Cry-étól, ugyanis nem interneten keresztül, hanem helyi hálózaton belül fertőz, az adott hálózatba pedig biztonsági réseken keresztül, vagy e-mail csatolmányaként kerülhet be, de alkalmazás-frissítés részeként is érkezhet.
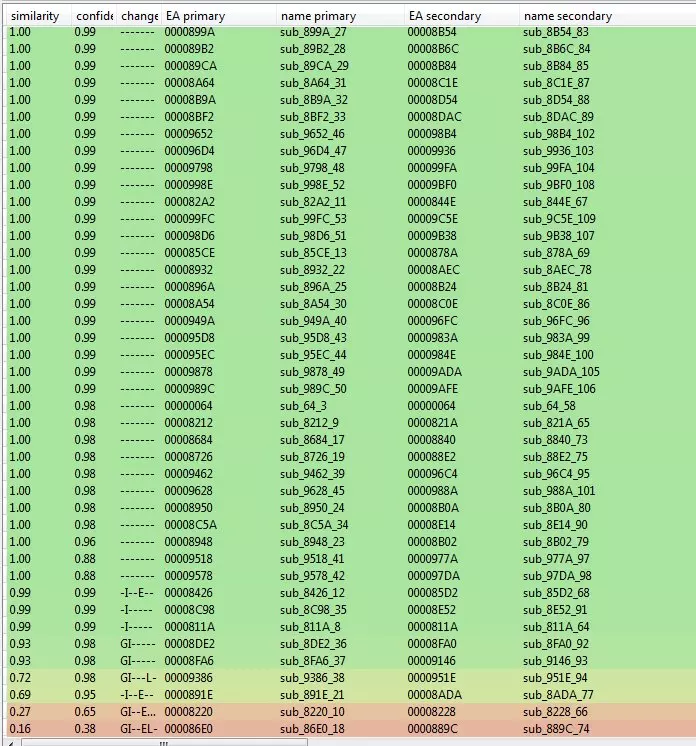
Egyelőre néhány bizonyíték alapján úgy tűnik, hogy a zsarolóvírust egy ukrán könyvelőszoftver, a MeDoc megfertőzésével sikerült több millió számítógépre eljuttatni, amelyekre alkalmazás-frissítés formájában került fel. Ha az adott rendszerre felkerül, a helyi hálózaton úgy tud terjedni, mint a WannaCry: a már ismert és javított EternalBlue SMBv1 exploiton keresztül. Az új Petya zsarolóvírus persze nem csak ezt a biztonsági rést használja a terjedésre, hanem újításként a Windows Management Instrumentation Commandline (WMIC) és a PSExec segítségét is. A zsarolóvírus jelszavak és belépési kódok után kutat a helyi számítógépen, majd ha sikerrel jár, a PSExec segítségével – amivel különböző távoli feladatok végezhetőek a távoli rendszereken – további rendszereket is megfertőz, amennyiben adminisztrátori jogokkal hozzáfér a helyi hálózat számítógépeihez. Az ESET biztonságtechnikai kutatói szerint elég, ha az adott hálózatban csak egyetlen olyan PC van, ami nem tartalmazza a frissítést a korábbi biztonsági résre, utána már a frissítéssel rendelkező rendszereket is meg tudja fertőzni a zsarolóvírus.

Mit okoz?

A mutáns Petya zsarolóvírus az adott rendszerre kerülve azonnal nekilát a jelszavak és a belépési adatok keresésének, majd a helyi hálózatot szkennelve az összes lehetséges konfigurációt megfertőzi – ez viszonylag gyorsan történik. Miután az adott rendszert megfertőzte, új célpontok után néz, de a helyi hálózaton belül marad. A fertőzött rendszereknél időzített újraindítást állít be, amire a fertőzéstől számított egy óra múlva kerül sor. Újraindítás közben lezárja az MFT/MBR szektort, ezzel a rendszer indításképtelenné válik, az adatok pedig hozzáférhetetlenek lesznek, hála a titkosításnak – és erre az sem megoldás, ha az adattárolót másik gépbe helyezzük.
Galéria megnyitása

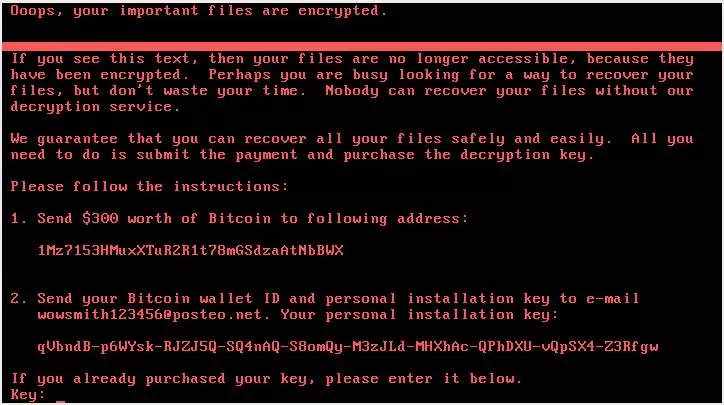
A kijelzőn egy figyelmeztetés jelenik meg, amelyben 300 dolláros váltságdíjat kér a zsarolóvírus gazdája, és a fizetéshez szükséges lépéseket is leírja. A figyelmeztetésben megadott e-mail cím már nem aktív, azt ugyanis a szolgáltató hamar blokkolta, így jelenleg nincs értelme váltságdíjat fizetni, hisz a feloldó kulcsot úgysem kapjuk meg. Biztonsági mentésből lehet csak helyreállítani a rendszert, az adatok pedig elvesznek. Legalábbis ma, június 28-án még ez a tényállás, de a kutatók most is folyamatosan vizsgálják a zsarolóvírust, így a helyzet változhat.

Intő jel, amely láttán azonnal érdemes kikapcsolni a PC-t

Egyes források szerint a zsarolóvírus által újraindított számítógépeken egy lemezellenőrzőhöz (CHKDSK) hasonló folyamat indul el, ami látszólag a C meghajtó javítását végzi, valójában azonban magáról az adattitkosító folyamatról van szó. Ha a fenti képet látjuk, érdemes azonnal kikapcsolni a rendszert, így ugyanis a teljes titkosítás elkerülhető.

Megoldás az aktiválódás ellen?

Egyes weboldalakon a további terjedést megállító leírás is olvasható, ami a Windows könyvtáron belül egy perfc nevű fájl létrehozását ajánlja, ugyanis ennek a fájlnak a meglétét ellenőrzi a titkosítás megkezdése előtt a mutáns Petya zsarolóvírus. A trükk működőképességét több kutató is megerősítette.

Ki a felelős?

Nos, ezt így konkrétan még nem lehet tudni, de egyre valószínűbb, hogy egy profi alvilági kiberbűnöző csapat hozta létre a Petya alapjaira épülő, jelenleg több néven is emlegetett zsarolóvírust. A mutáns Petya, NotPetya, Petna és sok egyéb néven futó zsarolóvírus alapját a tavalyi Petya kódjának egy része adja, amihez számos kiegészítést írtak. Ez a zsarolóvírus nem tartalmaz ordító hibákat, mint a Wanna Cry, valamint úgynevezett „kill switch” sincs benne, így távoli leállítására sincs lehetőség.
Galéria megnyitása

A Wanna Cry terjedését egyébként ez a „kill switch” állította meg, amit egy brit biztonságtechnikai kutató fedezett fel és aktivált. Aggasztó viszont, hogy a jelek szerint alvilági kiberbűnöző-hálózat lehet a dolog mögött, akik egy újfajta terjesztési módot találtak: jutalékot adnak mindazoknak, akik terjesztik a zsarolóvírust. Az együttműködő feleket a DarkWeben keresik, a jutalék pedig az áldozatok által befizetett váltságdíj 85%-a – 15% a készítőket illeti.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

35 hozzászólás

A komment írásához előbb jelentkezz be!
Kogeru
Kogeru
2017. jún. 29. 13:23
#15

"Abban viszont kételkedem, hogy csak a károkozás lett volna a cél. Akkor minek titkosítani a fájlokat, meg pénzt követelni. Mért nem jó simán felülírni az adatokat?"

Indok, valós szándék elrejtése pl?

Lehetne hozni történelmi példát, de még a végén azt hiszik az emberek hogy fólia sisakot viselek.

sancii54
sancii54
2017. jún. 29. 11:20
#14

Csak a találgatás megy... de lehet, hogy a valódi okát még maga a készítő csapat sem tudja, hanem egyszerűen csak szabadjára engedte és később meglátja, mit lehet vagy miket lehet vele kezdeni. Még az is megeshet, hogy az összes felmerülő cél együttesen lehet a céljuk. De amúgy meg, ha neadjisten mezei gépre felkerülne egy ilyen, rendszerformázás és mehet a béke seggébe a vírus. :)

BigBrother
BigBrother
2017. jún. 28. 20:31
#12

Én a biztonság kedvéért azért lefuttattam a nopetyavac.bat -ot...

készít három apró állományt, amivel becsapja petyát...

[LINK]

Törölt felhasználó
Törölt felhasználó
2017. jún. 28. 18:15
#11

Egészen elképesztő, hogy mennyi ostoba embernek van internethozzáférése. (És most az itt kommentelőkre gondolok.)

Renhoek
Renhoek
2017. jún. 28. 18:07
#10

Legál Win 10 is veszélyes? Nem írják le sehol melyik OS érintett...

Törölt felhasználó
Törölt felhasználó
2017. jún. 28. 17:12
#9

Az új Petya ransomware áldozatai hiába fizetnek, nem fogják visszakapni az állományaikat.

A „problémát" az jelenti, hogy a német Posteo levelezőszolgáltató letiltotta az e-mail címet, így az áldozatok hiába küldözgetnek rá e-maileket, a Petya mögött álló bűnözők nem fogják megkapni azokat. Ennek következtében nyilván válaszolni sem tudnak rájuk, hogy visszaküldjék a feloldókulcsokat

djkissmrt
djkissmrt
2017. jún. 28. 16:36
#8

Ott van a bitcoin számla amire a pénzt kérik, járjanak utána a hatóságok hogy kinek a tulajdona, ennyi lenne...

dobko
dobko
2017. jún. 28. 16:04
#7

Többről szól ez, mint sima pénzfejés szerintem. A kérdés csak az, hogy ebben mennyire vannak benne a kormányok és a többi "dógatlan"...

Törölt felhasználó
Törölt felhasználó
2017. jún. 28. 15:55
#6

Ennek nincs más célja, csak a rombolás és a netes terrorveszély növelése, a cél pedig az, hogy mindneképpen frissítsd a windowsodat, még ha XP-ről is van szó (mikorfos egy ettől független hiba miatt még arra is ad frissítést éppen). Gondolom a valós veszély (backdoor, kémszoftver) pont a win frissítéssel jön. Sima liba.

BiroAndras
BiroAndras
2017. jún. 29. 13:10

Mint már írtam, ha a nagyok kémkedni akarnak, nem szorulnak rá ilyen trükkökre. Mi értelme rávenni a felhasználót, hogy önként telepítse a cuccodat, ha simán felrakhatod észrevétlenül is. Az egyetlen magyarázat az lehetne, hogy így legális, de nem az, úgyhogy ez az érv se játszik.

Abban viszont kételkedem, hogy csak a károkozás lett volna a cél. Akkor minek titkosítani a fájlokat, meg pénzt követelni. Mért nem jó simán felülírni az adatokat?

Amúgy is elég amatőrnek tűnik a kivitelezés.

Azt el tudom képzelni, hogy nem komoly tmadásnak szánták, hanem csak ilyesztegetésnek, és szándékosan olyan, hogy könnyen megállítható.

Ebben az a jó, hogy segít a világnak felkészülni erre a fajta fenyegetésre is, anélkül, hogy túl nagy kárt okozna.

katt777
katt777
2017. jún. 28. 15:42
#5

Kész szerencse, hogy az eddigi hasonló (és más egyéb) vírusok bizonyítottan a jenki titkosszolgálatoktól kerültek ki. Biztosan meg fogják büntetni őket! Eleve információszerzésre találták ki az Internetet, amerikai kormányzati hivatal ellenőrzi, szóval miről beszélünk, amikor ilyen-olyan tartalmak és vírusok terjednek gyárilag beépített hardveres (processzorokban OS-t megkerülve!) és szoftveres nagykapukon keresztül? No meg persze a userek ostobasága sem lebecsülendő. Volt cég, ahol rendszergazdaként feleannyi fizetést ígértek, mint másutt gépjavításért, hát csak veszítsék az adataikat. :)

Biztonsági frissítés = hátsó bejárat áthelyezése!

grrrgo
grrrgo
2017. jún. 28. 15:37
#4
  1. Kérdés: Melyik Windows verziókon fertőz? (WinXP-->Win10)

  2. Az MS kiadott-e már biztonsági frissítést a különböző verziókhoz?

BiroAndras
BiroAndras
2017. jún. 28. 19:16

Elvileg a PSExec használatához admin jogok kellenek a célgépen. Szóval elméletileg nincs gond. Viszont ez a kérdés eleve csak akkor merül fel, ha egy gépet már megfertőzött a vírus, szóval aggódni azért kell.

A legfontosabb, hogy a gépek legyenek rendszeresen frissítve, legyen rajtuk egy jó vírusírtó, és minden fontos adatról legyen rendszeres offline mentés. Ez az utolsó a legfontosabb, mert hiába van akármennyi mentésed, ha elérhetőek a vírus számára, akkor azokat is titkosítja.

Egy ismerős cégénél volt ilyen még karácsony előtt. Hiába volt évekre visszamenőleg napi mentés, a vírus megette az összeset, és végül kénytelenek voltak fizetni jó sok pénzt.

Kogeru
Kogeru
2017. jún. 28. 13:39
#3

Itt inkább lustaságról van szó, minek auto-detektálni ha az emberek nagyrésze úgyis az általad megadott helyre rakja?

Ebből a helyi hálózatos dolgoból is le lehet szűrni szintén inkább cégeket céloznak.

Resike
Resike
2017. jún. 28. 13:32
#2

Ezért nevetséges ha valaki C:\Windows\ mappába telepíti a rendszerét egy érzékeny gépen. A csodálatos hekkerek meg képtelenek egy olyan malware-t írni ami detektálná hogy hova is van telepítve a Windows?

Resike
Resike
2017. jún. 30. 11:17

Mit válaszoljak?

  1. Környezeti változó nincsen bootlás előtt.

  2. A malware hardcoded C:\Windows\ mappával lett megírva. És a vicc az az hogy a kártékony szoftverek nagy része is így van megcsinálva.

Innentől kezdve mi szerepe van a %WinDir%-nek?

hcsa
hcsa
2017. jún. 28. 13:05
#1

De örülnék, ha ezeknek a készítőit Kínában vagy vmelyik arab államban állítanák bíróság elé....

Mosdatlan_falusi
Mosdatlan_falusi
2017. jún. 28. 16:27

Ha jól értelmezem, akkor ez a vírus is az - állítólag - NSA által kreált exploitra épül. Akkor most itt kinek nagyobb a felelőssége, aki a lehetőséget adta (szándékosan) vagy annak, aki élt vele ?

Vissza az oldal tetejére






















