






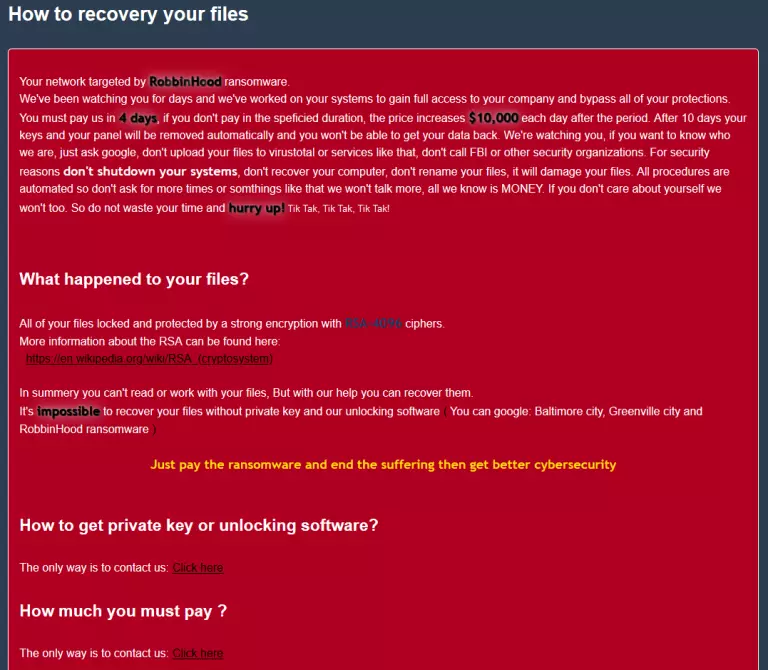
A zsarolóvírusok készítői folyamatosan azon fáradoznak, hogy minél hatékonyabb, minél több kárt okozó kódokat hozhassanak létre, amelyek aztán rengeteg pénzt hozhatnak a konyhára, hála az „elrabolt” fájlokért fizetett váltságdíjaknak. Ezek a vírusok különböző sérülékenységeken keresztül tudnak bejutni a rendszerbe, ahol a megfelelő feltételek megteremtése után nekiállnak bizonyos fájltípusok titkosításának, a folyamat végén pedig értesítik a felhasználót, hogy értékes és fontos fájljait túszul ejtette a kártékony kód, de ha a megadott bitcoin számlára átutal némi összeget, megkaphatja a titkosítás feloldásához szükséges kódot. Utóbbi esetben persze semmi sem garantálja, hogy tényleg visszakapjuk fájljainkat, így nem érdemes fizetni, érdemes inkább megelőzésben gondolkodni.
A legújabb zsarolóvírusról éppen a napokban számolt be az informatikai biztonságtechnikai területen dolgozó Sophos szakemberei, a bejelentés pedig azért is bír nagy jelentőséggel, mert egy teljesen újfajta kártékony kódra bukkantak, ami példátlan intézkedéseket hoz a sikeres károkozás érdekében. Az egyszerűen csak „RobinHood” névre keresztelt zsarolóvírus lényegében két Gigabyte driver sebezhetőségére épít (GPCIDrv és GDrv), amelyekről már 2018. április 24-én értesítették a kutatók a tajvani gyártó szakembereit, ám az első reakció az volt, hogy a feltárt sebezhetőségek egyszerűen nem érintik a vállalat termékeit.
Némi nyomás hatására aztán sikerült elérni, hogy a sebezhető driverekkel, amelyek támadásához példakódok is készültek, végre kezdjen valamit a gyártó, ám a végeredmény nem lett valami szívderítő: egyszerűn nyugdíjazták a drivereket anélkül, hogy patchelték volna őket, vagyis aki még mindig használja őket, továbbra is veszélyben van: pont ezek a sebezhetőségeit használja ki a RobinHood zsarolóvírus. Az érintet alkalmazások, amelyek a sebezhető driverre támaszkodnak, a következők:
- GIGABYTE APP Center – v1.05.21 és a korábbi verziók
- AORUS GRAPHICS ENGINE – 1.57 és a korábbi verziók
- XTREME GAMING ENGINE –1.26 és a korábbi verziók
- OC GURU II – v2.08 és a korábbi verziók
Gyakorlatilag ez az első olyan zsarolóvírus, amely egy tanúsítvánnyal ellátott, harmadik fél által készített drivert használ ahhoz, hogy a Windows kernel memóriában lévő részét parchelje, betöltse a saját kártékony szoftverét, majd eltávolítsa a kernel területen tevékenykedő biztonsági szoftvereket. Alja zsarolóvírusok persze eddig is voltak, a Nemty például a taskkill segítségével ölte meg a védelemben résztvevő folyamatokat és alkalmazásokat, a Snatch alkotói pedig arra jöttek rá, hogyan indítsák újra a kártékony kóddal az adott PC-t csökkentett módban annak érdekében, hogy kiiktathassák a védelmi szoftvereket.
A RobinHood zsarolóvírus tehát újfajta veszélyt hordoz, hiszen olyan PC-t is meg tud fertőzni, amely látszólag biztonságos, hiszen tanúsítvánnyal ellátott drivereket alkalmaz, ám a háttérben mégis van biztonsági rés, hála az érintett driver gyártó felelőtlen magatartásának. Hogy az ehhez hasonló veszélyeket miként lehet elkerülni?
Érdemes a fontos fájlokról folyamatosan mentéseket készíteni, ezeket a mentéseket pedig érdemes offline (is) tárolni annak érdekében, hogy egy esetleges fertőzés alkalmával ne férhessen hozzá a zsarolóvírus. Érdemes külön fiókot használni, amely korlátozott jogkörökkel rendelkezik, így csökkenthető a támadási felület. Érdemes még a többfaktoros hitelesítést is bevezetni, ami történhet okostelefonos alkalmazással, külön hardverrel, de akár biometrikus azonosítással is. Érdemes még védelmi szoftvereket is alkalmazni, valamint időnként ellenőrizni, ezek tényleg futnak-e a háttérben. Ha nem, az már lehet egy esetleges támadás jele is.
És természetesen érdemes kerülni a gyanús csatolmányokat, a gyanús weboldalakat, illetve az adathalászatra utaló leveleket is. Mindig érdemes megnézni a küldő pontos címét, illetve azt is, pontosan hova mutatnak a levelekben található linkek. Kis figyelemmel sok bosszúság elkerülhető, 100%-os védelemről azonban így sem igazán beszélhetünk manapság, amikor a kártékony kódok írói árgus szemekkel kutatják, hol és milyen módon tudnának újabb támadásokat indítani, és sajnos mindig találnak új módszereket, ahogy a fenti példa mutatja...
























