




1. oldal
Amikor biológusok DNS-t szintetizálnak, általában nagy figyelmet fordítanak arra, hogy ne hozzanak létre vagy terjesszenek el olyan szakaszokat, amelyek révén mérgek vagy fertőző betegségek jöhetnek létre. Ennek eshetősége mindazonáltal állandó gyanakvással veszi körül a génmérnökök munkáját. Biohackerek egy csoportja azonban nemrég demonstrált egy másik, kevésbé ismert veszélyt, mégpedig hogy kártékony DNS-szakaszok révén nemcsak az állatok és a növények, de a gépek is megfertőződhetnek.
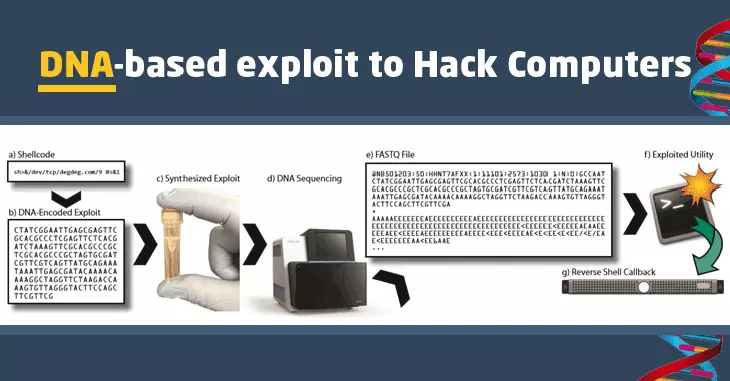
A Washington Egyetem kutatói az USENIX biztonsági konferencián számoltak be eredményeikről, elsőként igazolva, hogy lehetséges olyan rosszindulatú szoftvert csempészni a DNS-be, hogy amikor azt a szekvenáló leolvassa a szakaszt, az elemzés eredményeként kapott adatokból a szekvenáló szoftver és a számítógép működését megzavaró program válik. Bár egy ilyen támadás jelenleg a legádázabb kém vagy bűnöző számára is kevéssé lehet hasznosítható a génszekvenálás alacsony elterjedtsége miatt, ahogy a gyakorlat általánossá válik, egyre nagyobb lehet a veszélye, hogy valaki így próbál bejutni egy érzékeny adatokat tartalmazó rendszerbe és befolyásolni annak működését.
„Azt eddig is tudtuk, hogy ha az ellenfél ellenőrzéssel bír a számítógép által feldolgozott adatok felett, képes lehet átvenni az irányítást a gépen” – mondja Tadayoshi Kohno informatika professzor, a projekt vezetője, aki a tradicionális, a weboldalak, illetve elektronikus levelek tartalmába rejtett rosszindulatú kódokon alapuló hackertámadásokhoz hasonlítja csapata módszerét. Ennek megfelelően, mondja a szakértő, amikor egy biológiai számítási rendszer biztonságáról elmélkedünk, nem elég a hálózattal való kapcsolatra, az USB-csatlakozásokra és a billentyűzetnél ülő felhasználóra koncentrálni, hanem a szekvenálandó DNS-ben eltárolt információt is meg kell vizsgálni. Mert ez is fenyegetést jelenthet.
És bár ez a fenyegetés jelenleg nem több egy érdekes scifi-fordulatnál, a szakértők munkája olyan új kérdéseket vet fel a genetikával foglalkozók számára, amelyekkel mindenképp kell foglalkozni. Annyiban már most is enyhén aggasztó a helyzet, hogy a génszekvenálást egyre inkább központosított intézmények, gyakran egyetemi laborok kezelik, amelyek gépein át érzékeny információkhoz is hozzá lehet jutni. És az ezen laborokban szekvenált DNS gyakran külső, nehezen ellenőrizhető forrásokból érkezik.
Vagyis ha egy hacker arra adná a fejét, hogy megpróbálkozik a rendszer feltörésének kutatók által demonstrált módjával, valószínűleg simán átcsúszna az ellenőrzéseken, és értékes szellemi tulajdonokhoz vagy személyes adatokhoz férhetne hozzá, vagy akár átírhatná a DNS-elemzések végeredményét is. Ami mondjuk egy bűnügyi perben végzett DNS-analízis során nagy gondokat okozhat. De az is elképzelhető, hogy a gyártók rosszindulatú kódot rejtenek el génmódosított termékeikben, hogy így védjék meg üzleti titkaikat, mondják a kutatók. „Rengeteg érdekes – pontosabban szólva fenyegető – alkalmazási lehetőség képzelhető el a jövőben” – mondja Peter Ney, a projekt egyik kutatója.
A kutatásból egyúttal az is kiderült, hogy a DNS-sel való hackelés nagy tudást igénylő feladat. A szakértők célja az volt, hogy a bevitt adatok révén puffertúlcsordulást váltsanak ki, amelynek során az egy kiválasztott tömbbe szánt adatok más memóriaterületekre is bejutnak, így a rendszer működése szempontjából érzékeny részekre is eljuttathatják a rosszindulatú parancsokat. Egy ilyen támadás DNS-re „fordítása” azonban várakozásokat is meghaladóan nehéz munkának bizonyult.
A DNS-szekvenálók úgy működnek, hogy a genetikai kódot hordozó szakaszokat az eltérő bázisokhoz különbözőképpen kötődő kémiai anyagokkal keverik össze. Ezek az adeninhez, timinhez, citozinhoz és guaninhoz kötődve eltérő színű fényt bocsátanak ki, amiről a rendszer fotókat készít. A folyamat felgyorsítása érdekében a több millió bázis fényképét több ezer darabra vágják, majd ezeket párhuzamosan elemzik. Ahhoz tehát, hogy a támadást véghezvivő szakasz nagyobb eséllyel maradjon egyben a szekvenálás során, nem lehet hosszabb pár száz bázisnál.
Aztán amikor eljött a gyakorlati tesztek ideje, kiderült, hogy a DNS-sel más gondok is akadnak. Ahhoz, hogy egy szakasz stabil maradjon, a bázisok megfelelő egyensúlyára van szükség, a DNS természetes stabilitása ugyanis az A–T és G–C párok eloszlásán alapul. A puffertúlcsordulást gyakran ugyanazon adatok többszöri ismétlésével váltják ki, az ilyen felépítésű DNS-szakasz viszont úgy tekeredett önmagába, hogy az gátolta a leolvasást. Így a kódot újra és újra át kellett írni, amíg meg nem találták azt az elrendezést, amely mellett a DNS-szakasz olvasható marad.
2. oldal
Végül megszületett a támadásra alkalmas DNS-szakasz, amely túlélte a molekula digitális formára fordítását, vagyis az úgynevezett FASTQ formátumban is működőképes maradt. Mivel ezt a biológiai szekvenciák szöveges tárolására használt fájltípust gyakran tömörítik, hogy ne legyen olyan nagy méretű, a hackelésnek a tömörítő szoftver megtámadásával kellett kezdődnie. Így ebben váltott ki puffertúlcsordulást, kijutva a programból az azt futtató számítógép memóriájába, hogy annak működését kezdje befolyásolni.
Bár a támadást végül sikerült végrehajtani, a módszer egyelőre nem túl hatékony, ugyanis csak az esetek 37 százalékában működik. Ennek oka, hogy a párhuzamos feldolgozás során a szekvenáló gyakran belevágott a kódba, illetve az is előfordult, hogy rossz irányból olvasta le azt, ami a fizikai objektumokba történő kódolás örök problémája. Míg ugyanis a genetikai kód mindkét irányból olvasva értelmes eredményt ad, a szakértők által összeállított szakasz csak egyik irányból elemezve eredményez működő támadást. A szakértők ezért az eredményekről beszámoló tanulmányukban azt javasolják, hogy a jövőbeni hasonló kódokat érdemes palindrom formában létrehozni, hogy azok mindkét irányból olvasva egyformák legyenek.
A kutatók azt is beismerték, hogy a 37 százalékos siker is csak komoly ügyeskedésnek, helyenként csalásnak köszönhető. Például nem a tömörítő program létező biztonsági réseit használták ki, ahogy azt egy igazi hacker tenné, hanem módosították a szoftvert és abba maguk építettek bele egy könnyen támadható részt. Ugyanakkor a kutatás alatt megvizsgálták a leggyakrabban használt szekvenáló szoftvereket is, és ezekben három tényleges puffertúlcsordulást kiváltó sebezhetőséget is azonosítottak.
Aminek főleg az lehet az oka, hogy ezeket a rendszereket nem a biztonságosságot szem előtt tartva írták meg készítőik, mondja Ney. Így, ha a helyzet nem változik, és valaki veszi a fáradságot, valós körülmények között is képes lehet egy hasonló támadás végrehajtására. És a szituáció olyan szempontból egyre rosszabb lesz, hogy a legújabb génszekvenálók már nagyobb szakaszokkal dolgoznak, így egyre kisebb lesz az esélye annak, hogy a feldolgozás során feldarabolásra kerül a rosszindulatú kód.
Ettől függetlenül egy tényleges DNS-alapú hackelés legalább évekre van tőlünk, mondják a kutatók. A génszekvenálók piacán vezető szerepet betöltő Illumina képviselői szerint a Washington Egyetem kutatóinak munkája érdekes felvetéseket tartalmaz egy lehetséges hosszútávú kockázattal kapcsolatban. Ugyanakkor egy ilyen támadás egyelőre nem jelent közvetlen fenyegetést. Emellett azonban a hasonló kutatások eredményei mindig megfontolásra érdemesek. A cég munkatársai rendszeresen felülbírálják a szoftverek és más eszközök biztonságosságát, és az ilyen munkák segítenek abban, hogy a jövőben még biztonságosabban működjön a DNS szintézise, szekvenálása és elemzése is, mondja Jason Callahan az Illumina adatvédelmi biztosa.
A kutatás azért is érdekes és aktuális, mert a DNS mint ténylegesen használt számítógépes adattároló lassan valósággá válik. Ahogy arról pár hete beszámoltunk, a Harvard kutatói nemrégiben többek közt egy film képkockáit kódolták DNS-be, majd nyerték ki onnan. A DNS-alapú adattárolás egyelőre csak a laborokban, kicsiny méretekben létezik ugyan, de egy napon alkalmas lehet arra, hogy évszázadokra, évezredekre biztosítsa megbízhatóan az adatok archiválását. A DNS ugyanis megfelelő körülmények közt sokkal tovább egyben marad, mint a jelenleg használt adattárolók. És a DNS-alapú adattárolással biztosan eljön majd a DNS-alapú számítógépes támadások ideje is.
„Mosolyogva olvasta a tanulmányt, mert nagyon okos munka” – mondja Seth Shipman, a harvardi csapat tagja, aki szerint az ugyanakkor kétséges, hogy tényleg ilyen támadásoktól kell tartani, ami a jelenlegi szekvenálókat illeti. De ha egyszer elkezdünk DNS formájában adatokat elraktározni, azzal nagyon is számolni kell, hogy a molekula rosszindulatú kódokat is tartalmazhat, teszi hozzá a szakértő. Így éppen itt az ideje, hogy elkezdjünk ezekről a kérdésekről gondolkodni.