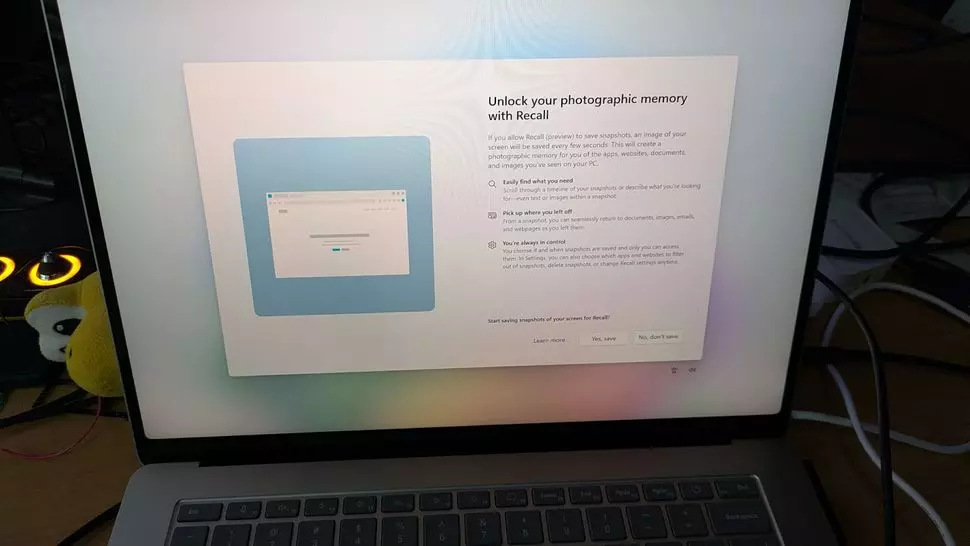
A Microsoft anno örömmel jelentette be innovatív AI alapú szolgáltatását, amelynek köszönhetően idővonal-szerűen lehet megtekinteni, mi minden történt az adott PC-n, így könnyedén és hatékonyan visszakereshetünk különböző dolgokat, amelyeket amúgy körülményesebben találnánk meg.
A funkció ötletesnek tűnt, ám az első tüzetesebb vizsgálat után rögtön kiderült, az első verzió túlzás nélkül egy óriási adatvédelmi rémálomként jellemezhető, amely egyszerű szöveges formátumban, könnyedén hozzáférhető módon tárolta az adatokat, sokszor olyasmit is, amit eleve el sem kellett volna „raktároznia” – például bankkártya-adatokat, egészségbiztosítási adatokat, illetve számos egyéb olyan kényes információt, amire illik vigyázni.
A nem túl pozitív fogadtatást látva a Microsoft csapata úgy döntött, inkább visszahívják a Recall funkciót, átdolgozzák, biztonságosabbá teszik, és majd csak akkor adják ki újra, ha a kifogásolt részeket sikerül módosítani. Az elmúlt hónapok folyamán lázasan folyt a munka, a Copilot+ PC kategóriába tartozó első noteszgépek végül a Recall nélkül kerültek az üzletek polcaira, ami a Microsoft számára óriási érvágás volt, a felhasználók azonban így jártak jobban. Az elmúlt hetek folyamán arról érkezett hír, hogy a Recall újbóli bevezetése késik, még időre van szükség az átdolgozásához és biztonságosabbá tételéhez, de remélhetőleg rövidesen elérhetővé tehetik a Windows Insider Preview Programon keresztül.
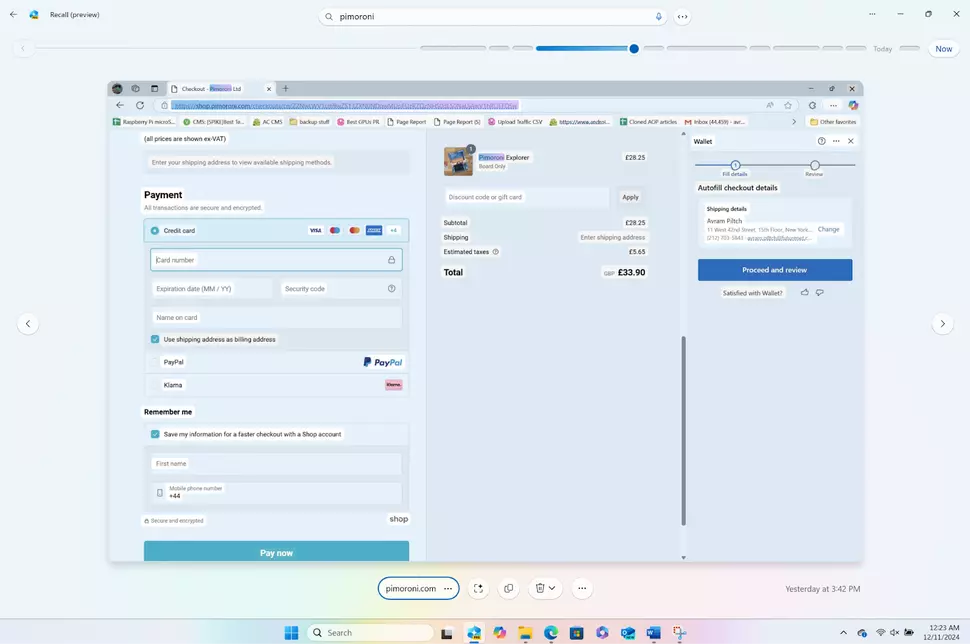
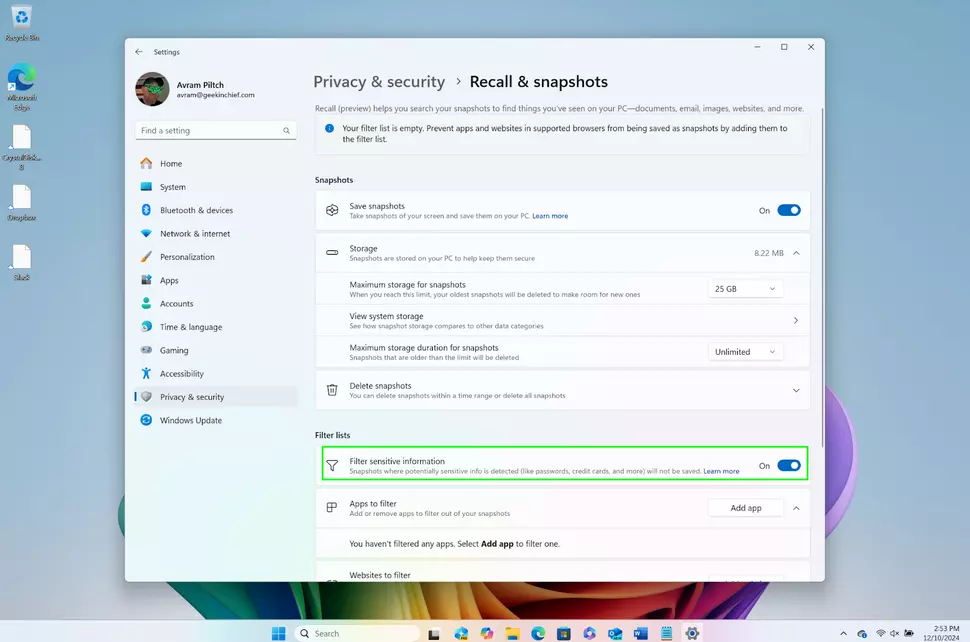
Erre sor is került, a Tom’s Hardware munkatársa, Avram Piltch pedig alaposan le is tesztelte a Recall új kiadását, ami remélhetőleg sokkal felelősségteljesebben bánik a kényes információkkal. A teszt első benyomása az volt, a Microsoft csapata tényleg megváltoztatta a Recall alapértelmezett üzemmódját, vagyis a funkció alapból ki van kapcsolva, ha használni szeretnénk be kell kapcsolnunk, vagyis alap esetben nem sok vizet zavar. A Recall ezzel együtt egy szűrővel is bővült, ami az érzékeny adatok szűrésével próbálja biztonságosabbá tenni a szolgáltatás működését.
Az új verzió ezzel együtt adattitkosítást is alkalmaz a képernyőmentések és a belőlük kinyert adatok esetében, ami az első verzióból még hiányzott. A szűrő feladata elsősorban az, hogy megakadályozza a Recall működését minden olyan alkalmazás és weboldal esetében, ami éppen kényes adatokkal dolgozik, legyen szó bankkártya-adatokról, bankolásról, egészségügyi adatokról, vagy éppen egyéb személyes adatokról.
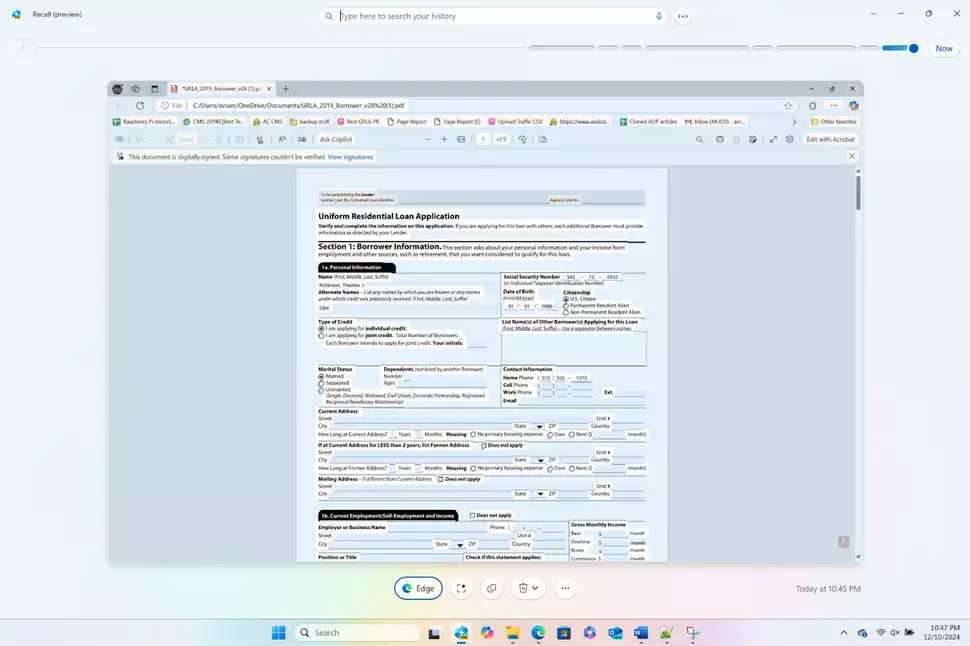
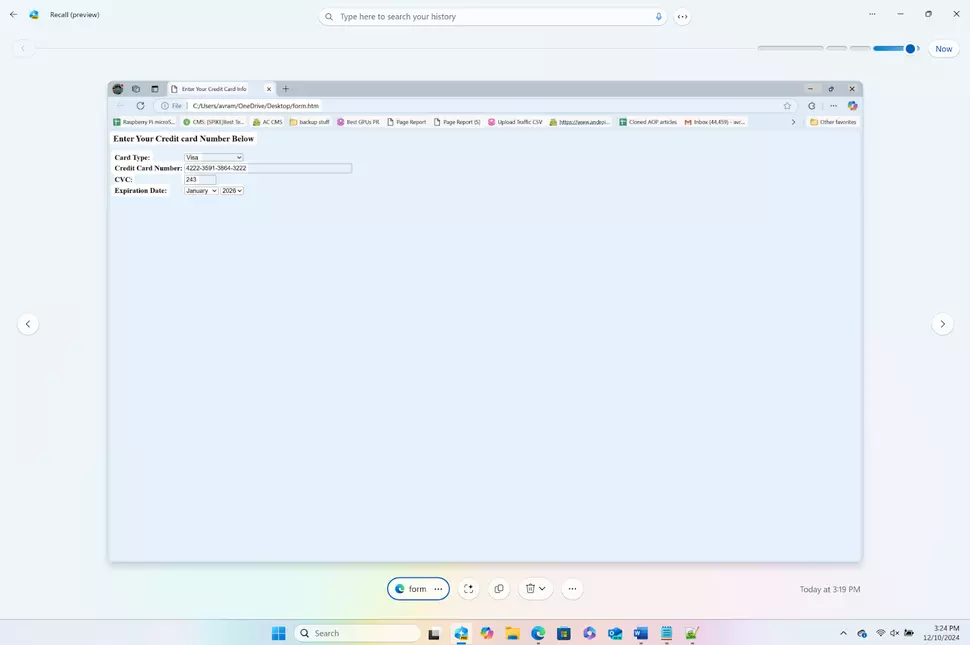
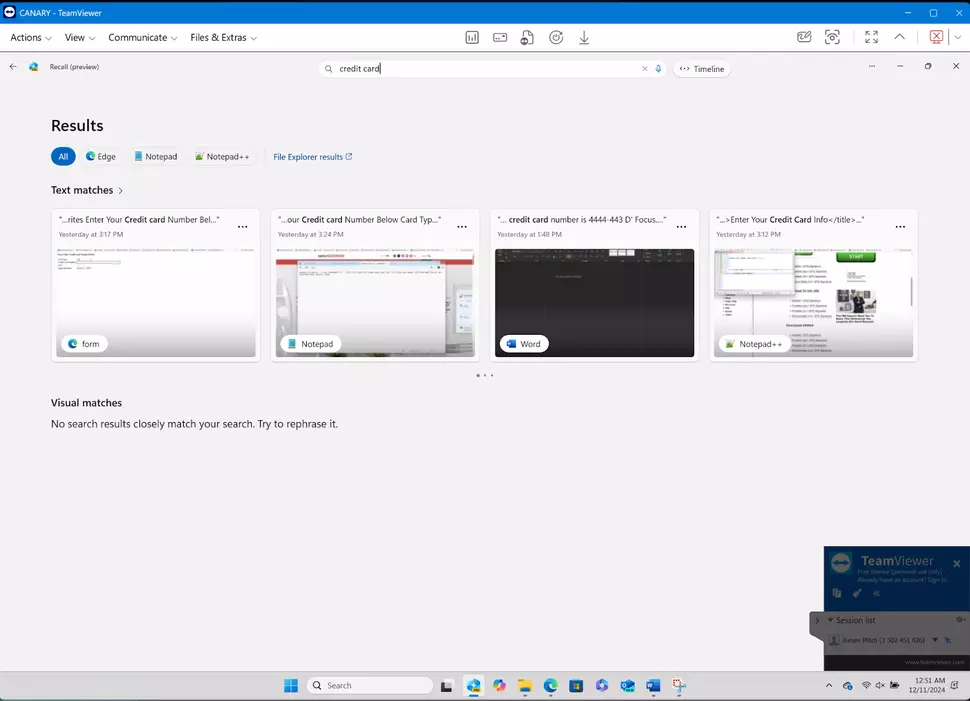
A teszt alapján ez a szűrő sajnos még nincs a helyzet magaslatán. A teszt jelleggel létrehozott weboldal tartalmát, ami bankkártya adatok fogadására készült, egyáltalán nem szűrte a Recall friss verziója, valamint azt a jegyzettömb-ablakot sem, amelybe érzékeny adatokat vitt fel a tesztelő. Akkor sem szűrte a tartalmat, amikor Microsoft Edge alatt egy hitelkérelem űrlapját töltötte ki a tesztelő, pedig ott is számtalan személyes adat bukkant fel, valamint a valós és érvényes bankkártya-számot sem szűrte ki a mentendő tartalmak közül.
Pozitívum viszont, hogy két webáruház esetében már megfelelően működött a szűrés, az egyik a Pimoroni, a másik pedig az Adafruit volt. Itt a vásárlás folyamán azt az oldalt, ahol a bankkártya-adatokat kell megadni, tökéletesen szűrte a Recall, ennek tartalmát nem mentette, csak az előtte és utána lévő oldalakat helyezte fel az idővonalra.
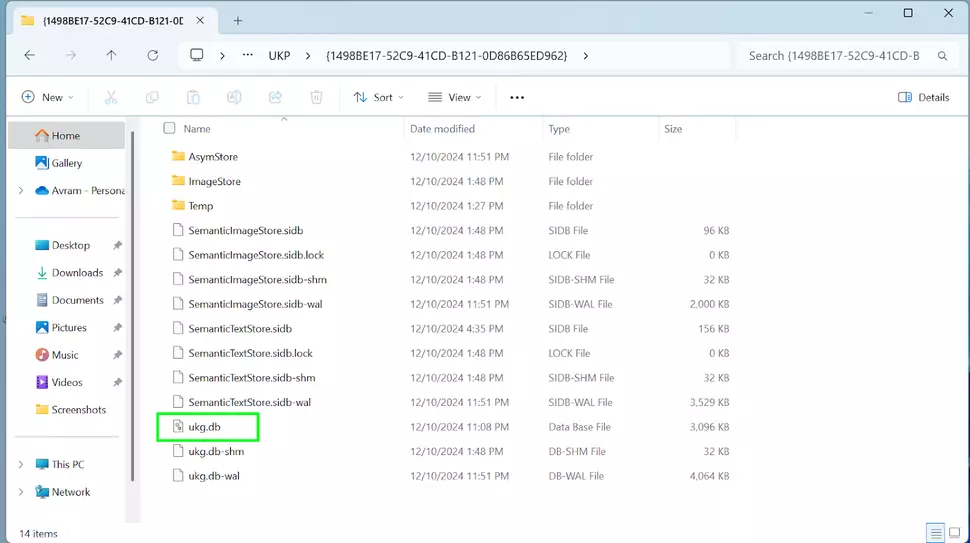
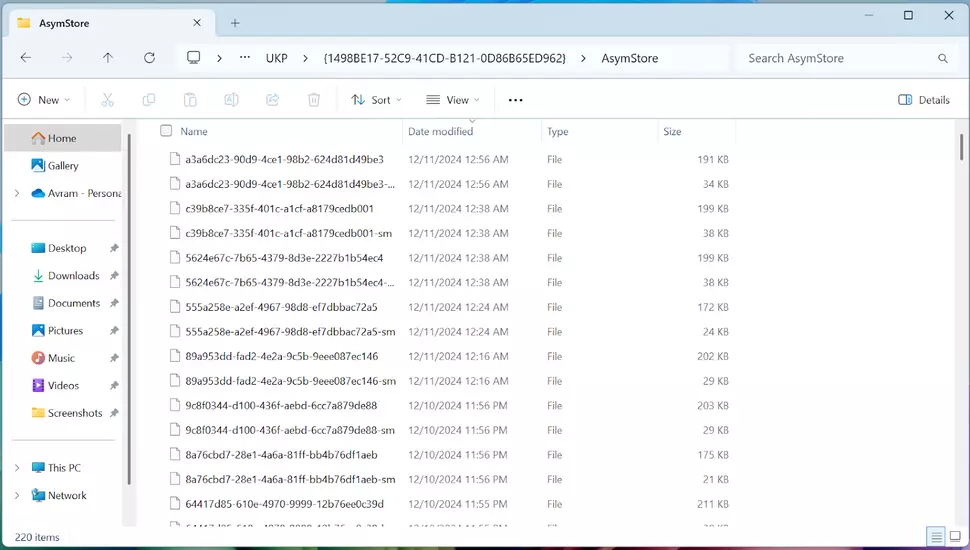
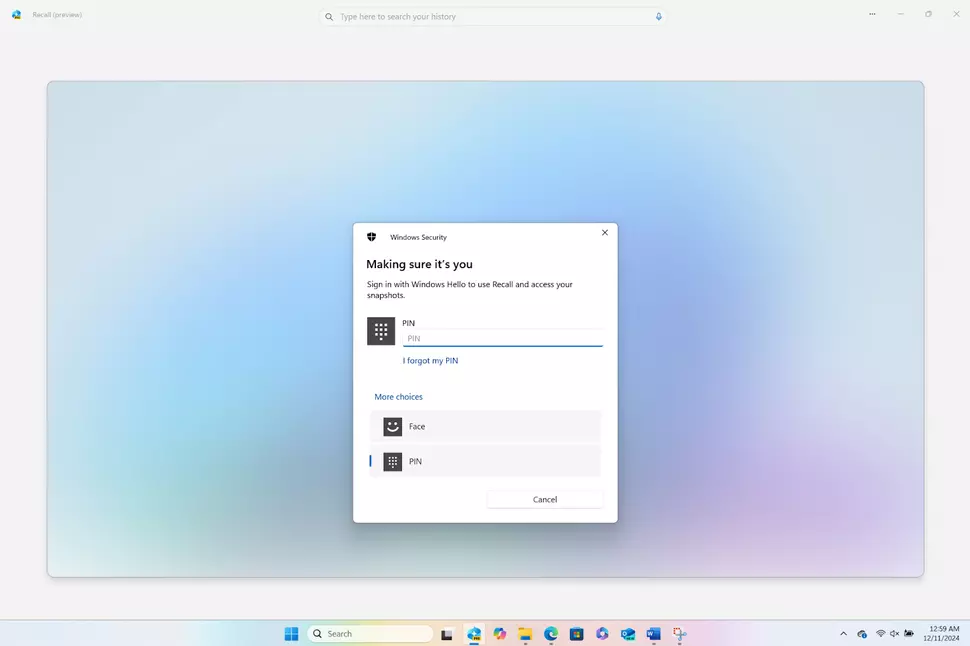
Azt nem sikerült letesztelni, mennyire könnyen törhető az adattitkosítás, az viszont biztos, hogy most már nem lehet csak úgy megnyitni a Recall által létrehozott fájlokat, illetve magához a szolgáltatáshoz sem lehet csak úgy hozzáférni, minden esetben felhasználó-azonosításra van szükség Ez többnyire a Windows Hello alkalmazásával történhet, ennek során arcfelismerés vagy ujjlenyomat-olvasás egyaránt történhet, de a tesztelő beszámolója szerint akár a négy számjegyből álló PIN kódot is elfogadja a rendszer, ami nem túl szívderítő. Ennek birtokában távolról is hozzá lehet férni az idővonalon tárolt tartalmakhoz, igaz, ehhez távoli elérést is kell szerezni a rendszerhez, ami azért nem egy triviális feladat – viszont már akár egy TeamViewer munkafolyamat során is lehetőség nyílhat ilyesmire.
A Microsoft szerint folyamatosan zajlik a Recall tökéletesítése, éppen ezért folyamatosan várják a felhasználói visszajelzéseket is azzal kapcsolatban, ha a Recall működése során hibák jelentkeznek, vagy a szűrő nem működik úgy, ahogy kéne. A hibák jelentését a Feedback Hub segítségével végezhetjük el, és a beállítások között egy extra opció is segíti a fejlesztést, amelynek engedélyezésével anonim módon küldi el a rendszer a Microsoftnak azon weboldalak és appok listáját, amelyeknél az adott felhasználó úgy döntött, mellőzi a Recall használatát.
A Recall jelenlegi állapotában tehát még messze van a tökéletestől, az viszont már látszik, hogy elindult a fejlesztés a jó irányba. Mivel az alkalmazás egyelőre még csak a Windows Insider Preview Program keretén belül érhető el, csak a tesztelők próbálgatják, így ők vélhetően tisztában vannak azzal is, hogy az alkalmazás jelenlegi verziója még nem megbízható, már ami a személyes és érzékeny adatok védelmét, illetve szűrését illeti. A négy számjegyből álló PIN kód alkalmazásának lehetősége szintén aggodalomra adhat okot, annak birtokában ugyanis hozzá lehet férni az adott gépen végzett összes tevékenység listájához, idővonal formájában. Noha ez az esetek többségében nem jelent bajt, de ha mégis rossz kezekbe kerül az összesítés, az komoly veszélyt jelenthet az adott felhasználóra nézve.
[center]
[/center]
Beállítási lehetőségek – Fotók: Future
Amennyiben a hackerek is rájönnek, hogy lehet egy biztonsági résen keresztül kinyerni a Recall-adatokat a különböző számítógépekről, az súlyos problémákat eredményezhet majd, a visszaélések melegágya lehet. Jelenleg csak maximum teszt jelleggel érdemes próbálgatni a Recallt, már ha rendelkezésre áll Copilot+ PC kategóriájú konfiguráció, ugyanis továbbra is csak azokkal működik a szolgáltatás. Egyéb esetben érdemes kikapcsolni, hiszen még mindig nem megbízható.