




A Meltdown és a Spectre névre keresztelt sérülékenységek miatt rengeteg eszközre kell biztonsági frissítést készíteniük a különböző gyártóknak, illetve szoftverfejlesztőknek, ami hatalmas feladat. A felhasználók ezzel egy időben a rájuk leselkedő veszélyek miatt nyugtalankodnak és sürgetik az érintetteket, mihamarabb szállítsák le a szoftverfrissítéseket, akár UEFI Firmware-ről, akár operációs rendszerhez passzoló tapaszról legyen szó. A munkába olykor-olykor némi hiba is csúszik, így a frissítés sokszor újabb problémákat is okoz – például nem indul miatta a rendszer, vagy éppen csak újraindulgat.
A hatalmas felfordulás közepette már a rosszindulatú kódok készítői is elkezdtek halászni, hátha horogra akad egy-két olyan felhasználó, akit könnyen rá lehet venni egy frissítésnek látszó malware telepítésére, ami aztán értékes adatokat szerezhet és egyéb galádságokat is elkövethetnek rajta keresztül a bűnözők. Aljas húzás ez, mégis sor került már ilyesmire, egy esetről pedig szerencsére már be is számoltak a biztonságtechnikai szakemberek, így remélhetőleg többször hasonló húzással már nem járnak szerencsével az elkövetők.

A Németországban terjedő módszer lényege, hogy az elkövetők egy e-mailt küldenek a célpontoknak, amelynek keretén belül fontos Spectre és Meltdown frissítésre hívják fel a figyelmet. Az ügyesen megtervezett támadás keretén belül a német Szövetségi Informatikai Biztonsági Hivatal (BSI) mögé bújva próbálják elérni, hogy az áldozat bízzon a levél állításaiban, kattintson a linkre és telepítse a felkínált frissítést. Az e-mailben található link egy SSL kapcsolatot használó weboldalra irányítja a felhasználót, ahol egy, az eredetire hasonló BSI weboldal próbál további bizalmat szerezni. A weboldalon található információk elolvasása után egy Intel-AMD-SecurityPatch-11-01bsi.zip nevű tömörített állományt tölthet le a még mindig nem gyanakvó áldozat, majd kicsomagolás után az Intel-AMD-SecurityPatch-10-1-v1.exe nevű fájlt kell telepítenie. Sikeres telepítés esetén a rendszerre kerül a Smoke Loader névre keresztelt malware, amivel aztán újabb kártékony kódok érkezhetnek a számítógépre. A fertőzés után a kártékony kód további szerverekkel is megpróbálja felvenni a kapcsolatot, méghozzá titkosított csatornákon keresztül.
A kiválóan felépített támadás keretén belül egy olyan szerver is látókörbe került, ami korábban még hamis Adobe Flash frissítéseket terjesztett, ráadásul még a Cloudflare, illetve a Comodo által kiadott SSL tanúsítvánnyal is rendelkezett, amivel jelentősen emelhették a siker esélyét. A Malwarebytes szakemberei hamar jelezték az incidenst az érintett szolgáltatóknak, így a Cloudflare gyors reakciójának köszönhetően perceken belül elnémult a problémás domain.

Hogy a fentiekből mi a tanulság? Először is, frissítéseket csak és kizárólag hivatalos, ellenőrzött csatornákon keresztül szabad letölteni és telepíteni, gyanús e-mailek felhívására nem, még akkor sem, ha a levél látszólag valamelyik gyártótól érkezett. Minden esetben a hivatalos csatornákat kell használni, azaz az adott operációs rendszerhez tartozó gyártói weboldalt vagy beépített frissítő-szolgáltatást szabad csak igénybe venni, alaplapok és noteszgépek esetén pedig szintén a gyártó weboldaláról szabad új firmware-eket telepíteni. Mivel a Meltdown és a Spectre elleni harc még mindig zajlik, így napi szinten változik azoknak a szoftvereknek és eszközöknek a köre, amelyekhez már van frissítés, de még így is rengeteg konfiguráció védtelen.
A lehetséges megoldások
Ha szeretnénk tudni, hogy védettek vagyunk-e a Meltdown sérülékenységgel szemben, ami jellemzően az Intel processzorait és egyes ARM alapú SoC egységeket érint, ezzel az eszközzel ellenőrizhetjük, ha Windows fut az adott rendszeren. A Spectre esetében már szélesebb a veszélyeztetett eszközök és központi egységek köre, vagyis szinte minden modern processzor érintett, ami spekulatív végrehajtást alkalmaz. A Spectre két variánsát szerencsére nem olyan egyszerű kihasználni, hiszen ehhez komoly felkészültség és az adott rendszer sajátosságainak ismerete szükséges. Attól persze a veszély még veszély. Segítség lehet viszont az előbb említett Ashampoo eszköz, ami megmutatja, veszélyezteti-e az adott rendszert a Spectre bármelyik variánsa. Egy PowerShell scriptet már a Microsoft is kiadott, amivel szintén ellenőrizhető, védett-e a rendszerünk, ám mivel ez egy parancssoros eszköz, így használat előtt a hozzá tartozó dokumentációt is érdemes elolvasni. Ezt az utat csak a felkészültebb felhasználók számára ajánljuk. Ez a script grafikus felhasználói kezelőfelülettel is elérhető, hála a Gibson Research Corporation szakembereinek. Megjegyzés: utóbbi oldalra látogatva IE11 és Edge alatt veszélyre figyelmeztető üzenetet tapasztalhatunk, amit a GRB szakemberei szerint figyelmen kívül kell hagyni.
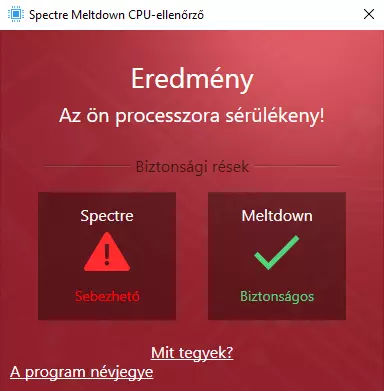
AMD A10-5800k APU-val szerelt rendszernél ezt az üzenetet kaptuk az Ashampoo ingyenes szoftverétől, ami nem okozott meglepetést
Sebezhetőség esetén több feladat is van. Frissíteni kell az adott alaplap UEFI Firmware-ét, ehhez pedig az alaplap gyártójának weboldalára kell ellátogatni, de azt tudni kell, hogy még nincs minden alaplaphoz frissítés, így sok esetben még várni kell. Ami viszont elvégezhető, az az, hogy frissíteni kell az összes lehetséges drivert, frissíteni kell az operációs rendszert, frissíteni kell a webböngészőket és minden gyanús e-mait alaposan ellenőrizni kell – gyanús csatolmány esetén érdemes törölni az egészet.