Az egyszerre sok nyelvet támogató Unicode mindaddig remek dolog, amíg nem ad igen hatékony eszközöket az adathalászok kezébe - márpedig úgy néz ki, hogy rövidesen beköszönthet a nem-latin karakteres átverések kora.
Ez láthatólag elkerülhetetlen következménye az ICANN ama döntésének, hogy engedélyezi a nem-latin betűs domainnevek használatát is (ami önmagában persze egy nagyon jó dolog). Míg ugyanis eddig az ember könnyen ellenőrizhette, hogy valódi, vagy adathalász oldalon van-e (csak megnézte az URL-t a böngészőben, és ha nem paypal.com-mal, amazon.com-mal, vagy más hasonlóval kezdődött, máris lehetett gyanakodni), rövidesen ez a módszer is elveszítheti a megbízhatóságát.
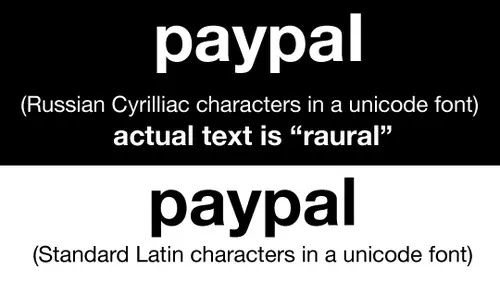
Amint érvénybe lépnek ugyanis az új, más karakteres domainnevek, máris össze lehet rakni látszólag ugyanazt az URL-t egy másik karakterkészletből - lásd például a képen a "paypal" szót hagyományos latin betűkkel, valamint kibővített cirill unicode-dal (ez utóbbi valójában a "raural" szót adja ki; az eredeti cirillben ugyan nincs "l", viszont a kibővítettben van). Ezzel pedig teljessé válhat az adathalász oldalak álcája.
A netes fenyegetettség tehát töretlenül fokozódik; idővel persze feltehetőleg erre is alkotnak majd különféle védelmeket és szűrőeljárásokat, de az éberség és a figyelem szerepét addig se (és amúgy se) lehet eleget hangsúlyozni.