




A Valorant csalók elleni védelmét, vagyis a Vangouard-ot elég sok kritika érte a felhasználók részéről. A játék futtatásához ugyanis egy drivert kell telepíteni a számítógépre, ami sokakat aggodalommal töltött el, hogy ez egy kiváló lehetőség arra, hogy illetéktelenek hozzájuthassanak a számítógépünkön található adatokhoz.
A Riot igyekezett mindenkit megnyugtatni, hogy ez nem fordulhat elő, hiszen eleve csak offline működik ez a része a védelmi rendszernek, illetve, ha akarnák, akkor a kliensen keresztül lopnák el a nagymamáink titkos sütireceptjét, nem ezen a driveren keresztül. Mindenesetre elég biztosra mentek, ugyanis rekordnagyságú összeget kívánnak fizetni annak, aki sebezhetőséget talál a Vanguardban.
A meghirdetett nyílt kommunikáció a cégnél a közösség irányába nem csak marketingduma. Az elmúlt hetekben számtalanszor szabadon elmondták, mit gondolnak a dolgokról és mindig érdeklődtek a közösség reakcióját illetően.
Ennek megfelelően pedig változásokat eszközölnek a Vanguardban, ami mostantól kikapcsolhatóvá válik, ezt egy reddit poszton keresztül jelentették be. Az anti-cheat szoftver ikonja ugyanis a tálcán fog megjelenni, amire ha rákattintunk, akkor felajánlja a kikapcsolás lehetőségét. Ilyenkor nem fog tovább futni a program egészen addig, amíg újra be nem nyomjuk, viszont cserébe a gépünk nem megbízható állapotba kerül, így nem leszünk képesek játszani a Valoranttal, egészen addig, amíg újra nem aktiváljuk.
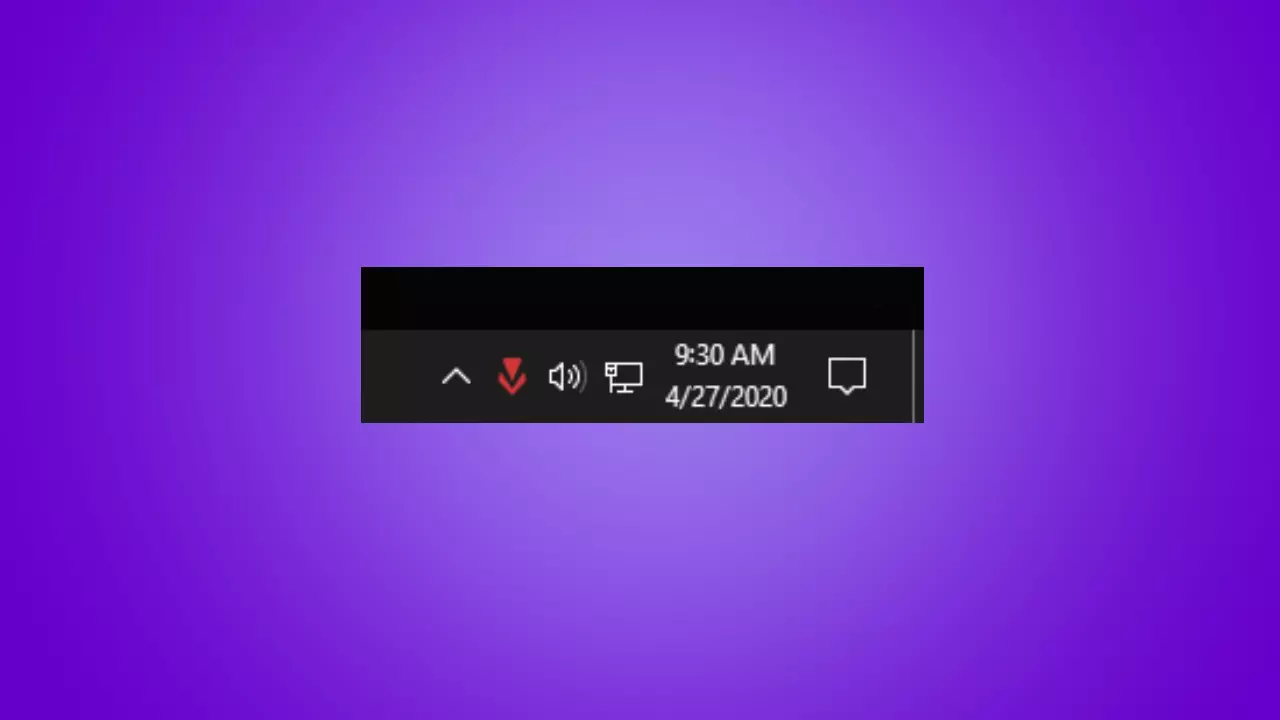
Ha aktiváltuk, akkor is szükséges egy rendszerújraindítás ahhoz, hogy működjön, hiszen pont az a lényege a rendszernek, hogy a gép indításakor már megtalálja a csalóprogramokat. Amennyiben zavarna minket az ikon, a rendszertálcáról könnyedén eltüntethető.
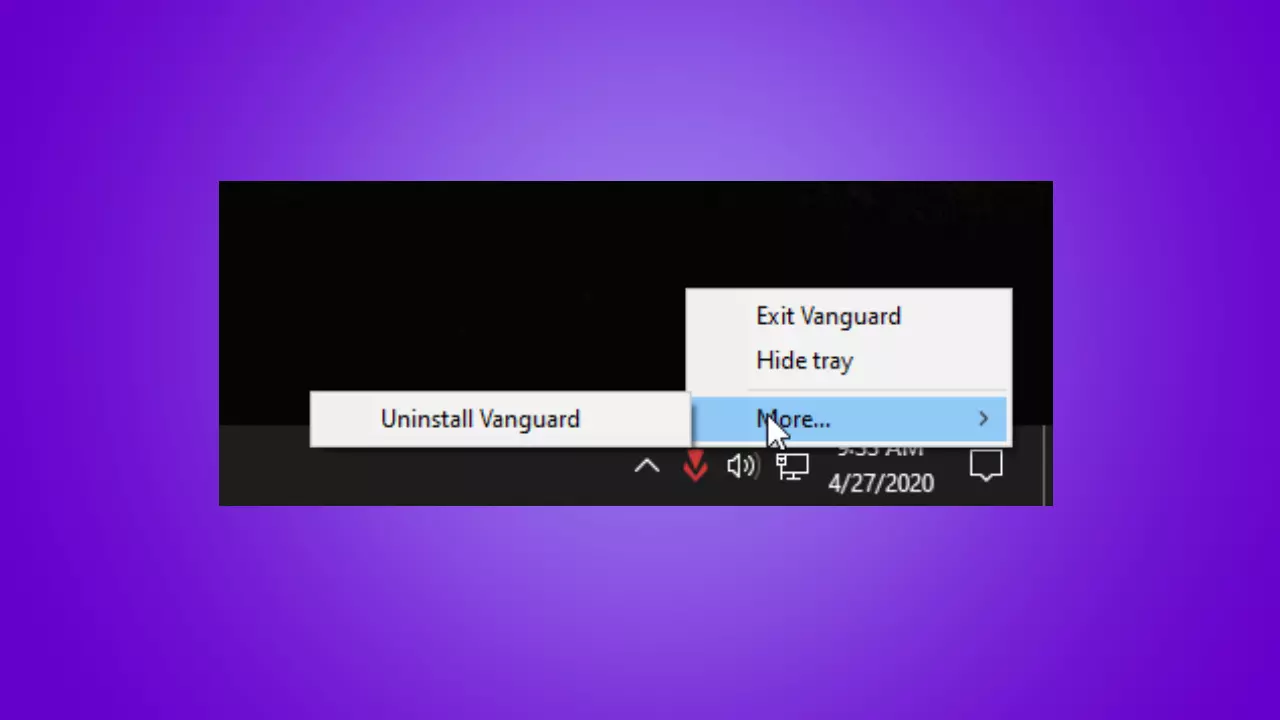
Ha valakinek ez a kikapcsolás nem elegendő, mert nem játszik huzamosabb ideig a játékkal, vagy csak zavarja a driver jelenléte, akkor nagyon egyszerű módon teljes mértékben törölheti a Vanguardot a gépéről, szintén a tálcán megjelenő ikon segítségével. Ez azért jó megoldás, mert nem kell a teljes játékot letörölni és újra feltelepíteni, ha játszani szeretnénk, de mégis külön kezelhető a kérdéses szoftver. Ha mégis szükségünk lenne rá, mert játszani szeretnénk, a kliens indításával a Vanguard újra települ és a gép újraindítása után mehet is a játék.
A Vanguard több szoftvert is blokkolhat, amit gyanúsnak ítél meg, vagy csak nem kompatibilisek vele. Ezeket hibaüzenetként a Windows az értesítési sávban vagy egy előugró ablakban fogja a tudtunkra adni.

Egy gyakran ismételt kérdések rovatot is mellékeltek a posztba. Az első kérdés az, hogy miért blokkolja a Vanguard az egyik kedvenc programját a felhasználónak?
iPon vélemény
Több ismerősömtől is hallottam, hogy csak emiatt nem fog játszani játékkal, mert veszélyesnek ítéli meg, hiszen kínai érdekeltségei vannak a Riotnak. Természetesen a felhasználók egy jelentős része - így ezen ismerőseim sem - egy-egy driver telepítése közben sosem gondolkodik el a biztonsági rések lehetőségén, és mondanom sem kell, hogy az illegálisan feltört és gépen tárolt játékaik sem jelenthetnek ilyen jellegű veszélyt, hiszen azokat megbízható emberek törik fel, igaz?
Ez a kikapcsolási megoldás viszont abszolút pozitív, hiszen nem elképzelhetetlen, hogy néhány felhasználónak valóban gondot okozott a gépén a rendszer.
A válasz az, hogy sok csalószoftver kernel szinten épül be a rendszerbe az operációs rendszer indításakor és bizonyos szoftverek sebezhetőségét használja ki. Ajánljak, hogy a blokkolt szoftver sebezhetőségének ezen az oldalon nézzen utána a felhasználó.
Blokkolás esetén a Vanguard kikapcsolásával ezek a szoftverek újra működni fognak.
Egy másik kérdés pedig arra irányul, hogy minek a Vanguard, ha már úgyis vannak csalók?
Erre az a válasz született, hogy bár igyekeznek minden csalást kiszűrni, ez lehetetlen, így a céljuk azok minimalizálása, hogy ne ez legyen a Valorantra jellemző. Ha viszont valakik számítógépalkatrészeket rendelnek csak csaláshoz Szibériából, akkor is vannak eszközeik ezeket a személyeket kiszűrni más módszerekkel.
Ha valakinek mégis valami gondja lenne a gépen a Vanguard miatt, arra kérik a felhasználókat, hogy nyissanak egy támogatói ticketet és igyekeznek megoldást találni.