




ÚJABB SEBEZHETŐSÉG, AMI A LEGFRISSEBB INTEL PROCESSZOROKAT IS ÉRINTI

Májusban, amikor az MDS sebezhetőségekre fény derült, csak négyet publikáltak, de volt egy ötödik is. Ez a ZombieLoad v2.
Víg Ferenc (J.o.k.e.r)
2019. nov. 14. 10:21
Újabb sebezhetőség, ami a legfrissebb Intel processzorokat is érinti

Az Intel háza táján az elmúlt két évben igen sokféle sebezhetőségre derült fény, amelyek rengeteg terméket érintenek, ám a gyártó és partnerei elkövettek mindent annak érdekében, hogy ezek többségét mielőbb javítsák, illetve azoknál, amelyeknél lehetetlen teljes értékű javítást készíteni, a támadási felület csökkentésével orvosolják a helyzetet.

Előzmények

Az MDS csokorról idén májusban érkezett hír, ebben összesen négyféle sérülékenység foglalt helyet, amelyek közül az egyik a ZombieLoad nevet viselte. Ezek a sebezhetőségek a mikroarchitektúra adatstruktúrájában lapultak: az egyik a store buffereket, a másik a load buffereket, a harmadik a line fill buffereket, míg a negyedik a nem gyorsítótárazható memóriát veszélyezette. Ezek közül a harmadik, vagyis a line fill bufferekben lévő sebezhetőség kapta a ZombieLoad nevet, amit RIDL névvel is szokás emlegetni.

A vállalat viszonylag hamar készített frissítéseket ehhez a sérülékenység-gyűjteményhez, ám a jelek szerint akkoriban, vagyis még április folyamán nem is négy, hanem igazából öt sebezhetőségről tájékoztatták az Intel illetékeseit a hibákat felfedező biztonságtechnikai kutatók. Hogy az ötödik sebezhetőség publikálásával kapcsolatban miért kellett ennyit várni? Pusztán azért, hogy az Intelnél javítást készíthessenek hozzá, és ezt a lehető leghamarabb el is juttathassák az érintett rendszerekhez. Mint az a Cascade Lake rajtnál kiderült, az új processzorok már több sebezhetőséggel szemben kaptak hardveres védelmet, így egyebek mellett a ZombieLoad-ra is immunisak, viszont a ZombieLoad v2 esetében sajnos már nem igaz ez a kijelentés.

Támad a ZombieLoad v2

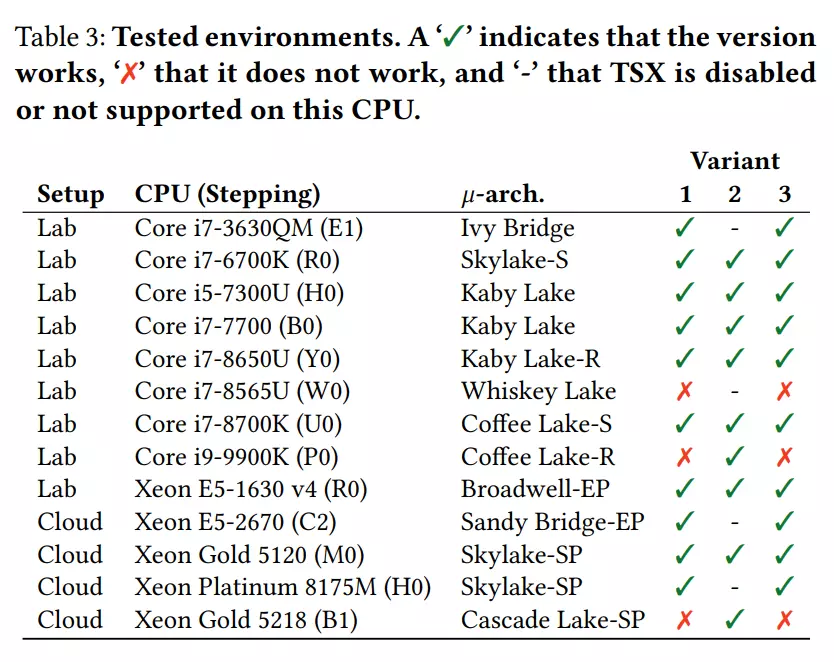
Hogy mégis mi az a ZombieLoad v2? Egy CVE-2019-11135-ös besorolású sebezhetőség, amely az Intel TSX (Transactional Synchronisation Extensions) kiterjesztésében, azon belül is az Asynchonous Abort műveletben rejlik. Kiaknázásához a támadónak olyan kártékony kódot kell készítenie, amellyel konfliktust okozhat a processzoron belül zajló olvasási műveletek között, így olyan memóriaterületekhez is hozzá tud férni, amelyekhez nem szabadna.
Galéria megnyitása
A TSX lényegében a Haswell platformmal mutatkozott be, igaz, eleinte nem úgy működött, ahogy kellett volna, de azóta is részét képezi a modern Intel processzorok jelentős részének. Amennyiben tehát aktív TSX támogatás áll rendelkezésre, a sérülékenység támadható, és ez alól még a Cascade Lake sorozat legfrissebb tagjai sem kivételek, vagyis a Haswell óta megjelent összes Intel architektúra érintett.

Az Intel szerint a ZombieLoad v2 sérülékenységgel szemben hamarosan megjelennek a mikrokód-frissítések, ám szerintük nem olyan veszélyes a hiba, mint ahogy azt elsőre gondolhatnánk. A támadó ugyanis képes lehet kártékony kód lefuttatására, ám azt már nem tudja kontrollálni, pontosan milyen adatokat vegyen célba a kód, így az is véletlenszerű, hogy pontosan milyen adatokat tud kinyerni. Éppen ezért az MDS támadások nem túl hatékonyak, így nem is igazán érdemes ezekre alapozniuk a támadóknak, hiszen elég komplex feladat a kiaknázásuk, a végeredmény pedig bizonytalan. Viszont ennek ellenére sem szabad félvállról venni a veszélyt.

Azok a felhasználók, akik nem szeretnének foglalkozni a frissítéssel és az esetleges lassulást is szeretnék elkerülni, az Intel szerint ki is kapcsolhatják a processzor TSX támogatását, amennyiben az amúgy sincs használatban. Ehhez az Intel is szoftveres segítséget nyújt majd, vagyis aki el szeretné végezni a TSX kikapcsolását, megteheti – már amennyiben a TSX egyáltalán aktív az adott rendszeren.

Érdekesség egyébként, hogy a biztonságtechnikai kutatók szerint a korábbi négy MDS sebezhetőségre készített javítás nem is nyújt megfelelő védelmet. Az Intel anno a VERW utasításkészlet segítségével gondoskodott az alkalmazások MDS elleni védelméről, vagyis arról, hogy a processzor által éppen feldolgozott adatokhoz ne férjenek hozzá illetéktelenek. Ez az utasításkészlet a szakemberek szerint nem teljes és könnyen megkerülhető. Az Intel ezt elismerte, majd hozzátette: az utasításkészlet használatával a támadási felületet szerették volna csökkenteni, azaz szerették volna megnehezíteni a támadók dolgát, így azzal is tisztában vannak, hogy ez nem egy teljes értékű javítás.

A biztonságtechnikai kutatók jelenleg azon a véleményen vannak, hogy az MDS hibák elleni megnyugtató védelem csak úgy érhető el, ha a Hyper-Threading technológiát kikapcsolják az érintett rendszereken. És a TSX támogatás esetében is a kikapcsolás lehet a legjobb megoldás. Ezek persze teljesítményvesztést eredményeznek, amelynek mértéke az adott feladattól és konfigurációtól függ. A TSX kikapcsolásához a Microsoft már ki is adott egy útmutatót. A két technológia kikapcsolását persze nem is igazán az átlagfelhasználói, hanem a virtuális gépeket kezelő üzleti konfigurációk esetében ajánlják, például a felhő- és egyéb szolgáltatásokat kínáló szerverparkoknál. Az Intel az aktuális hibákra további mikrokód-frissítésekkel válaszol.

Van még más is...

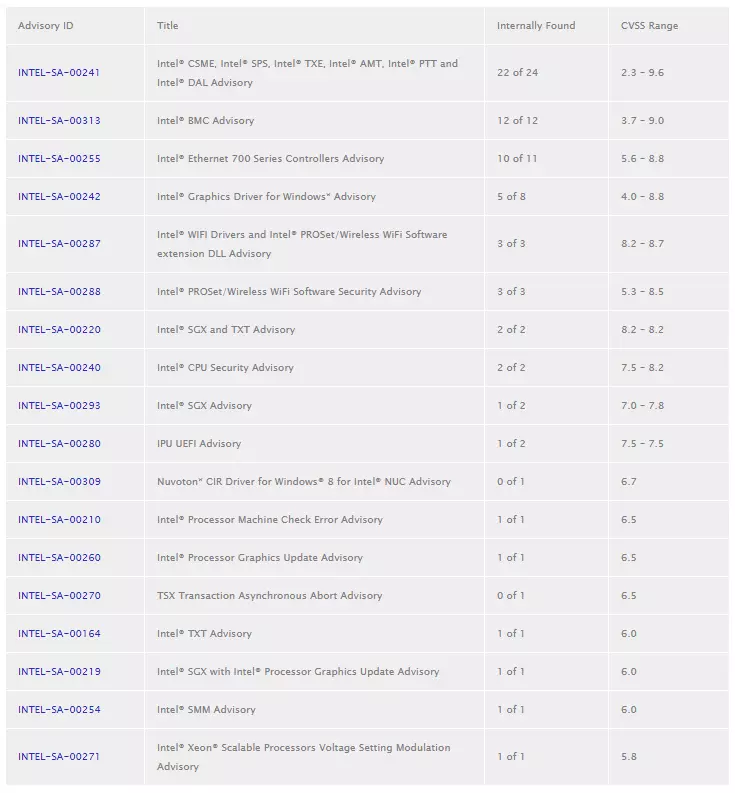
A fentiekkel együtt novemberben folyamán egyébként összesen 77 sérülékenységet és biztonsági rést foltoz be a gyártó, amelyek közül 67-et belsős vizsgálatok alkalmával fedeztek fel, ezek között viszont kritikus besorolású, a CVSS veszélyességi besorolása szerint 10-ből 9,6 pontra értékelt sérülékenység is van.
Galéria megnyitása

Ezeket a sérülékenységeket a rendszergyártók, az operációs rendszerek fejlesztői, illetve az Intel és partnerei javítják, így például friss driverek is érkeznek majd az elkövetkező időszakban, amelyeket feltétlenül érdemes lesz telepíteni. Ahogy a fentiekből is látszik, elég sok a közepesnél súlyosabb besorolású hiba, azaz érdemes komolyan venni a frissítések alkalmazását.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

66 hozzászólás

A komment írásához előbb jelentkezz be!
prohlep
prohlep
2019. nov. 15. 12:14
#12

Korunk gazdasági rendszerének "a társadalom iránti felelősségtől szabad versengő piac" hite pont arra jó, hogy NE egyesüljön az Intel és AMD tudása.

Fene nagy szabadság eszméinkkel éppen azt a szabadságot veszítjük el, hogy megkapjam egy prociban együtt az AMD és Intel tudását.

lc
lc
2019. nov. 19. 20:14

@prohlep A kettő tudását pedig egy jelentősen magasabb árért. Mikroökonómiai tény, hogy az úgynevezett fogyasztói ár már két versenyző esetén is alacsonyabb mint monopólium esetén. (Ráadásul a monopólium jellemzően nem kedvez se a fejlődésnek, se az erőforrás felhasználás optimalizálásának. Ráadásul ha még a piacra lépni is nehéz, akkor igazi nepotista/bürökrota illetve plutokrata vezetést is hozhat. Továbbra is javaslom mindenkinek aki egy magáncég monopóliuma mellett kardoskodik, hogy nézze meg a "Going Postal" c. filmet, melyet Terry Pratchet azonos nevű könyvéből filmesítettek meg. Ott van egy két jól eltalált meglátás és megjegyzés.)

Törölt felhasználó
Törölt felhasználó
2019. nov. 15. 9:42
#11

Ryzen 3800X - ami egálban van legalább IPC-ben a i7 9700K-val gyári órajeleken is, ugyanannyi, mint a 9700K (130 ezer). Hol az - olcsón kapom a sok magot, meg a Zintel túlárazott szarjai - ideológia ilyenkor?

Busterftw
Busterftw
2019. nov. 24. 11:53

@firedawe

"The BSR is not a good estimator for sales. According to Amazon, the Best Sellers list is a good indicator of how well a product is selling overall, it doesn't always indicate how well an item is selling among other similar items of the best sellers on Amazon. "

Nemet webshop esete. Ha egy webshopban tobb AMD-t vesznek, akkor az AMD az egesz univerzumban tobbet ad el szindroma.
Ja es mikozben Intelt senki nem vesz mar.

Inkabb menj segiteni a penzugy jelentesek ala.

WazheadBoci__
WazheadBoci__
2019. nov. 15. 9:18
#10

MI van sracok nem fogy az amd ? :D

axe
axe
2019. nov. 15. 1:01
#9

most már csak akkor lesz érdekes, ha  intel procit találnak sebezhetőségben!

fofoka
fofoka
2019. nov. 14. 21:04
#8

"...ezek között viszont kritikus besorolású, a CVSS veszélyességi besorolása szerint 10-ből 9,6 pontra értékelt sérülékenység is van."

Akkor most mindenki egyszerre! Egy-két-há, és: Unommárezeketariogatásokatfakenewskülönbenisazáemdéfos.

Busterftw
Busterftw
2019. nov. 15. 21:30

@fofoka

Nem azt írtam, hogy 2020-ban nem lesznek/ne legyenek sebezhetőségek, hanem hogy ne erről szóljon az internet. Sebezhetőségek eddig és mindig is voltak, csak megmaradtak a Changelog szekcióban, amikor azokat már javították.

Spectre óta meg meg az egész média riogatja a jó népet. Ha átlag Jóskának nem mondod, észre se veszi. Előbb törik fel az IWIW profilját meg a szarul védett WiFi-t.

Törölt felhasználó
Törölt felhasználó
2019. nov. 14. 20:16
#7

Ha éppen nem volt még elég ,akkor VAN MÉG MÁS IS... bammeg .... XD nyomorúlt intelke...

tokyofej
tokyofej
2019. nov. 14. 18:31
#5

[ITT]() el lehet olvasni sebezhetőség tekintetében hol áll Intel vs AMD.

Samanoske
Samanoske
2019. nov. 14. 18:03
#4

4690 is Haswell mégse tud tsx-et.

Bihus
Bihus
2019. nov. 14. 14:27
#3

Ahogy olvasom ezeket már a spectre óta, és ami ahhoz kell, hogy ezeket ténylegesen ki is használja valaki, egyre erősödik bennem a kétely, biztos, hogy ezeket hardveresen kellene megoldani?

Szerintem nincs olyan proci, ami ilyen sebezhetőségektől mentes, hiszen valamiféle prediktivitás, buffer, stb. kell, hogy gyorsulást érjünk el. Szerintem egyszerűen csak arról van szó, hogy az AMD-t ilyen terjedelemben még nem nézte át senki, ezért nem is fedeztek fel ott ilyet. Hiszen ugye az elmúlt években az Intel jóformán egyeduralkodó volt, nyilván azt vizsgálta mindenki...

Ha valaki ügyel arra, hogy ne kerüljenek "kártékony kódok" a rendszerére, annak szerintem ezeknek a sebezhetőségeknek nagy része teljesen érdektelen.

Boostocska
Boostocska
2019. nov. 16. 17:35

@csabi02  ne akarj wannacry-t, az is  egy hosszú évekig fennálló, EternalBlue nevű sebezhetőséget használt ki, amire senki sem számított, az NSA se, pedig ők "találtak rá"

manbali82
manbali82
2019. nov. 14. 11:16
#2

egy újabb kihasználhatatlan "sebezhetőség"... kicsit unalmas már ez a riogatás, nem is beszélve arról hogy helyi hozzáférés kell hozzá... lol

Ezek a csodálatos "kutatók" mikor kezdik el a Zen magokat vesézgetni??!!! (majd ha az AMD részvényei többet érnek, és megéri a spekulánsoknak játszani)

thestock
thestock
2019. nov. 15. 18:07

@manbali82  tudni fogják a 6 kikahercet? Én azért majd mekrángatnám legalább hétig.

Törölt felhasználó
Törölt felhasználó
2019. nov. 14. 10:50
#1

Nem jó hír, de mi lenne az alternatíva? Egy Ryzen 8 magos éppen hogy csak beéri az Intel 6 magosat. Engem meg hidegen hagy a mass winrar meg cinebench.

Whysper
Whysper
2019. nov. 19. 10:33

@pdx006  igazad van.   2600-t meg 38.000 kapsz   2700-t meg  43.000 ft-ért.

Vissza az oldal tetejére