Az Intel processzoraival kapcsolatban az elmúlt hónapok folyamán sajnos elég sokszor érkeztek olyan hírek, amelyek arról számoltak be, hogy a termékekben bizonyos biztonsági réseket találtak. Az egyik ilyen a Meltdown és a Spectre volt – utóbbi más gyártók termékeit is érintette – majd érkezett az L1TF és a Spoiler is, most pedig egy újabb kifejezést kell megtanulnunk, ami nem más, mint a Microarchitectural Data Sampling, vagyis az MDS. Ez a Spectre bughoz hasonlóan szintén oldalcsatorna-támadásre ad lehetőséget ám itt most a processzoron belül, különböző pufferekből sikerülhet kényes információkhoz hozzájutnia a kártékony kódnak – akár olyanokhoz is, amelyek megbízható alkalmazásokhoz tartoznak. A sebezhetőség besorolása közepes, vagyis viszonylag nehéz kiaknázni a benne rejlő lehetőségeket, ám mivel rengeteg processzort érint, így mindenképpen be kell foltozni, amilyen gyorsan csak lehet.
Az MDS sebezhetőség négy CVE bejegyzés alatt fut, ezek az alábbiak:
- CVE-2018-12126 | Microarchitectural Store Buffer Data Sampling (MSBDS)
- CVE-2018-12130 | Microarchitectural Fill Buffer Data Sampling (MFBDS)
- CVE-2018-12127 | Microarchitectural Load Port Data Sampling (MLPDS)
- CVE-2019-11091 | Microarchitectural Data Sampling Uncacheable Memory (MDSUM)
Az érintett processzorok között a 2008-ban kiadott Nehalemtől kezdve a 8. generációs Core sorozatú processzorok egy részéig minden modell érintett. Kivételt képeznek az asztali és mobil Whiskey Lake processzorok, valamint a szerverekbe szánt Cascade Lake-AP és a Cascade Lake-SP modellek is, ezeknél ugyanis a Meltdown elleni hardveres hibajavításnak köszönhetően az MDS-ben rejlő lehetőségeket sem lehet kiaknázni. Szintén mentesek az MDS bugtól az Atom és a Xeon Phi sorozatú modellek, ezek ugyanis eltérő architektúrákat használnak, így nem érinti őket a hiba. A kutatók tesztjei szerint az AMD és az ARM processzorok esetében sem kell tartani az MDS bugtól.
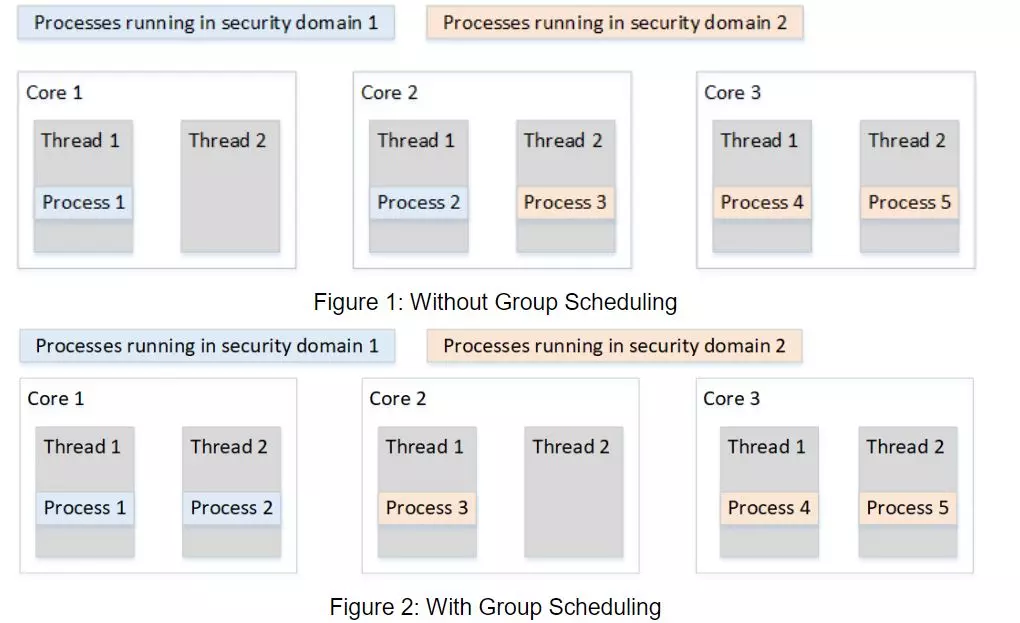
A többi Intel processzornál viszont mikrokód alapú frissítésre lesz szükség, valamint az operációs rendszereket is frissíteni kell, a szerverek esetében pedig a kiszolgáló szoftvereket – például a hypervisorokat – is fel kell készíteni a bug ellen. A javítások sajnos teljesítményvesztést okoznak majd, ugyanis gondoskodnia kell a rendszernek arról, hogy a processzor pufferei törlésre vagy felülírásra kerüljenek akkor, amikor az adott processzormagon más alkalmazás vagy folyamat kezd futni, hiszen ekkor a bugon keresztül az előző alkalmazás adataihoz hozzá lehet férni a kellő szakértelemmel megírt kódokon keresztül, méghozzá majdnem valós időben. Éppen ezért, ha a biztonsági szintet garantálni szeretnénk, a puffer törlésére és felülírására mindenképpen szükség van, amennyiben az operációs rendszer folyamatai, illetve biztonságos alkalmazások futottak az adott processzormagon, de később kevésbé biztonságos alkalmazás futtatására van lesz szükség. Ez az extra lépés munkafolyamattól függően minden esetben okoz majd némi lassulást, ám ennek pontos mértéke a munkafolyamatok összetettségétől függ.
Az Intel egyik szakembere által felfedezett, majd később több kutató által önállóan is megtalált sebezhetőség ellen egyetlen egyszerű, ám fájdalmas védelem van, ami minden esetben működik: le kell tiltani a Hyper-Threading szolgáltatást, amennyiben feltétlenül szükséges, igaz, a döntés meghozatala előtt az Intel szerint alaposan mérlegelni kell a lehetőségeket. A Google egyébként már meg is fogadta a tanácsot, így a Chrome OS 74-es változatától kezdve az Intel alapú Chromebookokon alapból le lesz tiltva a Hyper-Threading. Hogy a többi piaci szereplő milyen lépéseket hoz? Idővel kiderül. Az viszont biztos, hogy a Hyper-Threading letiltása komoly teljesítménycsökkenést okoz bizonyos munkafolyamatoknál, így ezt csak azoknál a rendszereknél érdemes meglépni, ahol feltétlenül garantálni kell az adatok teljes körű biztonságát.
Egyébként a sebezhetőséget még tavaly felfedezték, ám a bejelentéssel azért vártak ennyit, hogy a szükséges tapaszok és frissítések elkészülhessenek. Az Intel egy dokumentumot is készített annak érdekében, hogy látható legyen, mely termékekre lesz vagy van javítás, illetve melyek azok, amelyek sebezhetőek maradnak. A lista alapján csak a tényleg nagyon régi modellek maradnak ki a patchelésből – a Sandy Bridge, illetve ennél újabb modellek elméletben megkapják a szükséges frissítéseket, ha ebben az iparág is partner lesz. Utóbbi kérdéses, hiszen az OEM-ek és az alaplapgyártó partnerek a rendelkezésre álló erőforrások miatt lényegében csak az elmúlt pár év termékeire koncentrálnak, de a Windows Update szolgáltatáson keresztül a Microsoft is terjesztheti majd ezeket a mikrokód-frissítéseket, ami jelen esetben ismét nagy segítség lehet.
Aki szeretné ellenőrizni, rendszere érintett-e az újabb bug által, itt találja a kutatók által készített tesztprogramot.