




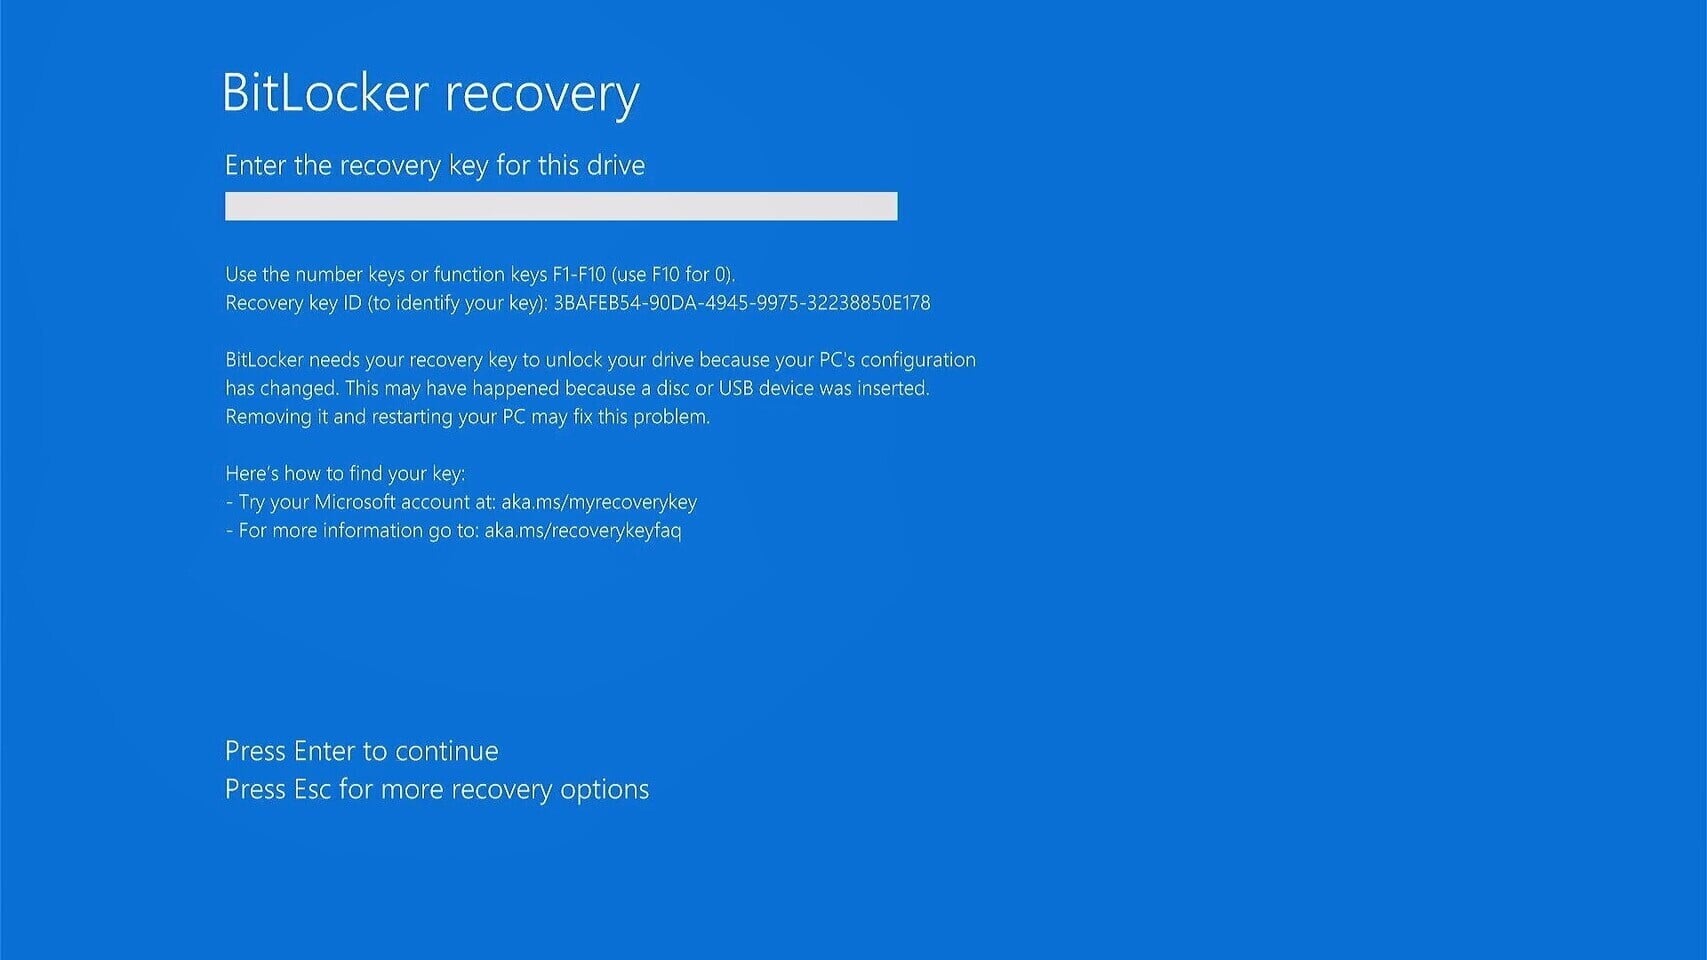
A Windows 11 egyik frissítése miatt néhány esetben elindul a BitLocker Recovery folyamat, miután az adott frissítőcsomag települt, ezzel kellemetlen helyzetbe hozva a felhasználókat. A problémát a 2026 áprilisában kiadott összegző frissítés, a KB5083769-es kiadás okozza, ezt a Microsoft csapata hivatalosan is elismerte, igaz kiemelték, a bug csak a felhasználók egy rendkívül szűk körét érintheti, ugyanis számos feltétel különleges együttállására van szükség ahhoz, hogy jelentkezzen. Ez mindenképpen jó hír, hiszen jelentősen leszűkíti a potenciálisan érintett felhasználók számát, de így is foglalkozni kell a kérdéssel, hiszen sokan belefuthatnak a hibába.
A Microsoft szerint ahhoz, hogy ez a bug felüsse fejét, szükség van egy speciális BitLocker csoportházirend-beállításra – olyanra, amelynek alkalmazását a vállalat eleve nem is ajánlja. Ennek ellenére vállalati környezetben előfordulhat, hogy a speciális feltételek pont együttállnak, de átlagfelhasználói szinten erre pici az esély.
Az egyik feltétel, hogy a BitLocker funkciónak aktívnak kell lennie, a BitLocker Csoportházirend-beállítások között pedig a „Configure TPM platform validation profile for native UEFI firmware configurations” opciónál a hitelesítési profilban szerepelnie kell a PCR7-es regiszternek, ami a TPM 2.0-s modulhoz kapcsolódik. Szükség van még arra is, hogy a Windows UEFI CA 2023 tanúsítvány jelen legyen az eszközhöz tartozó Secure Boot Signature Database fedélzetén, ami lehetővé teszi, hogy a 2023-ban aláírt Windows Boot Manager használatára jogosult legyen az adott eszköz. További fontos adatlék, hogy a rendszernek nem szabad 2023-as aláírással rendelkező Windows Boot Manager-t használnia.
Amennyiben ezek a rendkívül speciális feltételek adottak, az msinfo32.exe azt mutatja majd, hogy a Secure Boot State PC47 Binding művelet nem lehetséges. A bug miatt ezekben az esetekben a rendszerindítás folyamán aktiválódik a BitLocker Recovery folyamat, de a beszámolók szerint a jelszó megadását követően a későbbi rendszerindítások már hiba nélkül történnek majd.
A Microsoft ideiglenes megoldásként azt javasolja az érintett rendszerek tulajdonosainak, távolítsák vagy távolíttassák el a fentebb említett Csoportházirend-konfigurációt – menedzselt vállalati rendszereknél ezt az IT részleg fogja megtenni. Alternatív módon használhatják a Known Issue Rollback (KIR) funkciót is, amennyiben a PCR7 Csoportházirend-konfiguráció deaktiválására nincs módjuk.
A Microsoft tervei szerint a hibát egy később érkező frissítés javítja majd, de hogy az mikor jelenik meg, egyelőre nem tudták megmondani. Mivel a hiba rendkívül speciális környezetet igényel, sokkal kevesebb rendszert érint majd, mint a korább, kifejezetten nagy port kavaró hibák – például a tavalyi bug, ami miatt szintén elindult a BitLocker Recovery folyamat.