A Microsoft fejlesztőcsapata a háttérben elég sokféle újítást készít, amelyek egy részéről nemrégiben szó is esett az Ignite 2024 konferencia alkalmával, ahol egyebek mellett a Windows 365 Link is bemutatkozott. A fejlesztések nagy része a biztonság fokozását szolgálja majd, amelynek eredményeként remélhetőleg nem történhet meg többé olyan globális összeomlás, mint amit a CrowdStrike-fiaskó okozott a nyár folyamán. A vállalat elköteleződött a biztonság fokozása mellett, valamint arra is megoldást találtak, hogyan lehet egy olyan rendszert is frissíteni, ami éppen az elindulásra is képtelen, ezzel növelve a megbízhatóságot és a biztonságot.
Az elkövetkező negyedévek folyamán sok fontos újítás jelenhet meg a Secure Future Initiative névre keresztelt kezdeményezés keretén belül, ami egy központi elem lesz, és a biztonságot alappillérként tekinti majd minden Microsoft termék esetében. Az újításokon jelenleg 34 000-nél is több fejlesztő dolgozik teljes munkaidőben annak érdekében, hogy a felmerülő kihívásokat hatékonyan le lehessen küzdeni.
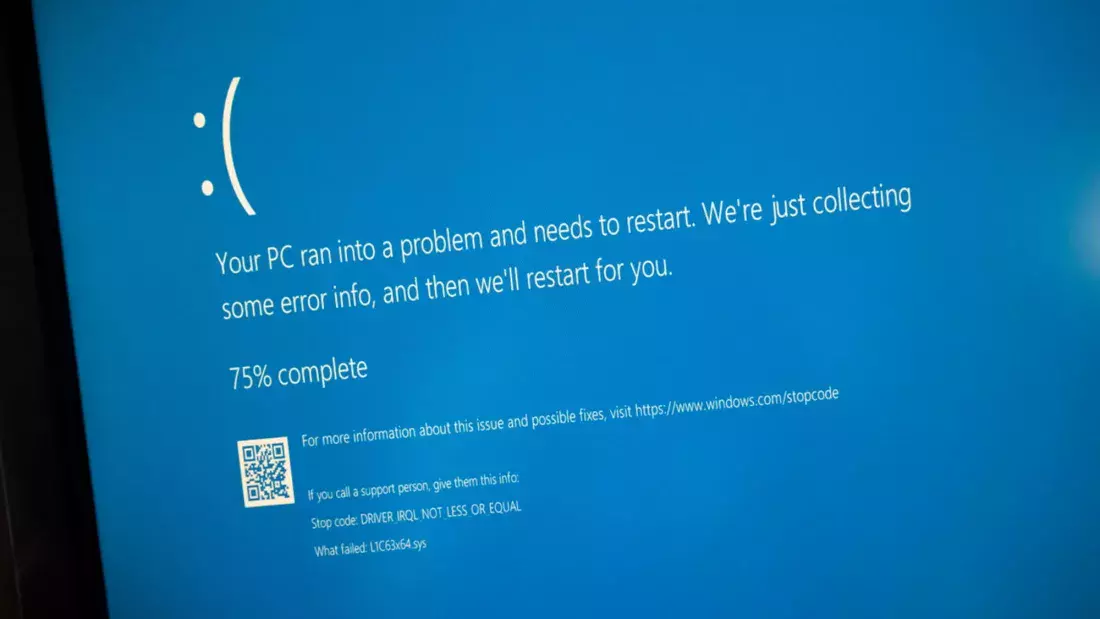
A kezdeményezés keretén belül elsők között készül el a Quick Machine Recovery funkció, amellyel gyorsan helyreállítható lesz az adott rendszer, amennyiben az valami miatt sérült. Ezzel a funkcióval a Microsoft elejét szeretné venni az olyan globális leállásoknak, mint amilyet a korábbi CrowdStrike malőr okozott. A funkció keretén belül a rendszergazdák célzott frissítést küldhetnek az adott gépre a Windows Update funkción keresztül, méghozzá akkor is, ha a PC képtelen bootolni. A távolról működtethető újítás várhatóan 2025 elején válik elérhetővé a Windows Insider Preview Program keretén belül, természetesen teszt jelleggel, az azonban majd csak az első tapasztalatoktól függ, mikor válik elérhetővé a stabil csatornán.
Az újítások között szerepel majd egy olyan lehetőség is, ami a normál felhasználói fiókokat a Windows Hello szolgáltatáson keresztül ideiglenesen adminisztrátori jogkörrel vértezheti fel, amennyiben éppen szükséges – például azért, mert olyan rendszer-módosításokat végeznek, amelyekre normál jogkör mellett nincs mód. Ekkor egy ideiglenes, elkülönített admin token jön létre az adott folyamat elvégzéséhez, ami automatikusan megsemmisül, ahogy a feladat kész, ezzel is csökkentve a sebezhetőség mértékét.
A Windows platform esetében egy komoly változás is jön, amelynek keretén belül teljes egészében eltávolítják a biztonsági szoftvereket a Windows kernelből, vagyis a biztonsági szoftvereknek is a normál felhasználói módban kell helytállniuk majd, emelt jogkörök nélkül, mint a többi alkalmazásnak. A Windows ökoszisztémát alapjaiban megváltoztató újítás valamikor a következő év nyarán válik elérhetővé, de első körben csak bemutató módban, a Windows Insider Preview Program keretén belül.
A vállalatnál ezzel egy időben arra biztatják a felhasználókat, hogy minél gyorsabban váltsanak Windows 11-re, ugyanis a Windows 10 hivatalos terméktámogatási ciklusa a következő év októberében véget ér. Külön kiemelték azt is, hogy a Windows 11 már alapjaitól kezdve a biztonságra épült, azaz már alapból is biztonságos. Az átlagfelhasználók mellett az üzleti felhasználókat is arra ösztönzik, késlekedés nélkül térjenek át Windows 10-ről Windows 11-re. Érdekesség, hogy az üzleti felhasználók esetében külön éves előfizetés keretén belül három évvel kitolható a Windows 10 életciklusa, és erre az átlagfelhasználóknak is lesz lehetőségük, de ők a dolgok jelenlegi állása szerint csak egy év haladékot kaphatnak.