




Az ADATA egy elég komoly zsarolóvírus-támadást szenvedett el még május folyamán – számolt be róla a minap a BleepingComputer. Az egyelőre még nem világos, hogy pontosan hogyan jutott be a kártékony kód az ADATA IT infrastruktúrájába, csak annyi biztos, hogy azóta minden visszaállt a normál kerékvágásba.
Május folyamán a támadás következtében az ADATA érintett szervereit egy időre le kellett kapcsolni, miután tudomást szereztek a támadásról, ám ekkor már 1,5 TB-nyi kényes adatra tettek szert a hackercsoport tagjai, akik a Ragnar Locker zsarolóvírus mögött állnak. A csapat állítása szerint a támadás alkalmával sikeresen hozzájutottak néhány meglehetősen fontos és kényes adathoz, így például bizalmas fájlokhoz, tervekhez, pénzügyi adatokhoz, Gitlab és SVN forráskódokhoz, jogi dokumentumokhoz, munkavállalói adatokhoz, NDA-val kapcsolatos információkhoz, valamint munkakönyvtárakhoz és néhány üzleti információhoz is.
Ezeket az adatokat az eddigi információk szerint nyilvánosan még nem osztotta meg a csapat sehol. Fenyegetéseket persze már megfogalmaztak, amelyek keretén belül képernyőmentéssel bizonygatták, mennyi kényes adat jutott birtokukba, és szokás szerint azzal is megfenyegették a vállalatot, hogy ha elmarad a váltságdíj kifizetése, kiszivárogtatják az érzékeny adatokat.
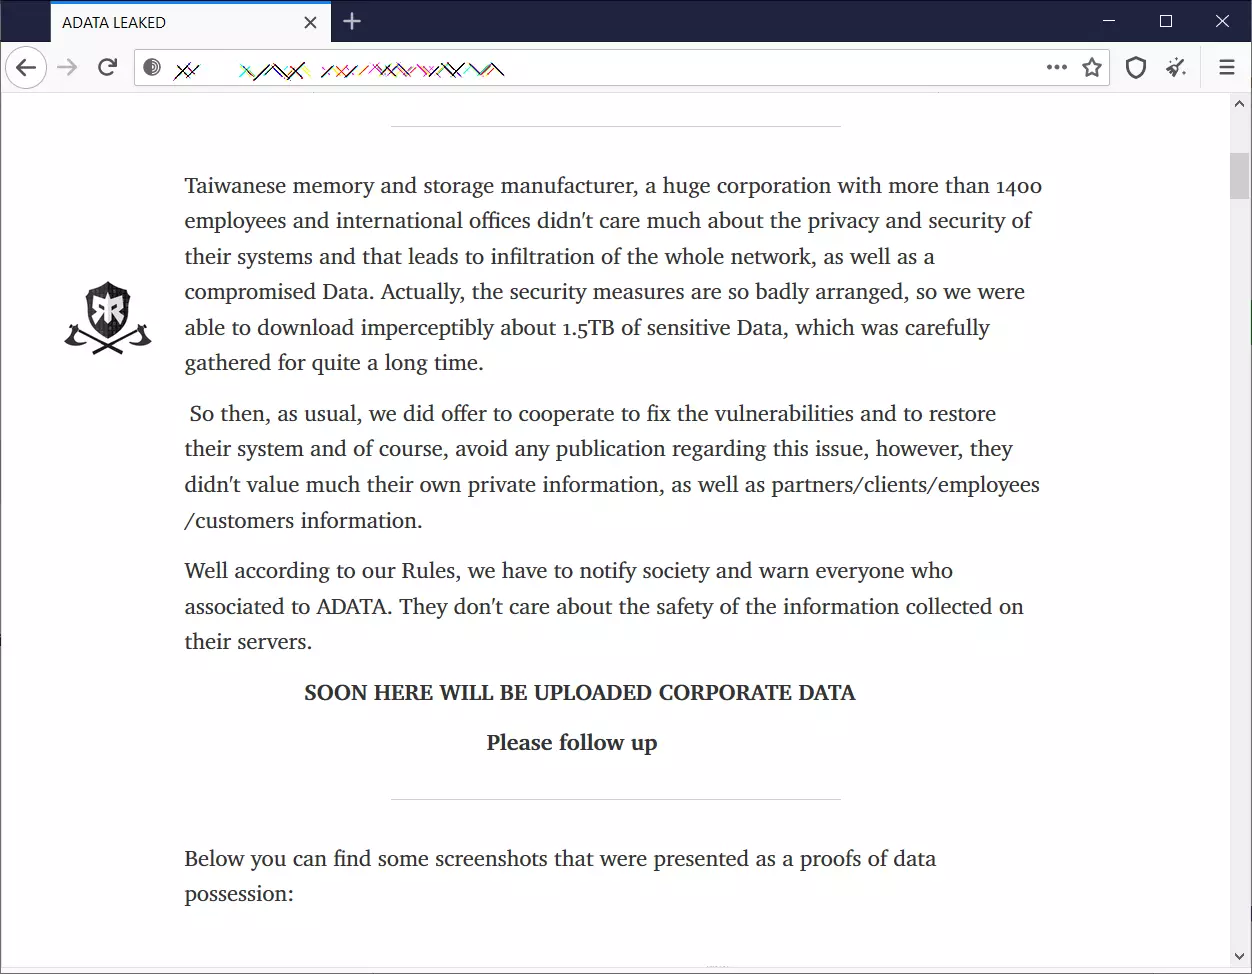
A 2021. május 23-án történt támadás észlelését követően azonnal reagáltak az IT csapat tagjai, leválasztották az adott szervereket, majd megkezdték az adatok helyreállítását és frissítéseket is elvégeztek. Arról azonban nem esett szó, hogy a Ragnar Locker mögött álló hackercsapat milyen követeléseket fogalmazott meg, valamint az sem publikus, pontosan mekkora károkat okozott a zsarolóvírus.
A Ragnar Locker zsarolóvírus az elmúlt időszakban már több vállalatnak is okozott kellemetlen perceket, közéjük tartozik például a Quanta Computer, a Capcom, illetve a Campari Group is. Egy biztos: az ADATA IT részlege innentől kezdve még magasabb szintre emeli a különböző szerverek védelmét, és a biztonság továbbra is rendkívül fontos, meghatározó szerepet tölt majd be a mindennapi gyakorlatban, hogy több ilyen esemény ne történhessen, helyette inkább a növekedésre és a távolabbi célokra szeretnének fókuszálni.