




Az Europol és az európai rendészeti hatóságok hathatós együttműködésének köszönhetően nemrégiben sikerült felszámolni egy veszélyes botnetet, amely világszerte több, mint hárommillió számítógépet fertőzött meg. A botnet – azaz a megfertőzött számítógépekből álló "zombihálózat" – feladata gyakorlatilag annyi volt, hogy kártékony kódokat terjesszen, amelyekkel újabb konfigurációk fertőzhetőek meg. A fertőzött számítógépekről személyes információkat, elsősorban bankszámlákhoz kapcsolódó felhasználói adatokat és jelszavakat tulajdonítottak el a támadók, valamint a webböngészési szokásokat és a sütiket is monitorozhatták, de akár az adott számítógép feletti teljes irányítást is átvehették, és különböző fájlokat is lophattak. A tevékenység megkönnyítésének érdekében még a vírusirtó deaktiválására is volt mód, többnyire sikerrel.
A kártékony kód csak a Windows operációs rendszert használó konfigurációkat fertőzte meg, a fertőzés pedig vagy e-mail csatolmányként, vagy közösségi weboldalakon terjesztett forráshivatkozásként terjedt: ha a felhasználó rákattintott a gyanús linkre vagy megnyitotta a gyanús e-mail csatolmányt, a kártékony kód azonnal települt is az adott rendszerre. A világszerte tevékenykedő botnet leginkább az Amerikai Egyesült Államokat, Indiát és Bangladest támadta, de egyéb országokban is tapasztaltak fertőzéseket – az Egyesült Királyság területén nagyjából 33 000 felhasználó sétált bele a bűnözők csapdájába.
A botnet kiiktatását a vezérlőszerverek lekapcsolásával, illetve a csalók által használt több, mint 300 IP cím letiltásával oldották meg a hatóságok egy nagyszabású, összehangolt akció keretén belül. A műveletet az Europol Kiberbűnözés-Elleni Központja koordinálta, méghozzá az olasz, a német és a holland hatóságokkal együttműködve. Érdekesség, hogy az ügy felgöngyölítésében a Microsoft, a Symantec és az AnubisNetworks szakemberei is segítették a hatóságokat, így komoly összefogás jött létre a botnet kiiktatására.
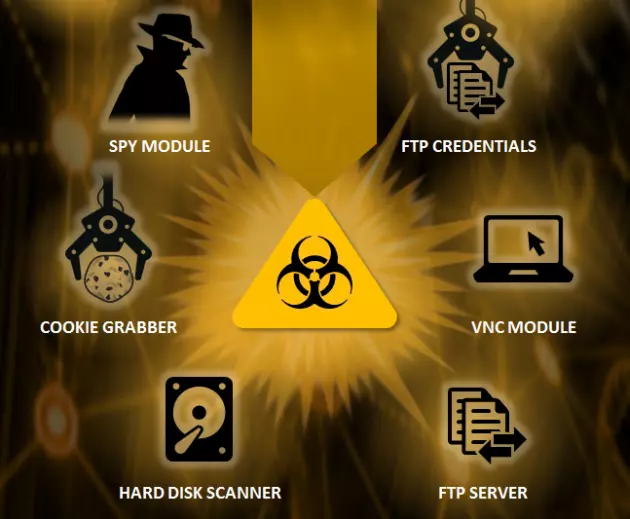
A szóban forgó botnetet alkotó fertőzött számítógépek fő feladata a kártékony kódra mutató linkek terjesztése volt, ami egy hátsó ajtót nyit az áldozat számítógépén. A fertőzött windowsos számítógépek e-mailek kiküldésére, illetve különböző weboldalak vagy szolgáltatások elleni támadások kivitelezésére egyaránt befoghatóak voltak.
Ahogy az sejthető, ha megtörtént a baj, a fertőzés eltávolítása nem egyszerű feladat, ugyanis a kártékony kód a rendszer indulásakor betöltődik a rendszermemóriába, és ha érzékeli, hogy az adattárolóról eltávolították, újratelepíti magát. Az Egyesült Királyság bűnüldözési szervei azt ajánlják minden aggódó felhasználónak, hogy futtassanak le egy speciális alkalmazást az adott rendszeren, ami ellenőrzi, fertőzött-e az adott PC, és amennyiben fertőzést talál, azonnal semlegesíti is azt. A szóban forgó segédprogram, amit a Microsoft készített, itt található.