







A TrendMicro biztonságtechnikai kutatói egy új veszélyre hívták fel a figyelmet, ami az eddigi információk alapján a régebbi ASUS routereket fenyegeti, de igazából az sem kizárható, hogy egyéb gyártó termékeiről is bebizonyosodik majd, szintén érintettek. A routereket egy Cyclops Blink névre keresztelt kártékony kód (worm) támadja, méghozzá igen sikeresen, fejlett metódusokat használva. Az eddigi információk szerint a féreget a SandWorm APT csapat készítettek, akik néhány évvel ezelőtt VPNFilter botnetet is létrehozták. A Cyclops Blink igazából egy botnet létrehozására alkalmas kártevő, azért is kifejezetten veszélyes, mert a NAND Flash tárhelyre is képes bemásolni magát, így akkor sem tűnik el a routerről, ha gyári alaphelyzetbe állítjuk azt. Ahogy a VPNFilter, úgy a Cyclops Blink is egy orosz botnet része.
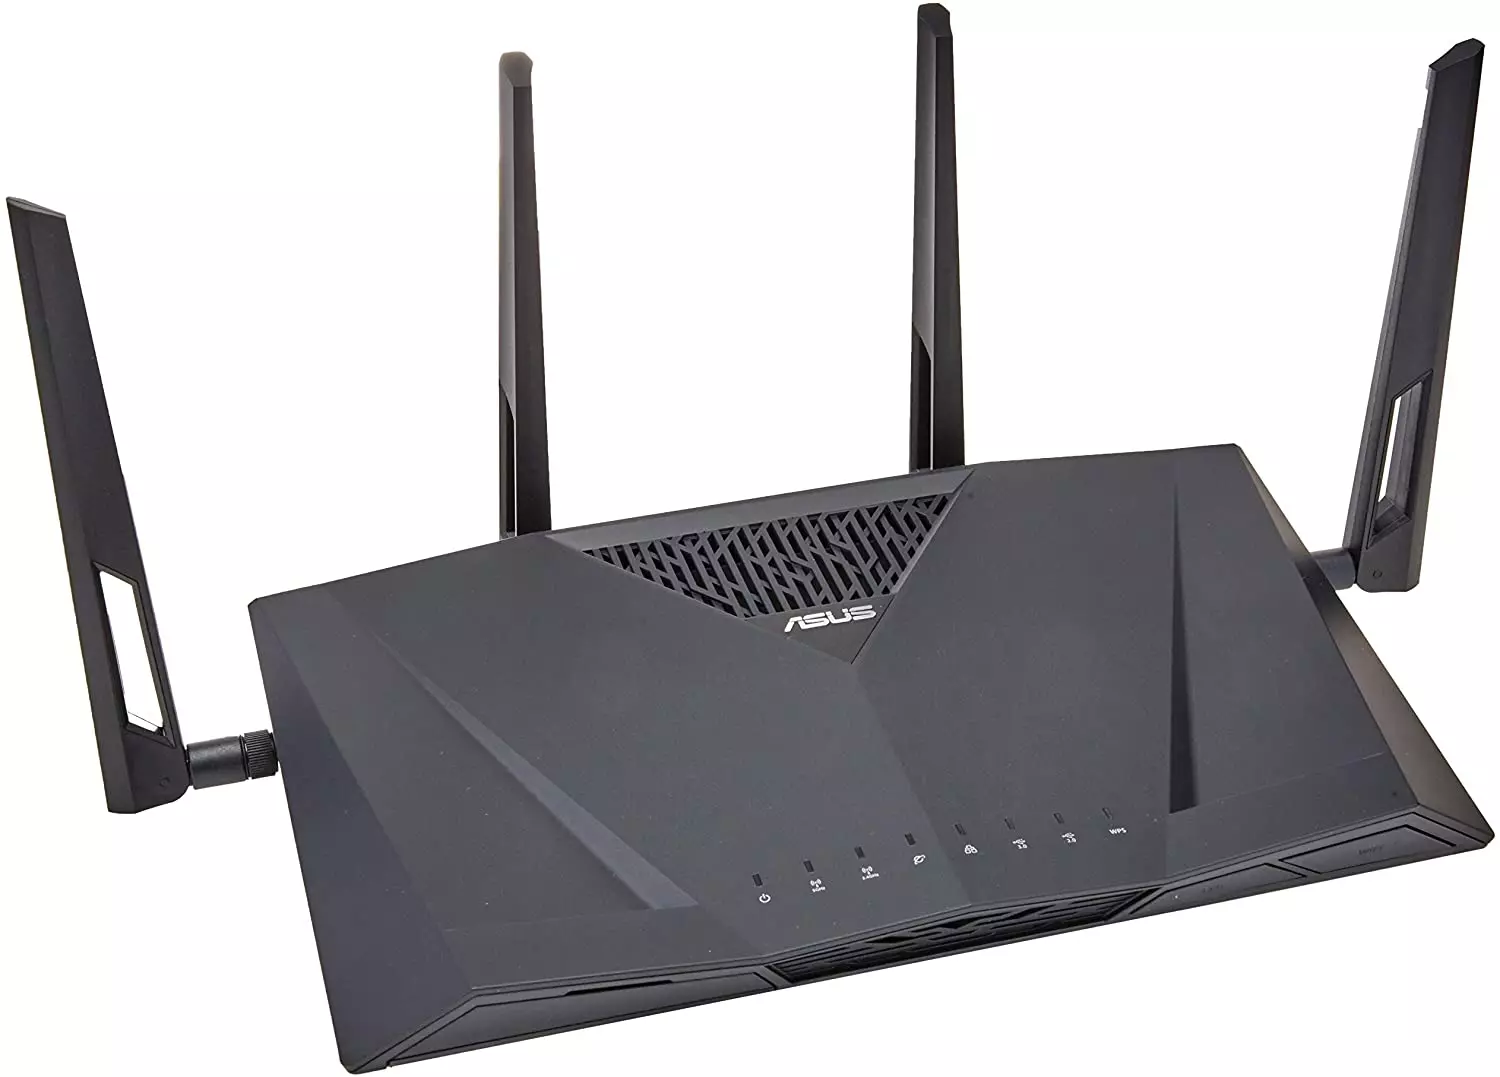
A kártevőtől igazából egyetlen módszerrel lehet megszabadulni, frissíteni kell a routeren található firmware-t, és az ASUS igazából ajánlja is ezt a lépést mindenkinek, aki az alábbi felsorolásban található routerek bármelyikét használja. A gyártó szerint fontos még, hogy kapcsoljuk ki a távoli elérést (Remote Management), ami alapértelmezetten inaktív a routerek esetében, így csak az Advanced Settings menün keresztül lehet engedélyezni, utólag. További fontos óvintézkedés, hogy a gyári bejelentkezési adatokat változtassuk meg, a jelszó pedig legyen kellően komplex.
Az érintett routerek
- GT-AC5300 (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- GT-AC2900 (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC5300 (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC88U (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC3100 (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC86U (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC68U, AC68R, AC68W, AC68P (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC66U_B1 (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC3200 (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC2900 (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC1900P, RT-AC1900P (3.0.0.4.386.xxxx verziónál régebbi firmware esetén)
- RT-AC87U (a terméktámogatás véget ért)
- RT-AC66U (a terméktámogatás véget ért)
- RT-AC56U (a terméktámogatás véget ért)
A legnagyobb baj egyelőre az, hogy nem ismert, milyen kiskapun keresztül tud bejutni a routerre a kártevő, ennek megfelelően még olyan frissítés sem készült, ami védelmet nyújtana ellene. Egy fokkal aggasztóbb, hogy a Trend Micro szerint nem az ASUS az egyetlen gyártó, amelynek termékei érintettek lehetnek, így a fenti tanácsokat azoknál is érdemes megfogadni: változtassuk meg az alapértelmezett bejelentkezési adatokat, használjunk komplex jelszót, tiltsuk le a távelérést és frissítsünk firmware-t. Akár az is megoldás lehet, hogy a routerre harmadik fél által fejlesztett szoftvert telepítünk, de a Small Net Builder fórum tagjai szerint az ASUS routerek esetében ez sem feltétlenül jó megoldás, ugyanis a Merlin firmware például szintén sebezhető a szóban forgó kártevő által.
Az ASUS tanácsai az alábbiak minden érintett routerrel rendelkező számára:
- A routert a reset segítségével állítsuk gyári alaphelyzetbe, majd jelentkezzünk be a webes felhasználói kezelőfelületre. Itt válasszuk az Administration fülön belül a Restore/Save/Upload Setting menüpontot, majd válasszuk az "Initialize all the setting and clear all the data log" opciót és kattintsunk a "Restore" gombra.
- A fentiek után frissítsünk a legújabb firmware-re
- Gondoskodjunk róla, hogy az alapértelmezett admin jelszó helyett sokkal biztonságosabbat használjunk
- Tiltsuk le a Remote Management opciót, ami az Advanced Settings fülön belül található (ez alapértelmezetten le van tiltva, de ellenőrizzük azért)
























