




Minden bizonnyal kevesen tudják, de tegnap volt a jelszavak világnapja, ennek nincs fix dátuma a naptárban, minden évben május első csütörtökén van. És ezzel az alkalommal szeretnénk némi iránymutatást nyújtani az olvasóink számára abban, hogy mégis miként néz ki egy erős jelszó, és hogyan érdemes ezt az érzékeny információt kezelni.
Napjainkban a kiberbűnözés elképesztő méreteket ölt, éppen ezért nagyon fontos, hogy az online regisztrációit az ember kiemelkedően erős jelszóval védje. Ennek köszönhetően ugyanis jelentősen megnehezíthető azoknak a dolga, akik esetleg szeretnének a személyes információkhoz hozzáférést szerezni. A felhasználói fiókokat feltörni a jelszó megszerzésével.
Sokan úgy gondolják még manapság is, hogy egy jelszót kitalálni egyszerű, márpedig egy gyorsan kitalált jelszó általában könnyen fel is törhető. Az emberek hajlamosak neveket és dátumokat használni a jelszóban, és ennél nagyobb hibát legfeljebb akkor követnek el, ha a „password” szót állítják be jelszónak. Szerencsére a legtöbb rendszer már elve megköveteli a kis- és nagybetűk, valamint a számok beütését, ami már egy jó irány.
A biztonságos jelszó minimum 8 karakternél kezdődik, ám ajánlott a szakértők szerint inkább 12 karakteres láncot használni, de persze minél hosszabb a jelszó, annál nehezebb lesz a kiberbűnőzök dolga. A változatos számok és betűk mellett érdemes a jelszavakban néhány speciális karaktert is elrejteni, ez ugyanis jelentősen megnöveli a biztonságot abban az esetben, ha valaki például próbálgatáson alapuló támadással (brute force) akarja megszerezni ezt az információt.
A jelszavaknál természetesen fontos, hogy az ember ezeket megfelelően tárolja, ideális esetben ugyanis ezeket nem igazán lehet huzamosabb ideig észben tartani. Egy bonyolult erős jelszót érdemes úgynevezett „jelszószéfben” tárolni. Ezek olyan platformok, amelyek direkt a jelszavak kezelésére szolgálnak, és több felületen is elérhetőek ideális esetben. Persze papírra is felírhatóak a jelszavak, de ez nem éppen egy biztonságos módja a tárolásnak, szóval erről inkább mindenkit lebeszélnénk.
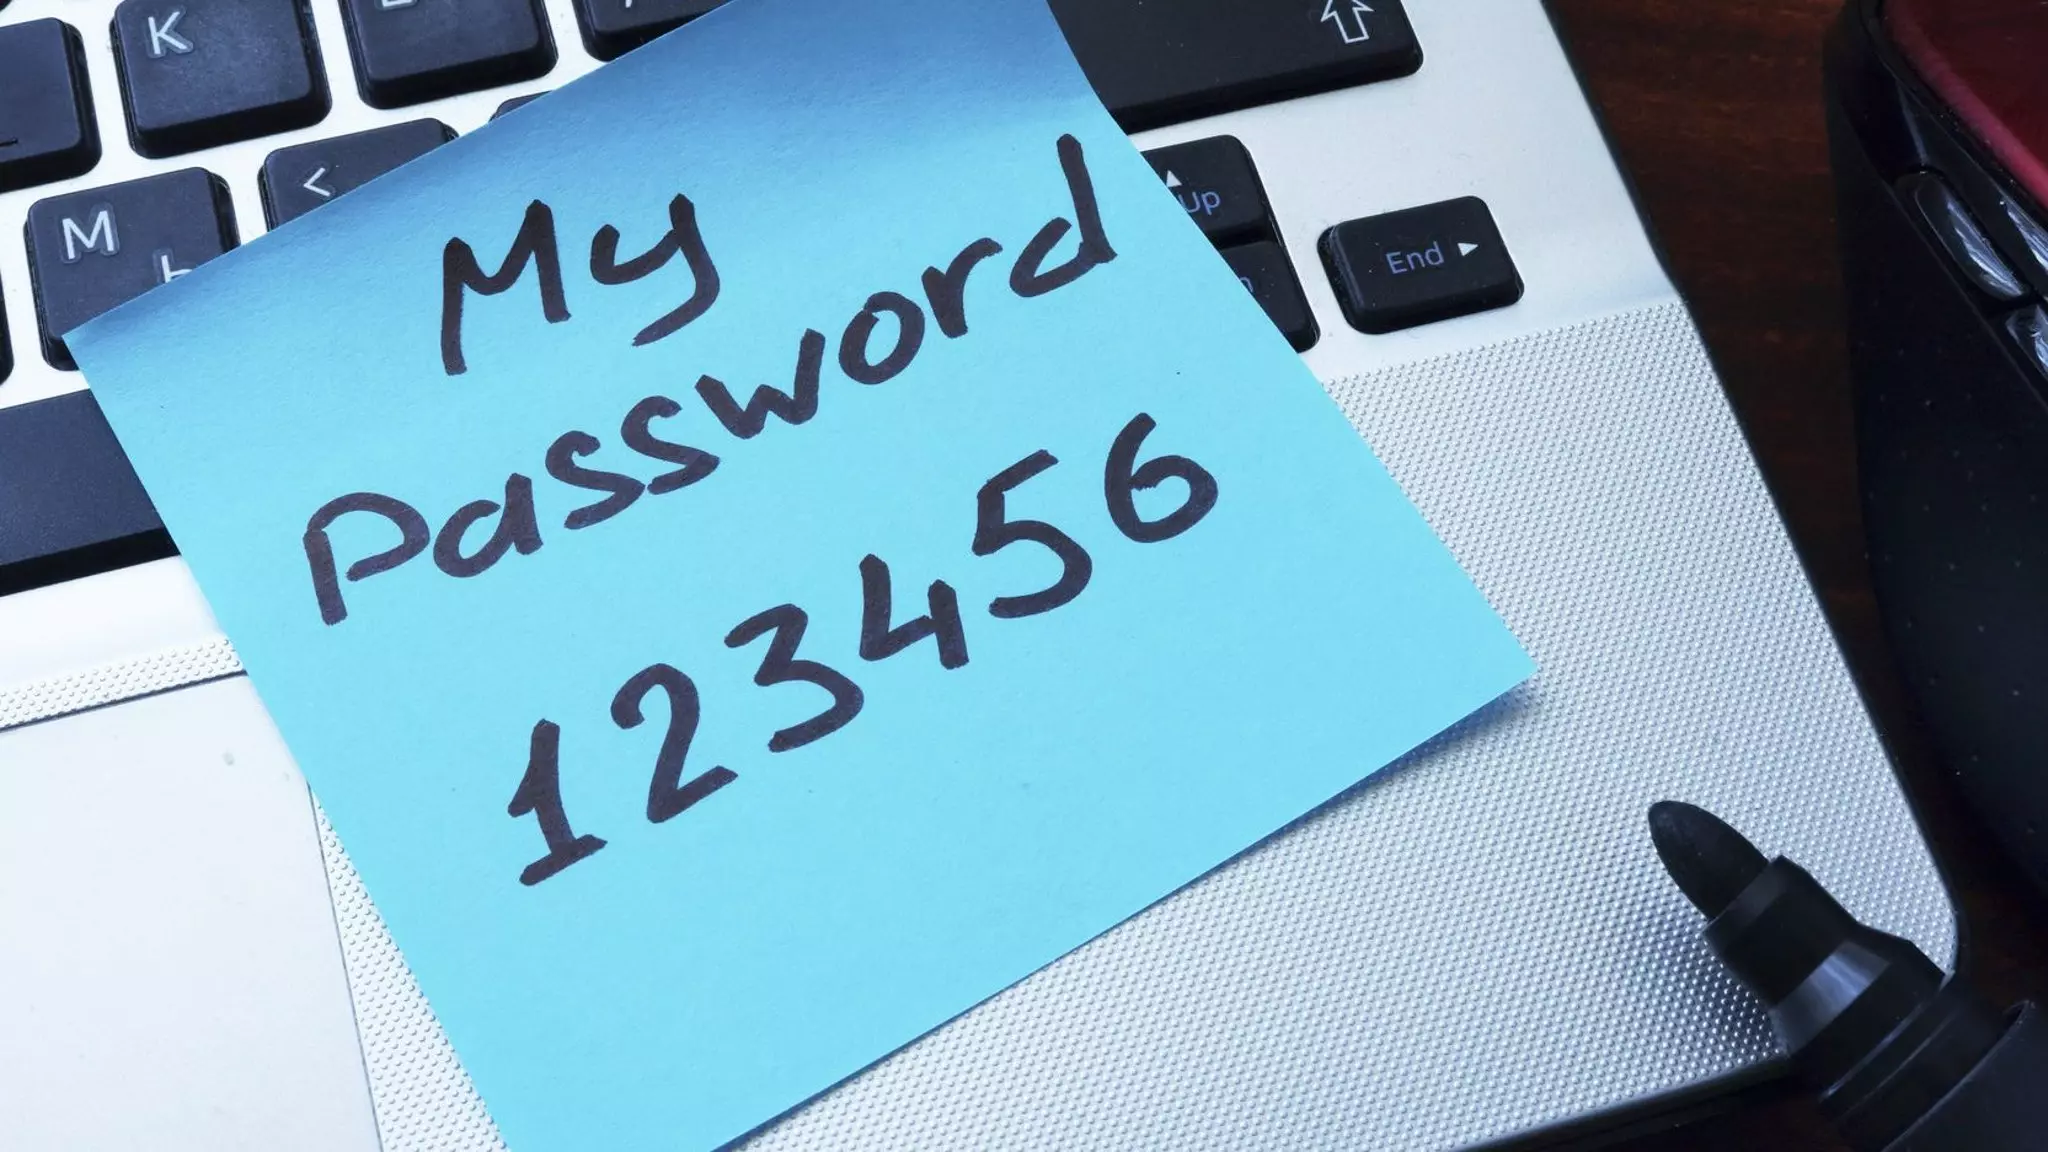
Mindenképpen el kell még azt is mondanunk, hogy nem elegendő egyetlen biztonságos jelszót létrehozni. Ugyanis az is jelentős biztonsági rést jelent az online létén az embernek, ha mindenhol ugyanazt azt e-mail címet és jelszó kombinációt alkalmazza. Fontos, hogy a különböző regisztrációk eltérő jelszavakkal legyenek védve, ha egyetlen jelszó rossz kezekbe kerül, akkor az ne jelentsen minden fronton veszélyt.
Már számos olyan szolgáltatás is van egyébként, ami direkt arra lett kitalálva, hogy egyetlen szempillantás alatt generáljon biztonságos jelszavakat. Még egyes böngészők is nyújtanak arra lehetőséget, hogy azonnal létrehoznak egy biztonságos jelszót, amit természetesen el is mentenek. Azt viszont nem árt észben tartani, hogy így nem lesz az adott jelszó bárhol elérhető. A lehető legnagyobb biztonság elérése érdekében ajánlottabb a biztonságos jelszavakat egyedileg létrehozni, majd független jelszószéffel védeni. Soha nem szabad a kényelmet a biztonság elé helyezni.