Tegnap este sok-sok OTP Simple felhasználó élhetett át kellemetlen perceket, ugyanis több ezer OTP Simple fiókot sikerült feltörniük a kiberbűnözőknek, ám szerencsére anyagi károkat nem tudtak okozni, „csak” a felhasználók hozzáférését akadályozták a népszerű fizetési platformhoz.
Az OTP csapatának hivatalos tájékoztatása szerint az eset során nem az OTP rendszeréből nyerték ki a felhasználónév/jelszó párosokat, hanem egyéb felület(ek)en tárolt felhasználói adatokhoz juthattak hozzá a támadók. A birtokukban lévő adatokat, azaz a felhasználói azonosítót és a jelszót automatizált módszerrel használták fel arra, hogy bejussanak az egyes OTP Simple felhasználói fiókokba, majd siker esetén módosították a regisztrált e-mail címet. Öröm az ürömben, hogy a támadók nem sokra mentek az így megszerzett több ezer OTP Simple fiókkal, ugyanis a rögzített bankkártyához tartozó CCV/CVV kód hiányában anyagi károkat nem tudtak okozni, hiszen nem tudtak fizetési tranzakciókat végrehajtani. A Simple csapatának és a felhasználóknak persze így is sok kellemetlenséget okoztak...
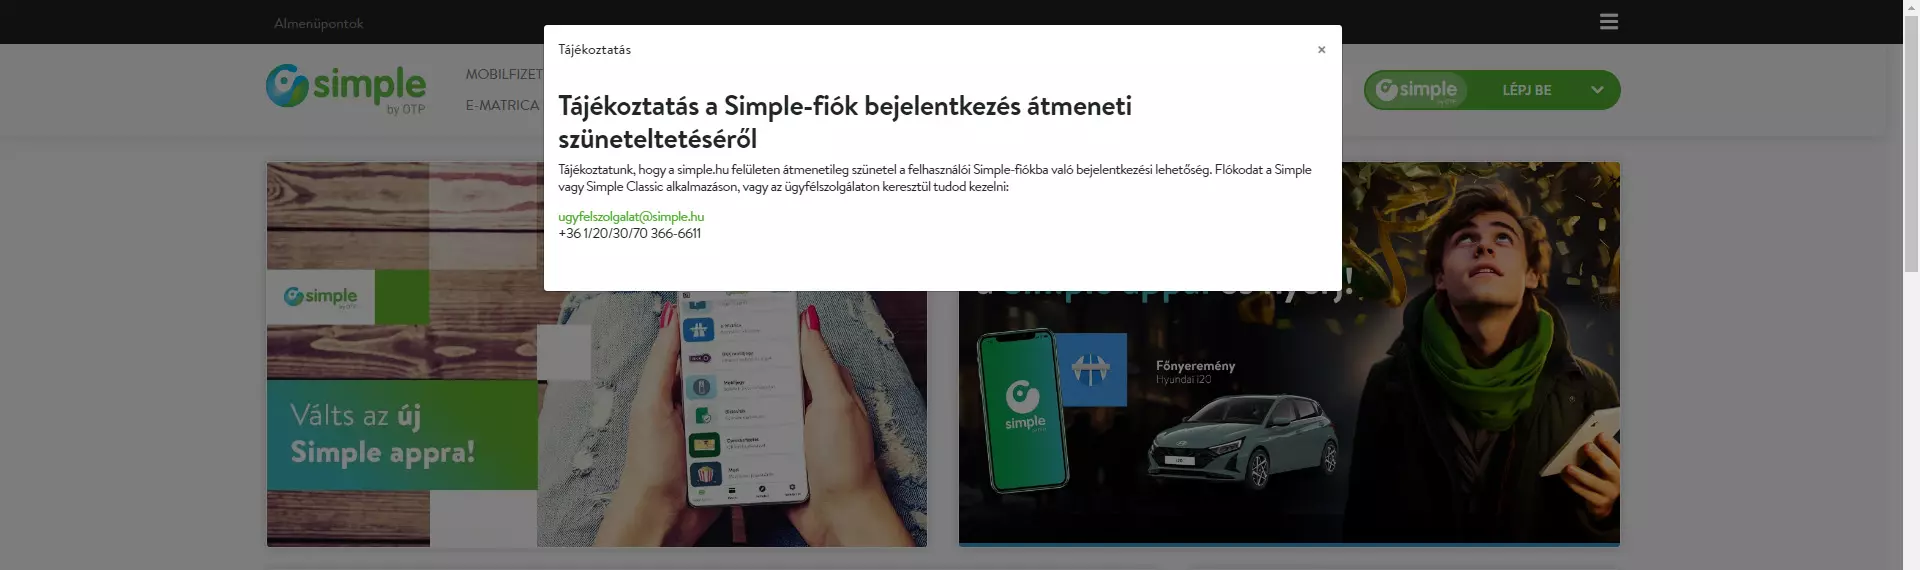
Az OTP Simple csapata természetesen értesítette a hatóságokat a bűncselekményről, vagyis a tettesek felderítését célzó nyomozás megindulhat, az érintett felhasználói fiókok helyreállításával kapcsolatos információkkal kapcsolatban pedig rövidesen részletes tájékoztatást adnak. Noha az érintettek egy ideig nem férhetnek hozzá regisztrált OTP Simple fiókjaikhoz, a bankkártyák használata továbbra is akadálytalanul folyhat, hiszen ezekre nem vonatkozik korlátozás.
A Simple csapatának hivatalos tájékoztatása itt olvasható, de a lényeget az alábbiakban is közöljük:
Fiókodat időközben felülvizsgáltuk, a fiók újbóli használatához kérjük kövesd az alábbiakat:
- A mai nap folyamán egy Simple-jelszó-módosító linket tartalmazó rendszeremailt küldünk számodra az ugyfelszolgalat@simple.hu címről. Kérjük ennek segítségével majd állíts be új jelszót a Simple-fiókodhoz!
- Korábbi jelszavadat biztonsági okokból érvénytelenítettük, így a fiókodat csak új jelszó beállításával tudod újból használni.
FONTOS: kérjük, hogy ne állíts be korábban, vagy más szolgáltatásban már használt jelszót!
A jelszó módosítását követően:
- Biztonsági okokból újra kell rögzítened a bankkártyáidat a fiókodban.
- A fiókban esetlegesen meglévő javaid (közlekedési bérlet, autópálya-matrica stb.) a jelszómódosítást követően továbbra is zavartalanul használhatod.
Hogy mi lehet a dolog hátterében? Alighanem egy másik platform elleni támadás keretén belül – vagy egyéb forrásból – nagymennyiségű felhasználói adathoz juthattak a kiberbűnözők, majd ezeket elkezdték kipróbálgatni különböző platformokon, automatizált szkriptek segítségével, hátha a delikvens ugyanazt az e-mail cím/jelszó párost használja több helyen is. Sajnos sokan járnak el így, azaz mindenhol ugyanazt a jelszót és e-mail címet vetik be, amivel egy probléma van: ha ezeket egy kevésbé jól védett platform feltörése során megszerzik a kiberbűnözők, akkor egyéb szolgáltatásba is bejelentkezhetnek velük, és a jelek szerint ezt sokszor meg is próbálják, ahogy azt a fenti eset is mutatja
Érdemes legalább a fontosabb szolgáltatásokhoz eltérő jelszavakat használni, és ha lehetőség van rá, az erős jelszó mellett másik e-mail cím bevetése sem ördögtől való gyakorlat, amit csak bizonyos helyeken adunk meg. Azoknál a platformoknál, ahol lehetőség van kétfaktoros hitelesítés használatára, feltétlenül érdemes bekapcsolni, ezzel is csökkentve a támadási felületet.