




Az Apple biztonsági pajzsán egy meglehetősen súlyos rést fedeztek fel szakemberek, akik arról számoltak be, hogy valószínűleg nagyon hosszú ideje megbújt már a sérülékenység a szoftverben, és ezzel vissza is élhettek illetékesek. Az Apple jelezte, hogy már készíti a javítást, de a támadások tényét nem erősítette meg.
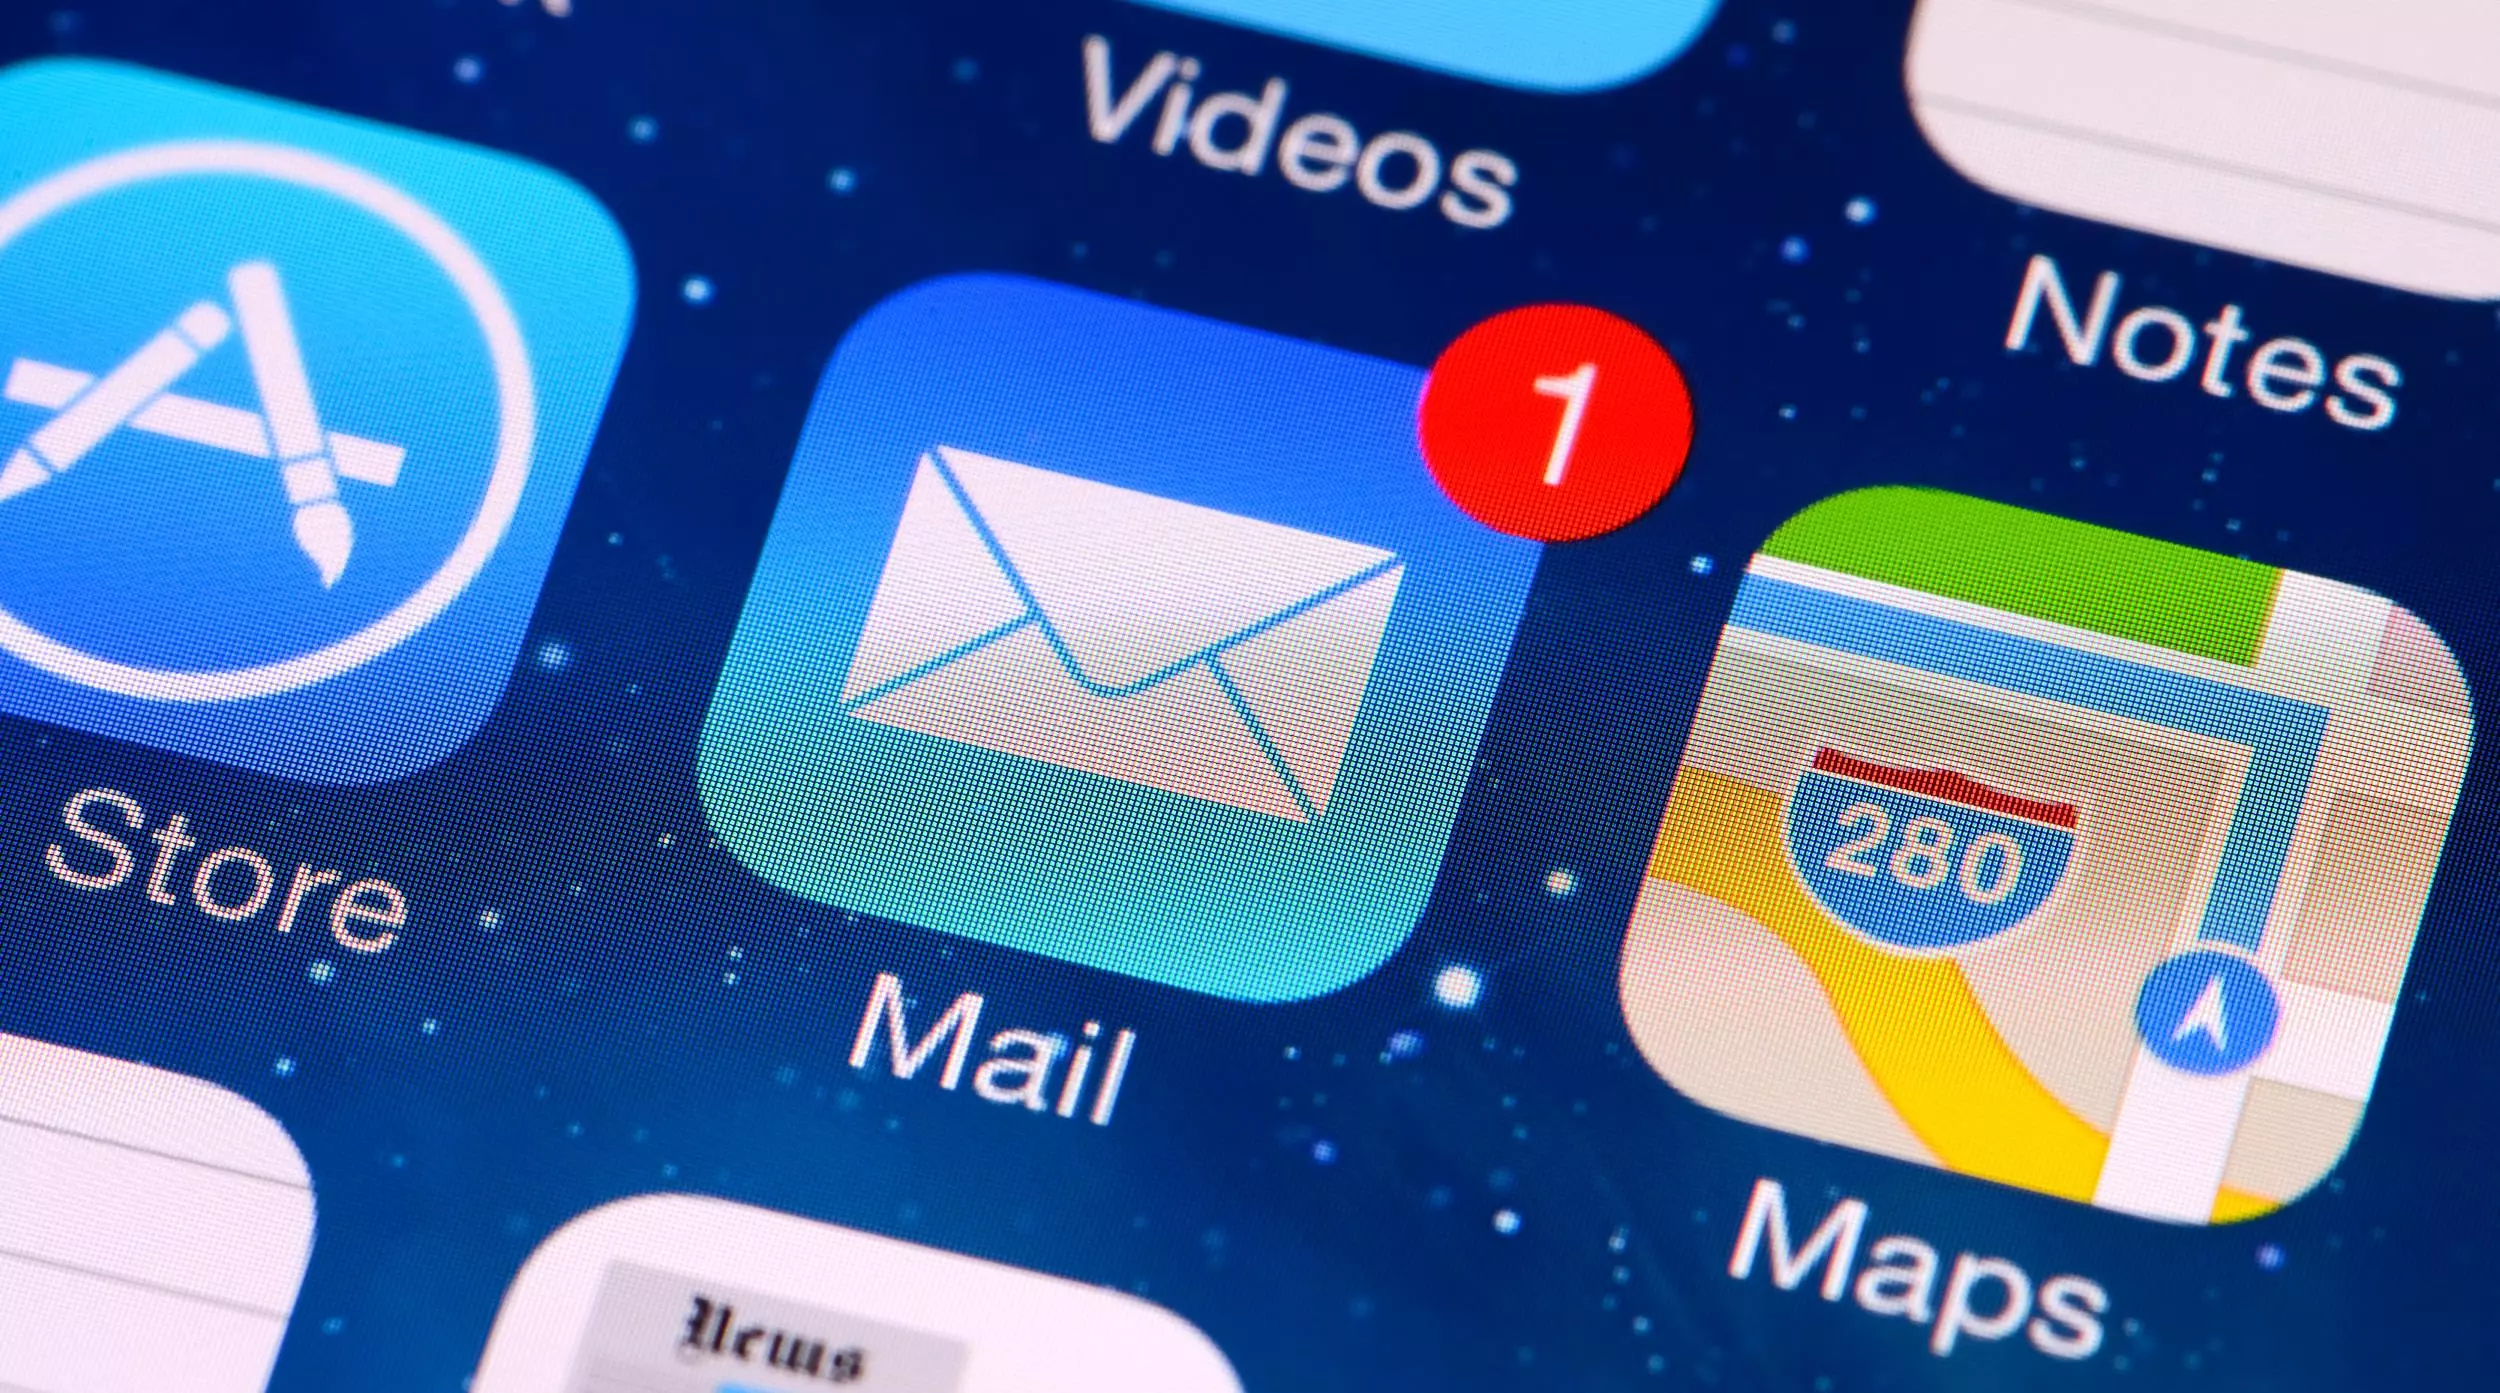
A ZecOps nevű kiberbiztonsági startup fedezte fel a kutatásai során, hogy az Apple által gyárilag használt levelező alkalmazásnak nem egy, hanem rögtön kettő sebezhetősége is van, amik a súlyosabbak közül valóak. Az egyikkel távolról át lehet venni az adott eszköz felett az irányítást, a másik pedig egy további sebezhetőség kihasználásával alkalmas a kontroll átvételére, információk szerzésére. Az ilyen jellegű sebezhetőségek egyáltalán nem mindennaposak.
A rendkívüli veszélyeket rejtő biztonsági rés kihasználása a hekkerek szempontjából könnyű volt, ha már tudták, mi a dolguk. Ugyanis ehhez a megtámadott készülék tulajdonosának csak meg kellett nyitnia a „különleges” e-mailt az alapértelmezett levelezőben, semmit nem kellett letölteni vagy megnézni. A levél megnyitásakor az applikáció összeomlott, és máris szabad út nyílt a kiberbűnözők előtt. Bármihez hozzáférhettek a hekkerek, amihez a Mail alkalmazásnak elérése van, így például a háttértáron található dokumentumokhoz is.
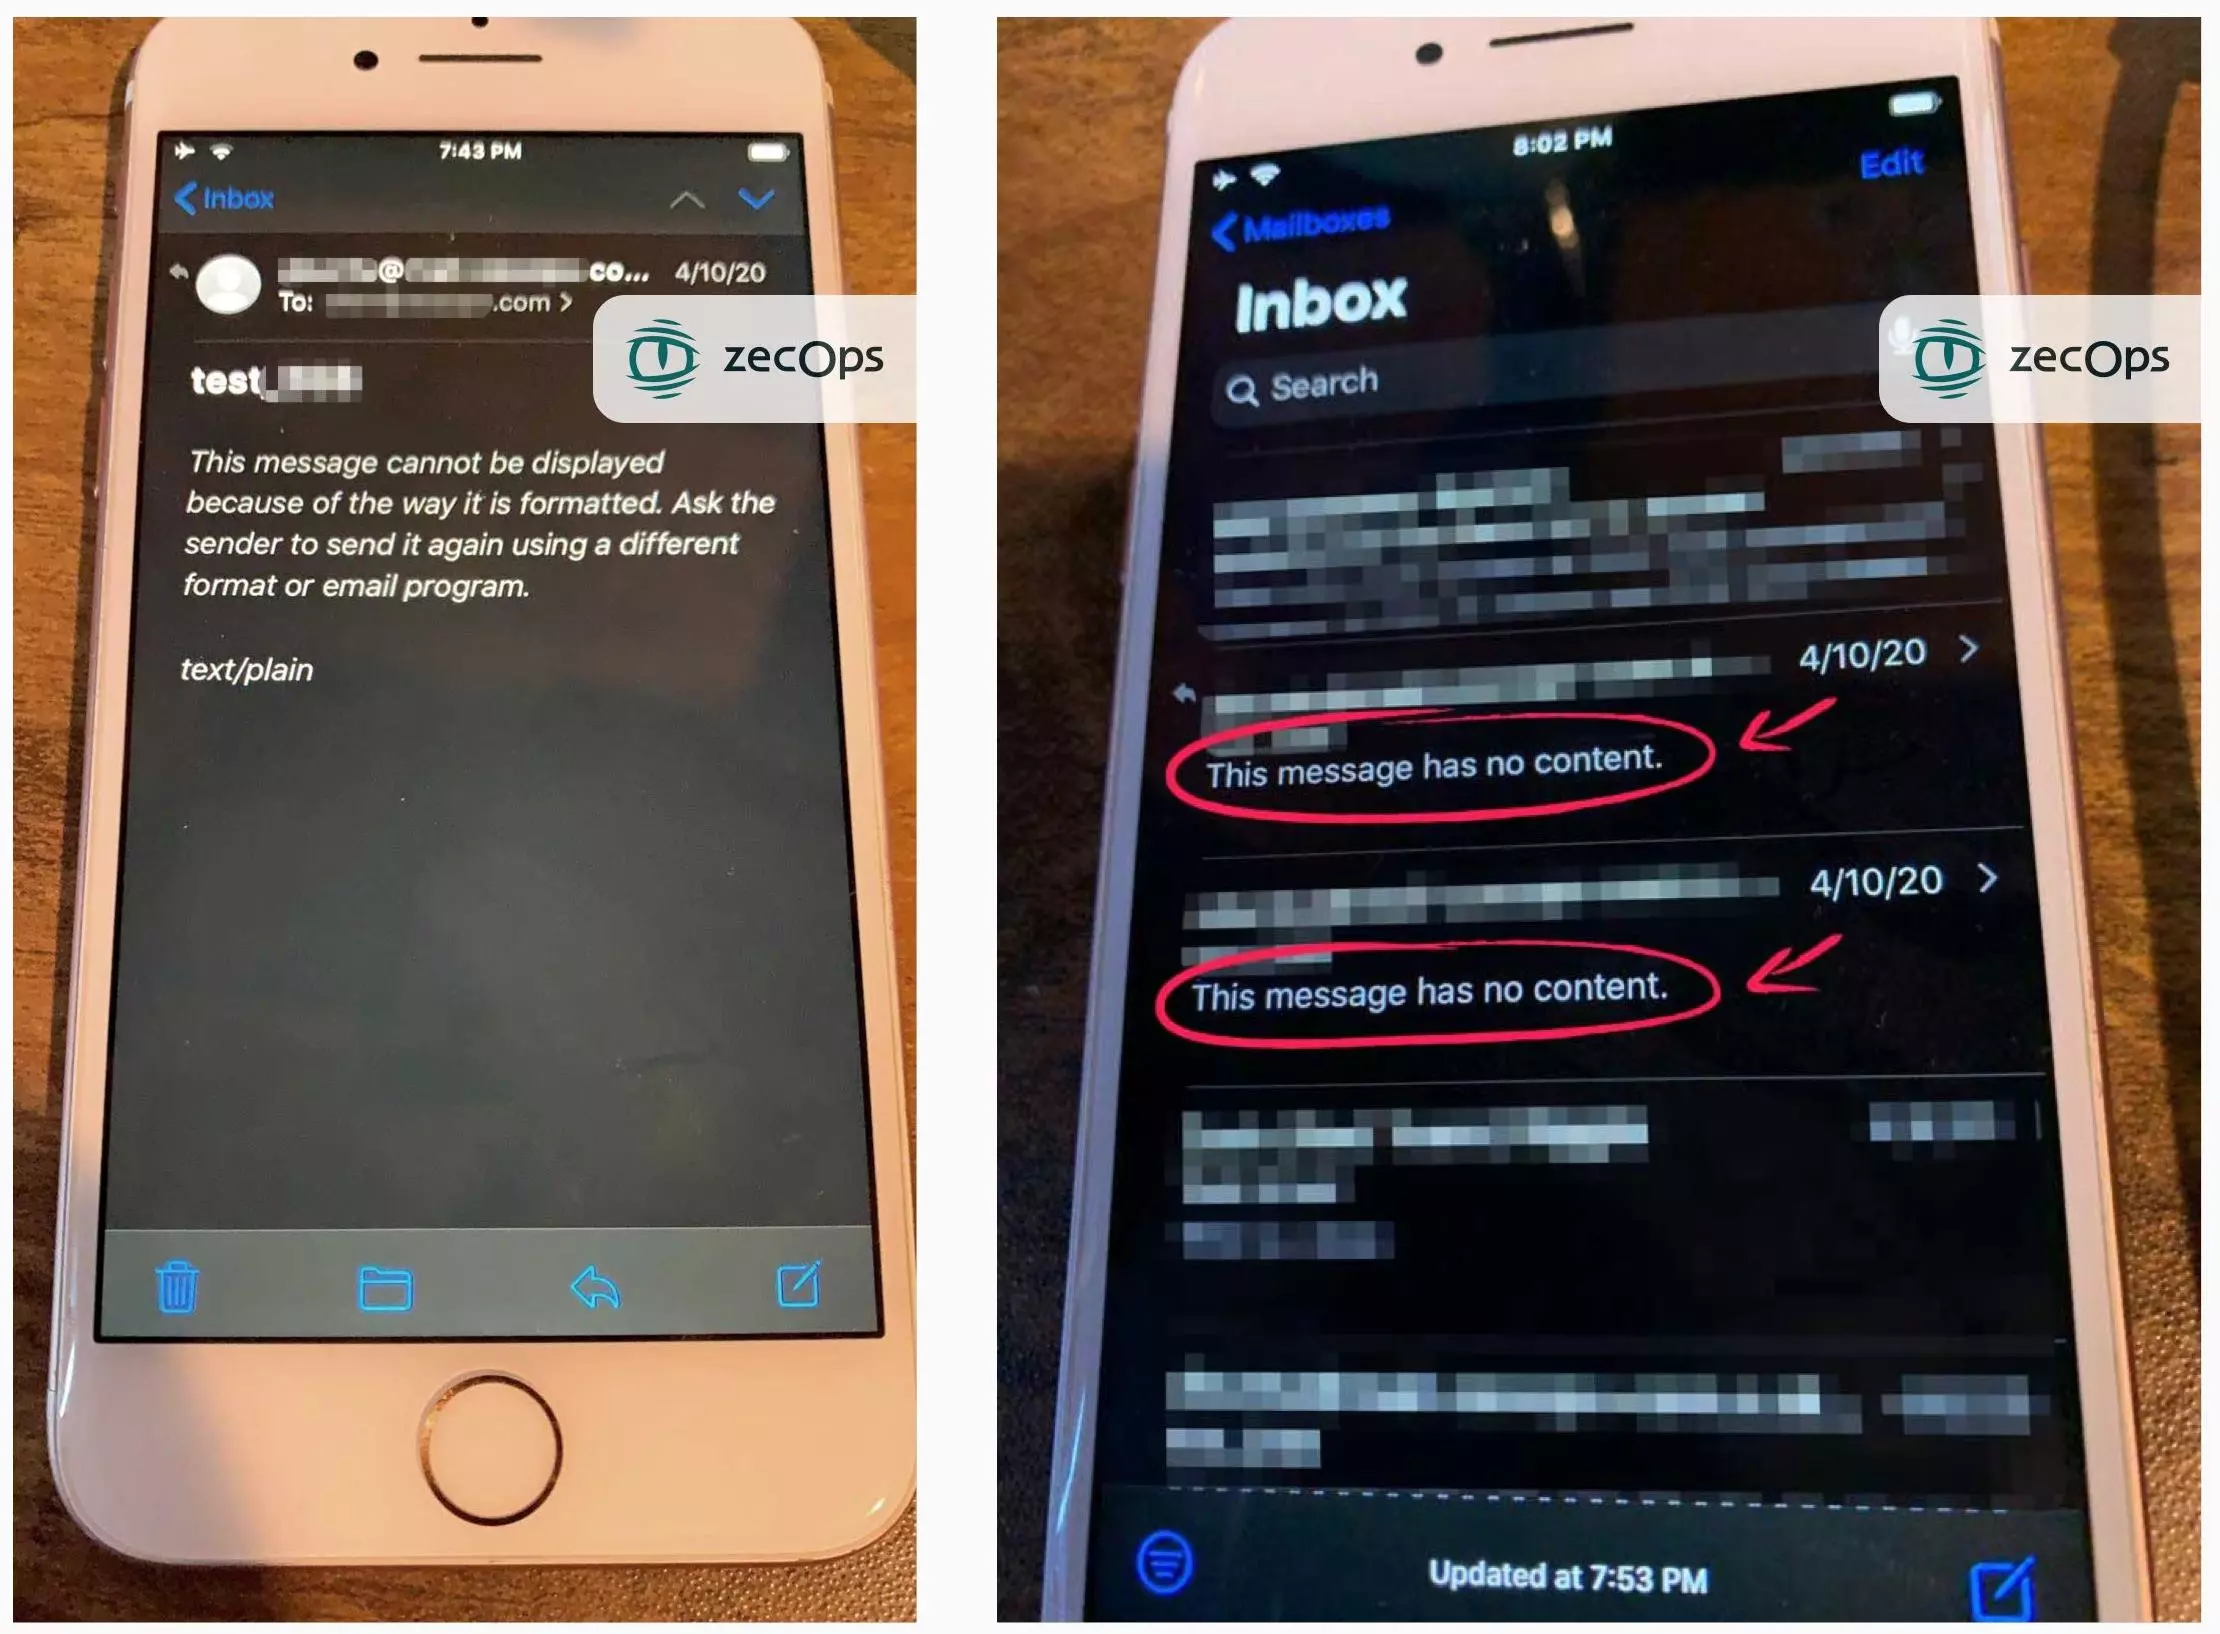
Úgy véli a ZecOps, hogy már több esetben használhatták kiberbűnözők ezt a támadási formát az utóbbi időben. Az illetéktelenek olyan kulcsfontosságú figurákat támadhattak meg, akiktől érzékeny adatokat tulajdoníthattak el. A kiemelt célpontok kötött cégvezetők, menedzserek lehettek többféle ágazatból, leginkább top cégeket vehettek célba a hekkerek.
A hír kapcsán az Apple azonnal jelezte, hogy már dolgozik a javításon a kutatókkal együtt, és ezt hamarosan elérhetővé teszi egy frissítés révén a felhasználók számára. Az kérdéses, hogy valójában mennyi készülék sebezhető, de amennyiben helytálló a ZecOps feltételezése, és lényegében évek óta ott vannak a biztonsági rések (már az iOS 6-ban felbukkantak), abban az esetben könnyen elképzelhető, hogy lesznek olyan régi modellek, amik a támogatás hiányában nem fogják megkapni a javítást.
„Az Apple komolyan veszi az összes biztonsági fenyegetést. Alaposan megvizsgáltuk a kutató jelentését, és a rendelkezésre bocsátott információk alapján arra a következtetésre jutottunk, hogy ezek a hibák nem jelentenek közvetlen kockázatot felhasználóink számára. A kutató a Mail-ben három sebezhetőséget azonosított, de önmagukban nem elegendőek az iPhone és iPad biztonsági védelmeinek megkerüléséhez, és nem találtunk bizonyítékot arra, hogy ezeket az ügyfelekkel szemben használták volna fel.” – olvasható a vállalat közleményében.
Azt tehát elismerte az Apple, hogy ott van az iOS natív levelezőjében a biztonsági rés, de azt nem erősítette meg, hogy ezt bárki kihasználta volna. Ha igaz a ZecOps feltételezése, az bizony nagyon rossz hír a cupertinói alakulat számára. Kíváncsian várjuk, hogy lesz-e még következő fejezete ennek a hírnek.
Amíg a frissítés nem készül el, addig pedig mindenkinek az javasolják a biztonsági szakemberek, hogy kerüljék el a Mail használatát, és válasszanak más klienst az e-mailek kezelésére. Hiszen akár véletlenül is rá lehet bökni egy levélre a bejövő üzenetek listáján, és az már bőven elegendő a támadóknak.