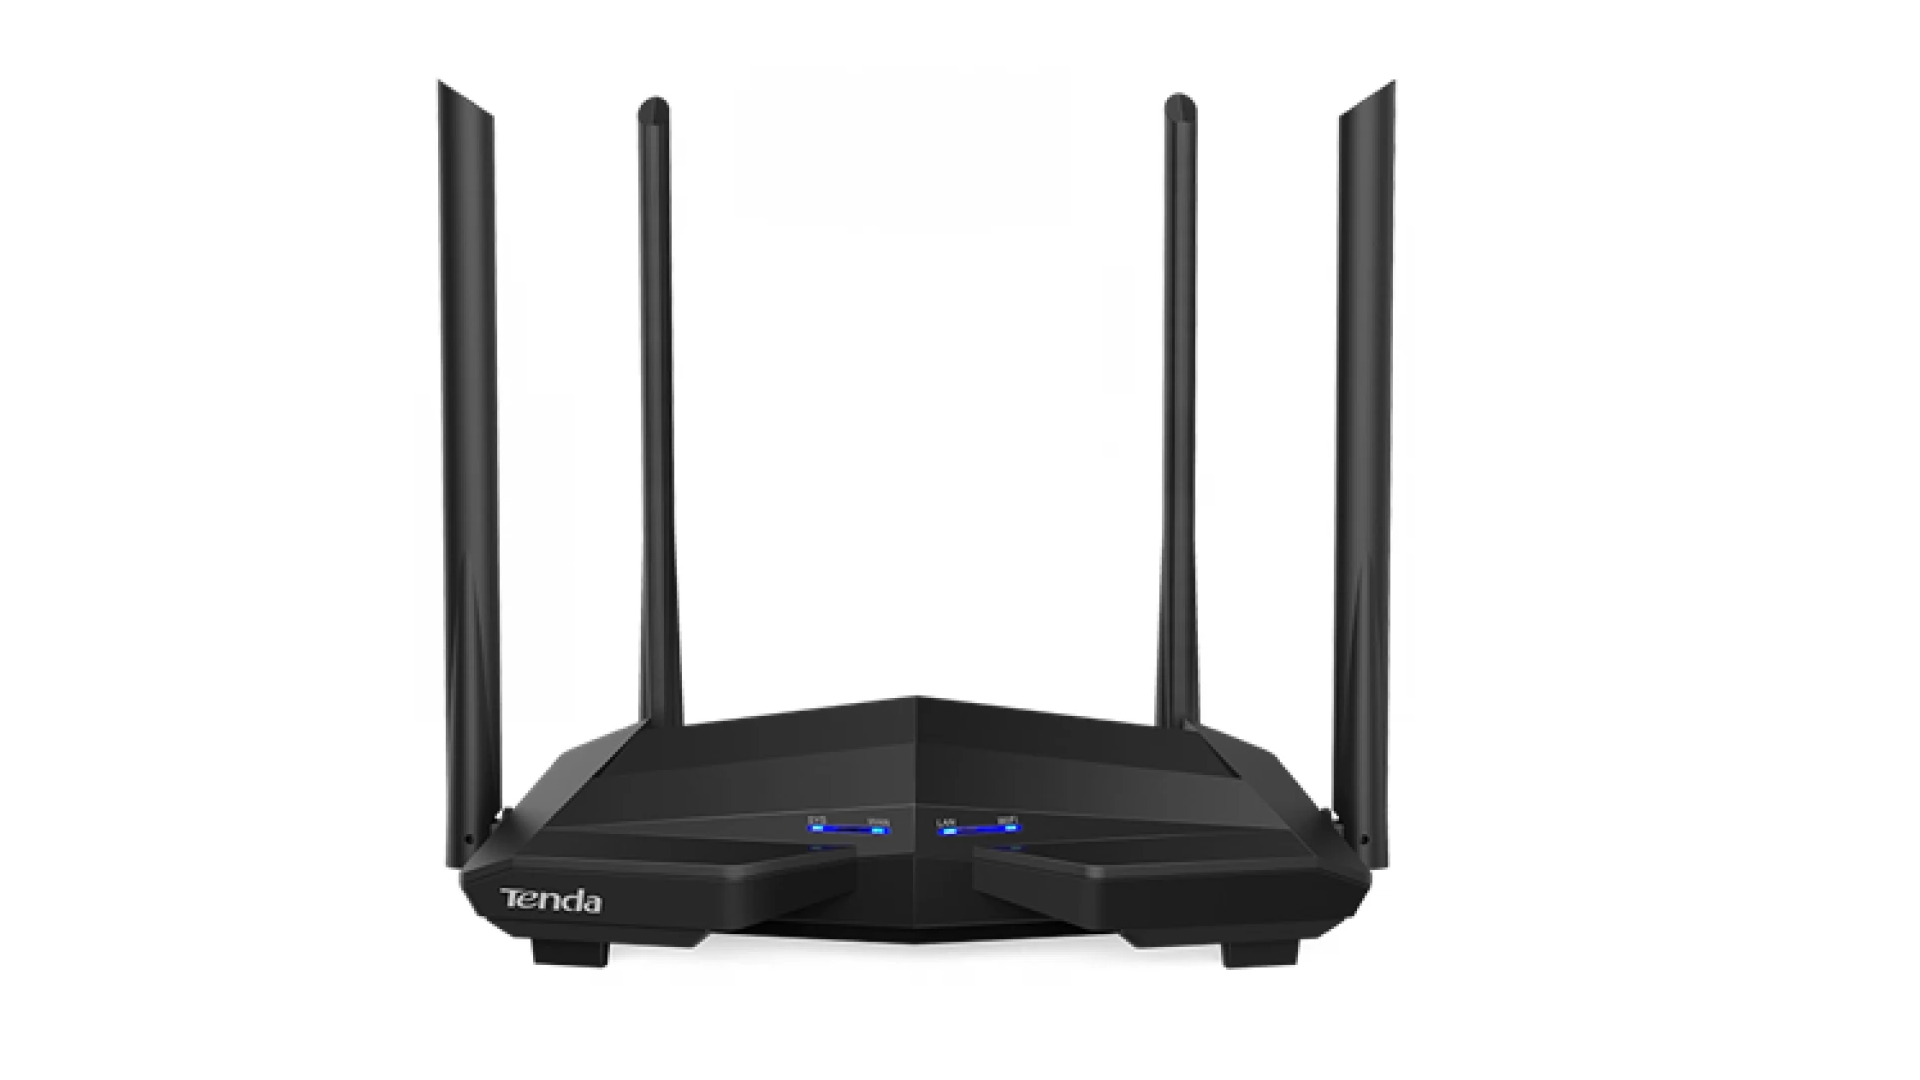





Az amerikai CERT Coordination Center egy meglehetősen érdekes biztonsági résre hívta fel a figyelmet a minap, ugyanis kiberbiztonsági szakembereik kaptak egy tippet egy névtelenségbe burkolódzó forrástól, aki vizsgálatai során arra jutott, a pénztárcabarát routereiről híres Tenda egyes routerei tartalmaznak egy nem dokumentált hátsó ajtót, amelyen keresztül a kellően felkészült támadók adminisztrátori jogkört szerezhetnek az adott router webes felhasználói kezelőfelületén.
A CVE-2026-11405 bejegyzés alatt futó sebezhetőség lényegében egy nem dokumentált hátsó ajtóként funkcionál, amelyen keresztül megkerülhető a normál felhasználó-azonosító procedúra és Level 2 szintű adminisztrátori jogkörhöz juthat a támadó, vagyis lényegében minden fontos beállításhoz és funkcióhoz hozzáférhet. A Tenda egyelőre hivatalosan nem reagált a sebezhetőségre, a potenciálisan érintett routerekhez javítást sem adtak ki, vagyis eléggé nagy támadási felület mutatkozik e termékek háza táján, főleg, ha a nem dokumentált hátsó ajtó pontos működését is megfejtik a kiberbűnözők, ami valószínűleg nem jelent majd nehézséget számukra.
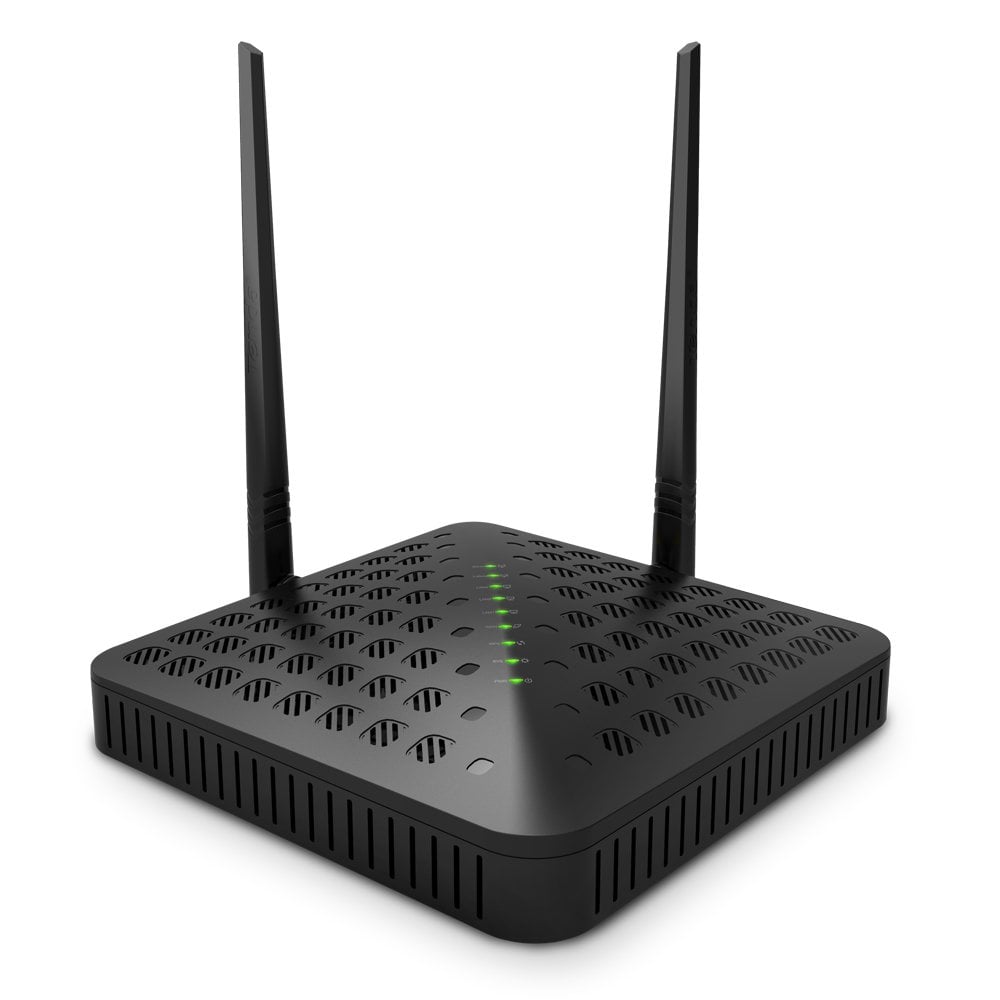
Az aktuális információk alapján 5 modell biztosan érintett, ezek az alábbiak:
- FH1201
- W15E
- AC10
- AC6
- AC5
Ezeknél a routereknél megtalálták a firmware-ben a fentebb említett funkciót, amiről egyelőre nem lehet tudni, hogy csak véletlenül maradt-e benne a szoftverben, mert a fejlesztés lezárását követően elfelejtették eltávolítani, vagy szándékosan hagyták-e benne, hogy a későbbiekben különböző célokra használhassák azt. Nincs kizárva, hogy a nem dokumentált hátsó ajtó több Tenda router fedélzetén is jelen van, erre majd a későbbi vizsgálatok mutathatnak rá, a gyártó ugyanis egyelőre nem reagált a témára, pedig egy belsős vizsgálat keretén belül gyorsan pontot lehetne tenni az ügy végére.
A kiberbiztonsági kutatók szerint a szóban forgó hátsó ajtó működése eléggé érdekes. Normál esetben a felhasználónév és a jelszó megadásával lehet belépni a webes felhasználói kezelőfelületre, amelynek során normál MD5 alapú ellenőrzést végez a rendszer. Amennyiben az ellenőrzés hibába fullad, akkor aktiválódik a másodlagos rutin, ami lényegében annyit tesz, hogy a korábban eltárolt jelszót, ami a sys.rzadmin.password érték formájában foglal helyet a fedélzeten, összehasonlítja a rutin a megadott jelszóval, és ha ezek stimmelnek, máris elérhető az admin jogkör, attól függetlenül, milyen felhasználónevet adott meg a delikvens, azt ugyanis a másodlagos rutin már nem ellenőrzi. Azt természetesen nem árulták el, pontosan milyen jelszót tartalmaznak a firmware-ek.
A fentiek alapján erősen valószínű, hogy a szoftverfejlesztés folyamán használt kódrészlet „véletlenül” maradt benne a gyártásba küldött szoftver kódjában, legalábbis egyelőre nem merült fel szándékosság gyanúja. A szakemberek a hiba javításáig azt ajánlják a potenciálisan érintett felhasználóknak, hogy változtassák meg a router alapértelmezett LAN IP címét, ezzel valamennyire csökkenthető a támadási felület, igaz, a konkrét céllal érkező támadót így sem lehet megállítani. Ezzel egy időben érdemes letiltani a webes felhasználói kezelőfelület távoli elérését is.
A fenti felfedezés egyébként erősíti az FCC korábbi álláspontját, amely szerint a külföldi gyártók routerei sok esetben hátsó ajtókat és súlyos biztonsági réseket tartalmazhatnak – remek példa erre a fenti eset. Az FCC március folyamán éppen ezért tiltotta meg azoknak az új routereknek az importját, amelyek nem az Amerikai Egyesült Államokban készülnek.