




Sajnos sokszor megesik az, hogy évek múltán derül fény különböző sebezhetőségekre, és a sérülékenységek változatos világában előfordulnak egészen komoly gondot jelentő biztonsági rések is. Ezúttal kettő ilyen sebezhetőségről lesz szó, amiket korábban már igazából felfedeztek és dokumentáltak, de javítás a mai napig sincs mindenhol, és valószínűleg már nem is lesz.
A kritikus sérülékenységek a CVE-2023-45866 és a CVE-2024-21306 azonosító alatt futnak, és az utóbbi időben már egészen jól dokumentáltá vált az előéletük. Ennek köszönhetően azt is tudjuk, hogy az Android, a Linux, a macOS, az iOS (és iPadOS), valamint a Windows rendszerű eszközöket egyaránt érintetti, vagy legalábbis érintette korábban. Vannak platformok, ahol már javították ezeket, de nem mindenhova értek el a „ragtapaszok”.
Marc Newlin, biztonságtechnikai szakember fedezte fel a sebezhetőségeket, és be is mutatta ezek kihasználását. Azért kritikusak ezek, mert a felhasználó beavatkozását egyáltalán nem igénylik, sok esetben éppen elég nekik egy aktív Bluetooth kapcsolódási lehetőség, és igazából bármit megtehet a felhasználó távolról. Úgynevezett Keystroke Injection támadásra biztosítanak lehetőséget a sebehetőségek, ami azt jelenti, hogy billentyűleütéseket utánozhatnak az elkövetők távolról. Ezáltal pedig igazából kódokat futtathatnak észrevétlenül a háttérben és bármit megtehetnek, amihez nem kell biometrikus azonosítás.
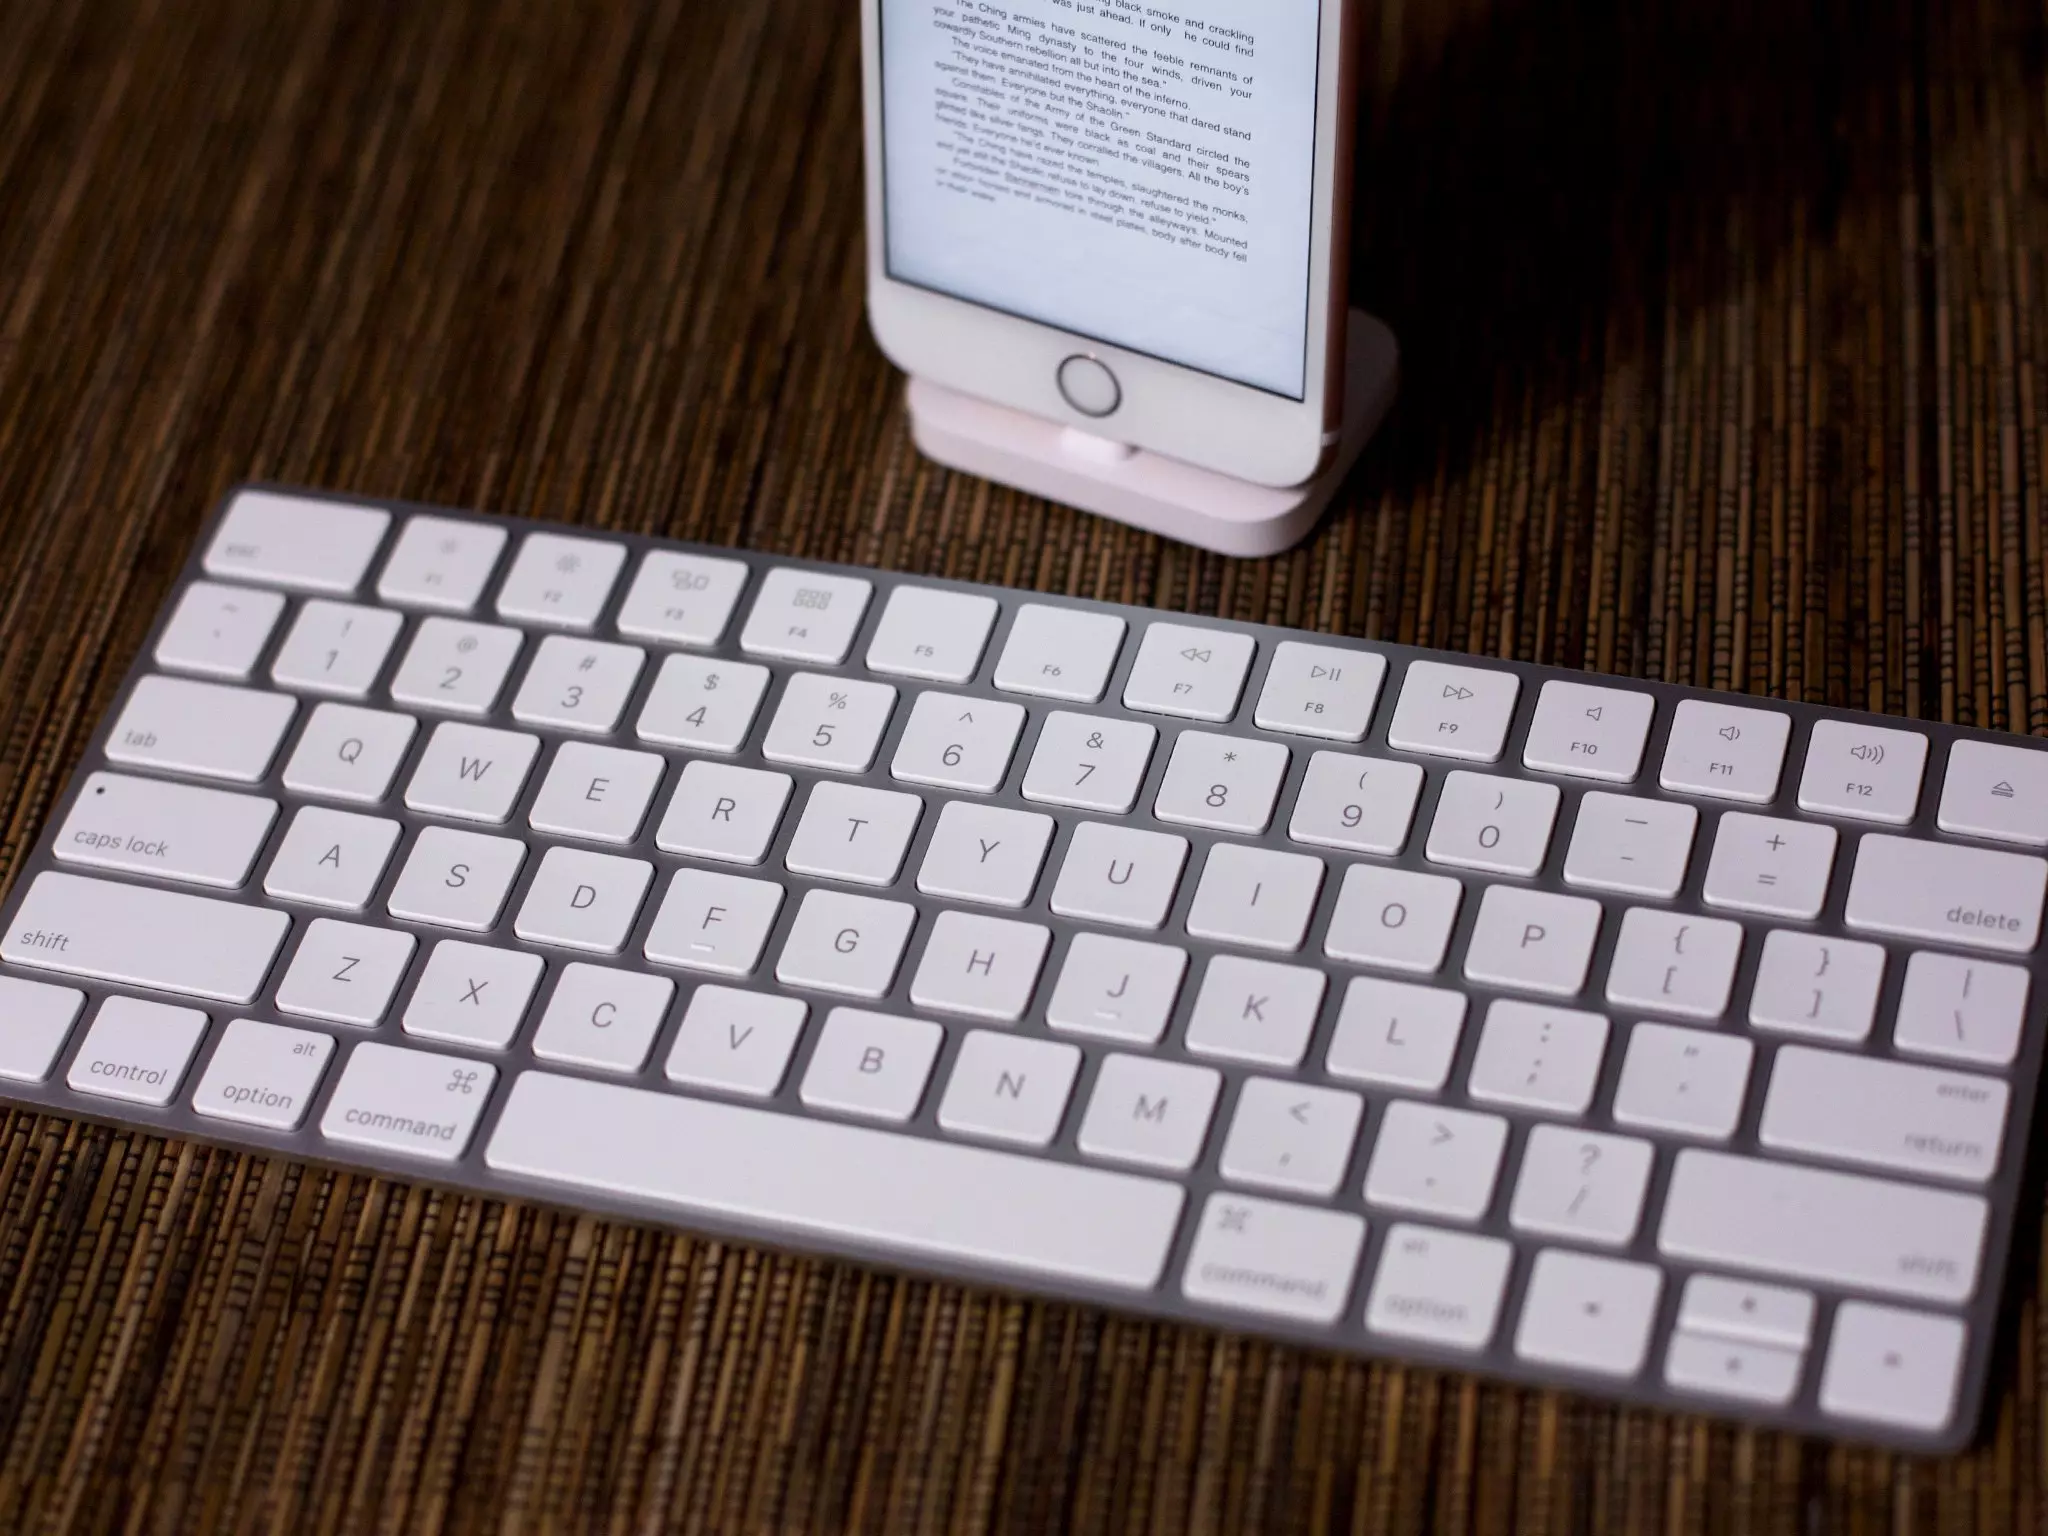
Az iOS esetében annyiban jobb volt a helyzet, hogy ott elvileg csak akkor működött a támadás, ha a felhasználó Magic Keyboard kiegészítőt használt az iPhone-jával vagy iPad táblagépésel. Ráadásul pont akkor kellett a távolról betörni próbáló elkövetőnek csatlakoznia, amikor a felhasználó éppen társította a fizikai kiegészítőt az adott Apple eszközéhez.
Az illetékeseknek minden esetben jelezve lettek a problémák már korábban, így elkészíthették a javításokat is. Az Apple az iOS 17.2-vel befoltozta a CVE-2023-45866 sebezhetőséget, viszont a korábbi rendszereket futtató készüléknél nincs még gyógyír, és talán nem is lesz, de a vállalat kritikus sebezhetőségeknél néha kiad visszamenőleg is frissítéseket. A macOS 14.2-nél is van már javítás, visszamenőleg viszont ebben az esetben sincs a biztonság garantálva.
A Linuxnál már ugyancsak van javítás, és a Microsoft is lépett a Windows esetében, és a januári egyik biztonsági frissítéseket nyújtó csomagjával a CVE-2024-21306 sebezhetőséget elhárította a Windows 10, Windows 11 és Windows Server 2022 rendszerek esetén. Az Androidnál a 11-es verzióig visszamenőleg már van biztonsági folt, ami a CVE-2023-45866 sebezhetőséget felszámolja, a decemberi javításcsomag része volt ez a beavatkozás. Viszont a korábbi készülékeknél ez nem biztosított, márpedig az Android a 4.2-ig visszamenőleg egészen biztos, hogy érintett.
A legegyszerűbben az androidos eszközöknél lehet visszaélést elkövetni a Bluetooth protokollt érintő súlyos sebezhetőséggel. Éppen ezért jó lenne, ha a Google foglalkozna a problémával, de sajnos elég könnyen belátható, hogy a platform töredezettsége és a naprakész frissítések hiánya mellett igazából annak sem lenne túl nagy hatása, ha a cég biztosítaná a javítást. Valószínűleg a decemberben érkezett biztonsági foltok sem érték még el a legtöbb, egyébként támogatott mobilt és táblagépet.
A legjobb módja a védekezésnek az Android esetén, ha a felhasználók kikapcsolva tartják a Blueooth-t, amikor arra éppen nincs szükségük. Csak ezzel lehet biztosan megakadályozni a „0-click” behatolást és a Keystroke Injection támadást, de azért bízunk abban, hogy nagyon kevés esetben van ennek valós veszélye.