







A Symantec egy meglehetősen érdekes trójaira bukkant, amely kémkedése során kormányzati szervektől, cégektől, kutatóktól, illetve magánszemélyektől szerez be kényes adatokat. A Regin névre keresztelt kártevő felsőkategóriás kémeszköznek tekinthető, amely legalább 2008 óta állhat munkában.
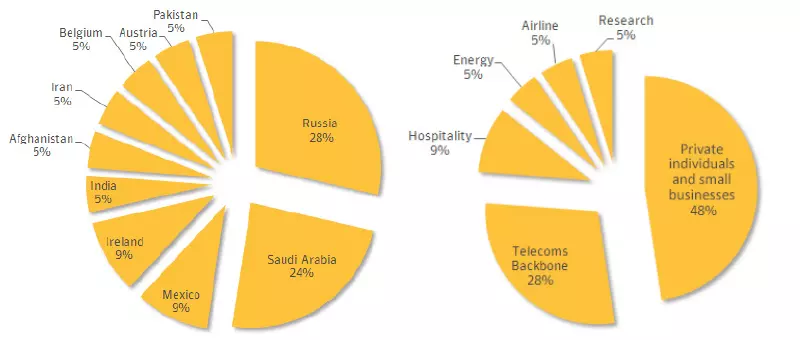
Annak ellenére, hogy profi kémeszközről van szó, mégsem csak professzionális célpontok ellen használták: az általa megfertőzött rendszerek fele magánszemélyek, illetve kisebb vállalkozások tulajdonában van. A Symantec jelentése szerint a Regin vezérlőinek egy ütőképes keretrendszert kínál a tömeges megfigyelések hatékony lebonyolításához. A Regin moduláris felépítéssel rendelkezik, így a támadók az adott célponthoz, illetve az adott feladathoz finomhangolhatták a trójait. A kémprogram beépülése után a jelek szerint korlátlan felügyeletet és hozzáférést biztosít "gazdái számára" az adott rendszer felett, valamint arra is használható, hogy a telekommunikációs cégeken keresztülhaladó hívásokat lehallgassák vele. A nagy tudású, sokoldalú kártevőt extrém nehéz felismerni.

A Symantec szerint a kémeszköz túlságosan kifinomult ahhoz, hogy független hackerek munkájának tekinthessük. A Regin kifejlesztéséhez rengeteg időre és erőforrásra lehetett szükség, amely alapján elég valószínű, hogy valamely ország készítette. Az egyelőre nem derült ki, hogy a Regin mely ország saját készítésű "fegyvere" lehet, de a Symantec szerint az biztos, hogy a célpontjai között főképp Oroszország és Szaúd-Arábia területén található magánszemélyek, vállalkozások és szervezetek szerepeltek. Az Amerikai Egyesült Államok területén annyira kevés támadás köthető a Regin-hez, hogy az USA be sem került a fertőzött térségek top 10-es listájára.
A szakemberek úgy vélik, a Regin több komponense továbbra is rejtve maradhat, így a kémszoftver a felfedezettekhez képest további funkcionalitást is kínálhat, sőt, akár több különböző verziója is létezhet – amelyeket eddig nem ismertek fel, így ezek zavartalanul garázdálkodhatnak. A kártevőről készített Symantec-elemzést itt találják az érdeklődők.
























