




ÖZÖNLENEK A MELTDOWN ÉS SPECTRE BUGOKRA ÉPÍTŐ KÁRTEVŐK

Az eddig felfedezett összes kártékony kód azokra a példakódokra alapoz, amelyeket a kutatók publikáltak, hogy bizonyítsák a sebezhetőség létezését.
Víg Ferenc (J.o.k.e.r)
2018. febr. 2. 8:01
Özönlenek a Meltdown és Spectre bugokra építő kártevők

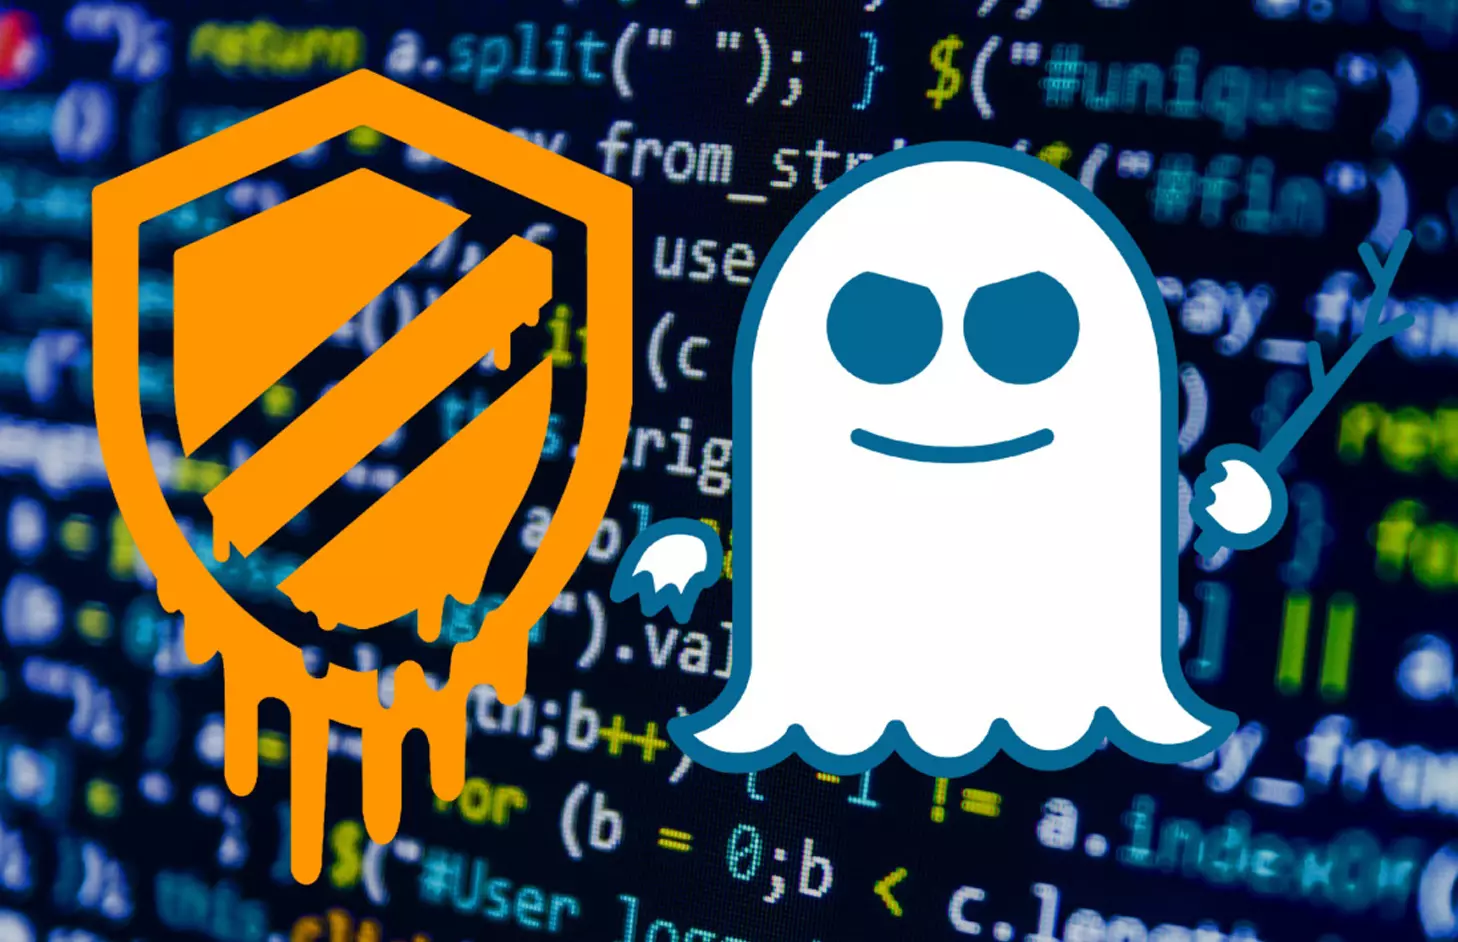
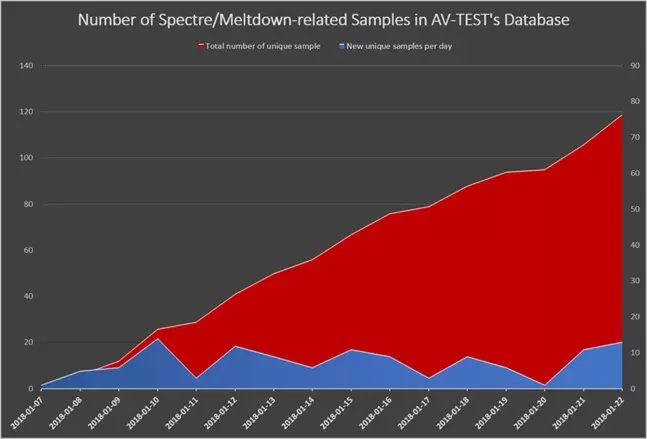
A Fortnite biztonságtechnikai szakemberei egy aggasztó dologra hívták fel a figyelmet: egyre nagyobb tempóban terjednek azok a kártékony kódok, amelyek a január elején napvilágot látott Meltdown és Spectre bugokban rejlő lehetőségeket próbálják kamatoztatni.

Eddig 119 különböző kártékony kódot azonosítottak a szakemberek, de napi szinten érkeznek újabbak és újabbak, így a veszély is egyre növekszik, hiszen egyre könnyebb belefutni egy-egy ilyen „fertőzésbe”. Külön érdekesség, hogy az eddig felfedezett összes malware esetében közös tulajdonság, hogy mindegyikük a Meltdown és a Spectre bugokat leíró, kutatói dokumentumokban található példakódokra támaszkodnak (PoC – Proof-of-Concept), amelyek eredetileg a sebezhetőség bizonyítására készültek. Ezekre feltétlenül szükség volt, hogy a gyártók megértsék, mi ellen kell védekezniük, az viszont most talán hiba volt, hogy „közkézre” adták őket, mielőtt még a frissítések elkészülhettek volna.
Galéria megnyitása

A hardvergyártók és a szoftverfejlesztők már gőzerővel dolgoznak a Meltdown és a Spectre bugok jelentette veszélyek mérséklésén – a Meltdownnal szemben az Intel processzorai már védelmet élveznek, legalábbis az elmúlt 5 évben gyártott modellek többsége. A Spectre bug második variánsa ellen azonban még sok rendszer védtelen, az Intelnél például pont az a javítás okoz újraindulásokat, amely ezt a sebezhetőséget próbálja kezelni. Így a Spectre második variánsa ellen készített javítást egyelőre nem szabad alkalmazni, aki mégis alkalmazta, Windows esetén a Microsoft nemrégiben kiadott javításával kerülheti el az újraindulásokat.

Az operációs rendszerek fejlesztői már többnyire mind elkészítették az említett bugok ellen védő frissítéseket, ám ezek sem nyújtanak tökéletes védelmet a támadások ellen, csak az ismert támadási koncepciók működését próbálják elhárítani, új implementációk ellen nem sokra mennek. A semminél azonban ez is több.

A példakódokra épülő malware-ek terjedését egyelőre nem igazán lehet megakadályozni, a szoftverfrissítéseket azonban így is érdemes telepíteni, azok ugyanis mindenképpen mérsékelik a veszélyt. A kártékony kódok terjedésének megakadályozásában később sokat tudnak segíteni a vírusirtók, ugyanis a kártékony kódok osztályozása és sajátosságaik felismerése után lehet majd védekezni ellenük, így ha megjelennek egy adott rendszeren, a vírusirtó azonnal eltávolíthatja őket, valamint a további terjedésnek is gátat szabhat. Ehhez persze időre van szükség, így a megfelelő vírusdefiníciók megjelenéséig néhány ezer felhasználónak egészen biztosan el kell szenvednie a malware okozta kellemetlenségeket – például az adatlopásokat.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

25 hozzászólás

A komment írásához előbb jelentkezz be!
Törölt felhasználó
Törölt felhasználó
2018. febr. 7. 13:13
#10

Egyfajta átrendeződés történt a kártékony programok piacán, előtérbe kerültek azok a malware-ek, amelyek a gyanútlan felhasználók PC-s erőforrásait használják ki saját, pontosabban fejlesztőjük céljaira.

A kriptopénzek világában érezhető óriási hájppal párhuzamosan megszaporodtak azok a kártevők, amelyek kriptopénz-bányászással szereznek bevételt fejlesztőiknek, méghozzá úgy, hogy az áldozatok számítógépes erőforrásait használják.

A Proofpoint kutatói – írja a The Hacker News – egy masszív globális botnetre figyelték fel (Smominrunak nevezték el), amelyik az EternalBlue SMB exploit használatával titokban Monreót bányásztatnak a megfertőzött PC-kkel, több millió dollár bevételt termelve maguknak. A Smominru 2017 májusa óta aktív, és azóta már több mint félmillió PC-t fertőzött meg, olyanokat, amelyek nem foltozott Windowst futtatnak. Közel 9000 Monreót sikerült is kibányászni, ami nagyjából 3,6 millió dollár bevételt jelent.

[The Hacker News]

Egy másik biztonsági cég, a CrowdStrike is beszámolt egy másik kártevőről (WannaMine), amelyik az EternalBlue exploit használatával bányászik Monreót. Mivel nem tölt le semmiféle alkalmazást a számítógépre, nehezen figyelnek fel rá a vírusirtók. Az említett malware-ek olyan sérülékenységet használnak ki, amelyet azóta már orvosolt a Microsoft, így annak, aki valóban biztos akar lenni abban, hogy nem fogják be alantas célokra a számítógépét, mindig naprakész állapotban kell tartania a PC-jét.

gabushi
gabushi
2018. febr. 5. 12:04
#9

A hibák már tavaly tavasszal ismertek voltak és akkor kezdték el írni a javításokat!

Idén még jó eséllyel egy CPU se kap hardveres javítást, AMD pl. ezt a Zen2re (ami valószínű a ryzen 3xxx sorozatban jön) ígéri, és az intel is csak a 8 magos CoffeLake(vagy hogy hívják már) intelekre ígéri, a javítást.

Ezen hiba egy stepping cserével nem javítható! Az intelek esetében még így is problémás mert komolyabban át kell alakítani hozzá pár részét a cpunak.. ami... nem feltétlen szerencsés egy olyan architektúrában aminek már a mérnöki mintáit "gyártják" (emiatt akár csúszhat is jövőre)...

a Zen2 azért szerencsésebb mert a meltdown nem érinti így nem kell drasztikusan "bántani" a felépítést.. a spectre meg akár steppinggel is javítható lenne. Bár az a fajta spectre hiba ami AMD-n van, jelenleg is nagyon körülményesen használható ki, és csak bizonyos feltételek mellett...

úgyhogy a javítást nem 3 nap alatt rakták össze, nem akarták "elsunnyogni" és sose javítani (bár az intel a linuxos javításával ténylegesen "sunnyog" .. azzal a móddal ahogy azt megcsinálták)...

CPUban se feltétlen egyszerű javítani a hibát.. Ha jön új intel CPU is rá, akkor is kérdés, hogy a régi chippeket gyártják, vagy újratervezik valamennyi chipjüket amit gyártanak? Eléggé "fájhat" az utóbbi, és kvázi "felesleges" lenne normális esetben... de szerintem most nem lesz választása.. így lehet jönnek majd a 8601K vagy hasonló CPU-k.. úgy egy év múlva... vagy egyszerűen elkaszálják a 8xxx sorozatot és 9xxx jön helyette...

Ha meg nem akarnak minden chipet újratervezni, akkor lehet, hogy a 6 és 4 magosat is majd "vágott" 8 magosak alkotják..

Törölt felhasználó
Törölt felhasználó
2018. febr. 3. 10:48
#8

8700k 2018. 02. 02. 18:14

Oké hogy támad a spectre meg a meltdown.

:'( O.o ajajjj :D szerintem meg nem azok támadnak !

Scorpio850
Scorpio850
2018. febr. 3. 9:00
#7

Nagy az isten állatkertje,csak alacsony a kerítés! Igen van egy hiba akkor a teljes dokumentációt szellőztessük meg a világ előtt! Ennyi! Emberek!

csabi02
csabi02
2018. febr. 2. 18:38
#6

Mi lett volna,ha leszarják továbbra is és nem hozzák nyilvánosságra?

Ugyanúgy ment volna minden tovább,mint az elmúlt években...

(károk és perek, meg lassulás nélkül)

Törölt felhasználó
Törölt felhasználó
2018. febr. 2. 18:14
#5

Oké hogy támad a spectre meg a meltdown.

De a többi rahedli malwarehez képest ez mennyi?

2% ? Aztán ha mindenki erre gyurja rá a gépét 90% ban megint nem erre a hibára fognak virust/malwaret irni hanem mondjuk a többi 100000 féle hibalehetőségre a winben pl.

Szal kb amikor terinéni kigyurja magát c vitaminnal megfázás ellen, majd sajnálatos módon meghal rákban.

De az ugye tök normális meg abszolut nem érdekel senkit, teljesen hétköznapi eset. 1 cikk nem fog megjelenni róla, mert semmi extra sincs benne. A lényeg meg ugyanaz.

// De addigis mindenki csak rettegjen tovább //

ChoSimba
ChoSimba
2018. febr. 2. 16:09
#4

Na ennyit arról, hogy mekkora köcsög is az Intel/Google/MS/akárki, mert hónapokig titkolta a sebezhetőséget és nem hozta nyilvánosságra egyből.

Ha ezek már tavaly nyár óta terjednének, akkor megnézhetnénk hol tartanánk ma..

csabi02
csabi02
2018. febr. 5. 17:51

évek óta létező bugokról van szó,ami senkit nem érdekelt,amég a google és a média felkapta,most pár hét után mindenki azon keresztül akar támadni,nem irónikus? :D

sutyko_hopkins
sutyko_hopkins
2018. febr. 2. 13:12
#3

Erdemes volt nyilvanossagra hozni mielott meg lett volna ellene a szoftveres gyogyszer.

Az ms a nyilvanossgra kerules utan kezdett el dolgozni -szarul.

Az intel detto.

Az amd meg gondolom egy-ket nagyobb tech meg horportal lapjanak utalgat egy keveset, hogy cimlapon legyen a problema minden heten legelabb egyszer. A sok gyoker meg atveszi, lehozza a fanboyok meg hoborognek azon ami allotolag nem is erinti oket.

Gondolom ez sok karteveo kb. egy se, csak 119-re felkerekitve almodta valaki jopenzert.

Kene mar az meteorit, vagy valami pulzar a kozelben.

TheEngineer
TheEngineer
2018. febr. 2. 13:17

Az utolso elotti mondatod nagy marhasag.

Emellett az utolsoval masszivan egyet ertek. (Meg ha hibas is kicsit... ;) )

m_andras
m_andras
2018. febr. 2. 11:13
#2

valaki mondja már el, hogy pontosan mit lehet ezeknek a hibáknak a kihasználásával megszerezni? tegyük fel, hogy belépek mondjuk a netbankba a böngészőn keresztül és ha fut a gépen egy ilyen malware akkor az kiolvassa a kernel memóriából a jelszavamat amit ezek szerint ott tárol a böngésző?

Bihus
Bihus
2018. febr. 2. 15:34

A netbankod valószínűleg pont nem lesz problémás, mert általában kétkulcsos azonosítás van, de pl. az összes jelszavad, amikkel honlapokra automatikusan belépsz, vagy begépelsz éppen, stb.

Nekem a mechanizmusa nem világos az egésznek, hogy gyakorlatilag honnan tudok beszopni malware-eket. Ha csak úgy passzívan megy a gép és nem megyek fel csak az ipon.hu-ra aznap, akkor is ki lehet használni a sebezhetőséget csak úgy a semmiből, vagy sem?

Erről szerintem az emberek 99,5%-ának fingja sincs, de azért jól elvitatkoznak a témáról bármilyen mélyebb tudás nélkül, akár inteles vudubabákat szurkálva közben.

Taranisz
Taranisz
2018. febr. 2. 10:24
#1

Várható volt... ilyen komoly sebezhetőséget ami kb minden modern processzort használó eszközt érint nem fognak hagyni csak úgy elúszni a hacker-ek és társaik.

Sokkal inkább arra leszek kíváncsi, hogy mennyi időt kell várni arra, hogy olyan procik gördüljenek le a gyártószalagokról amikben ez a sebezhetőség már alapból nincsen benne és nem csak egy "patch-elt" procit kap az ember a kezéhez.

TheEngineer
TheEngineer
2018. febr. 2. 10:42

Itt lesz az hamar...

Legroszabb esetben 1-2 ev. :D

(Ez viccen kivul realisnak tekintheto lenne, amennyiben a gyartok valoban tavaly ertesultek a dologrol, ugy az iden johetnek olyan procik amik mar nem aggalyosak a fenti szempontbol.)

Erre pont jol ra lehetne fogni hogy miert csuszik a RyZEN mk2... :D

Vissza az oldal tetejére