
A neves orosz biztonságtechnikai vállalat, a Kaspersky Labs szakemberei a napokban meglehetősen érdekes információról rántották le a leplet, amely arról ad képet, mennyire kifinomult eszközökkel kémkedett célpontjai ellen az amerikai kémszervezet, az NSA.

A Kaspersky Labs beszámolója szerint az NSA speciális csoportja, az Equation Group olyan kártékony kódot fejlesztett ki, amelyet a merevlemez firmware-ébe ágyazva hátsó ajtó nyitható az áldozat számítógépén, így gyakorlatilag szabadon kémkedhetnek utána. A hátsó ajtón keresztül különböző szoftverek telepíthetőek, de a merevlemez mélyformázására, a fájlrendszer formázására, illetve a PC irányításának átvételére is van mód. Ijesztő, de a kártékony kóddal ellátott firmware egy rejtett adattároló részt hozhat létre az adott merevlemezen, amely a katonai szintű HDD törlést, illetve az újraformázást is átvészeli, így az itt tárolt adatok a HDD újraformázása és az operációs rendszer újratelepítése után is elérhetőek maradnak. A fertőzést annak kifinomultsága miatt természetesen szinte lehetetlen felfedezni, jellegéből adódóan pedig eltávolítására sincs mód.

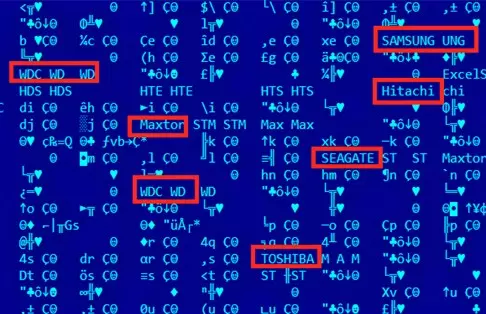
Hogy mely vállalatok érintettek? Gyakorlatilag minden HDD gyártó, kezdve a koreai Samsungtól, a japán Hitachin és a Toshibán át egészen az amerikai Seagate-ig, illetve Western Digitalig. További érdekesség, hogy a HDD piacon az elmúlt években tapasztalható átalakulás miatt a korábbi három helyett most már csak egy nemzet kezében összpontosul a HDD gyártás.

A kémkedés legalább 42 ország célpontjaira terjedt ki, amelyek között kormányzatok, katonai szervezetek, telekommunikációs vállalatok, bankok, nukleáris létesítmények, iszlám szervezetek és a média különböző képviselői is jelen voltak. A legtöbb fertőzést Iránban regisztrálták, de Oroszországban, Pakisztánban, Afganisztánban, Kínában, Malin, Szíriában, Jemenben és Algériában is igen aktív volt a kémprogram.

A merevlemez firmware-ébe ágyazott hátsó ajtó minden egyes PC indításkor aktiválódhat, így a kémek hozzáférhetnek a kritikus operációs rendszer komponensekhez, a merevlemezen tárolt adatokhoz és akár még a helyi hálózathoz is. Mivel a merevlemezek firmware-e a különböző biztonsági megoldásoknak köszönhetően utólag nem visszafejthető, így az NSA szakembereinek más módszert kellett találniuk a fertőzésre. Egy korábbi NSA alkalmazott szerint erre is van megoldás: a hivatal elkérheti ellenőrzésre az adott gyártótól a merevlemez firmware-ét, de ha ez nem vezet eredményre, akár szoftverfejlesztőnek álcázva is hozzájuthat. Ez persze így sem magyarázza meg azt, hogyan kerülhetnek "preparált" szoftverek sorozatgyártásban lévő merevlemezekre. A Seagate és a WD tájföldi és kínai üzemeiben nagyon komoly biztonsági szint garantálja a szabotázs elhárítását, így nehéz elképzelni, hogyan valósították meg a projektet az NSA szakemberei az adott gyártó vagy gyártók közreműködése nélkül. Sokat elárul a probléma súlyosságáról az is, hogy a fentiekben leírt kémkedés a jelentések alapján legalább 2001 óta, azaz 14 éve zajlik.

Érdekesség, hogy a Reuters egyik munkatársának, Joseph Menn-nek két korábbi kormányzati alkalmazott is megerősítette, a Kaspersky Labs kutatásának eredményei korrektek, azaz valóban létezik a fentiekben tárgyalt kártékony kód. Az NSA illetékesei nem kommentálták a Kaspersky Labs állításait, de ez aligha meglepő.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

61 hozzászólás

A komment írásához előbb jelentkezz be!
Tapir_606
Tapir_606
2015. febr. 20. 16:00
#25

és pontosan ezt mondtam én is az 55. számú kommentben

(valóban nem szép, hogy ezt használják, de technikailag helyes, amit csinálnak)

CyberPunk666
CyberPunk666
2015. febr. 22. 14:47

Így újra elolvasva tényleg félreértettem a mondandódat. :/

Megkövetlek.

Tapir_606
Tapir_606
2015. febr. 20. 15:26
#24

te se tanultál matekot általánosban fiam ülj le egyes, ezt nem méltatom hosszabb válaszra...

és 1x nézz rá egy programra, ami méltó az operációs rendszer névre és nézd meg milyen mértékegységgel jelez tárhelyet -.-

CyberPunk666
CyberPunk666
2015. febr. 20. 15:48

A windowsnak GiB-et kellene írnia, mint mértékegység, de az SI féle GB egy hazugság.

A valós tárhelyet a windows jól írja, csak rossz mértékegységgel, a hdd gyártók pedig egy olyat használnak, amit erre nem lenne szabad.

Az informatikában csak a GiB-et lenne szabad használni, eleve értelmetlen a másikat kettes hatványokra használni

Pandion
Pandion
2015. febr. 20. 13:11
#23

Az origó cikke részletesen foglalkozik a dologgal, és az eltávolításával. (és ezek szerint az SSD-re is rámegy a kis szemét... :S )

DogTheDog! Köszi a linket, ez nagyon érdekes, várom, hogy kereskedelmi forgalomban is megjelenjen :)

CyberPunk666
CyberPunk666
2015. febr. 20. 13:22

[off]Sajnos az origo és index és társai esetében annyira rosszak szakmailag a tapasztalataim, hogy neki sem állok elolvasni.

rendszeresen tele vannak súlyos tévedésekkel és emiatt félek, hogy belefutok olyan információkba, amit nem tudok és félrevisz. Tudatosan kerülöm őket ezekben a témákban.[/off]

gargantu
gargantu
2015. febr. 20. 9:53
#22

A Kasperskynél egy kicsit félreérthetően fogalmaztak:

"By reprogramming the hard drive firmware (i.e. rewriting the hard drive’s operating system), the group achieves two purposes:"

Megtévesztő ugyanis operációs rendszernek nevezni a hdd firmwaret.

A cikkben említett módosítás nem az operációs rendszer alatt futó kódot telepít a hdd firmwarebe, hanem alkalmassá teszi egyéb módon az operációs rendszerbe bejuttatott kémprogramokkal való együtt működésre.

Humbuk
Humbuk
2015. febr. 19. 21:43
#21

Engem inkább az érdekelne, hogy mit csinálnak ennyi adattal?

Fel sem tudják dolgozni... Még a CERN sem képes a saját kutatásait feldolgozni, nem hogy az NSA az egész világ adatait!

Azzal egyet tudok érteni, hogy bizonyos emberek gépéhez hozzáférnek ha kell, de honnan is tudnák, hogy Abdulnak melyik vinyó (a több tízmillióból) is van a gépébe?

Biztos van ilyen, de nem kell itt a tömeghisztéria... Alapvetően minden társadalmat félelemkeltéssel irányítanak. Ezt azért ne felejtsétek el.

CyberPunk666
CyberPunk666
2015. febr. 19. 22:53

Meg lehet oldani.

Szétszórják a problémás országokban ezeket a hdd-ket.

A hdd csak olyan kódot tartalmaz, ami a hátsó ajtókat kinyitja, és észrevétlenül tudja kiküldeni a kért adatokat.

Kikémleli automatikusan egy adatbázisba a fő adatokat (e-mail fiók adatai, facebook vagy akármilyen személyi azonosításra alkalmas dolgokat, keresési előzményeket (ezekben a google is tud segíteni).

Innentől meg automatikusan tudják, hogy hol kell keresni és a fix hátsóajtó pedig rendelkezésre áll mindig.

Btw az üzenetemet direkt ignorálod?

accocomp
accocomp
2015. febr. 19. 16:30
#20

Ezek alapján úgy tűnik, nem a gyárban fertőztek, hanem maleware-rel a célszemélyeket. A firmware a boot során képes lehet átmenetileg fertőzött vinyót mutatni (MBR, boot sector), amit később elrejt.

http://www.kaspersky.com/about/news/virus/2015/equation-group-the-crown-creator-of-cyber-espionage

https://securelist.com/blog/research/68750/equation-the-death-star-of-malware-galaxy/

Aztán ez nem tudom, hogy valós-e, de itt beszél rejtett tárról (covert storage): http://www.spiegel.de/media/media-35661.pdf (a securelist cikk kommentjei között találtam).

mcmike
mcmike
2015. febr. 19. 14:37
#19

Szvsz hatalmas (inkább bődületes) FAKE...

Árulja már el nekem valaki hogy hogyan próbál kapcsolatot teremteni a kémprogramunk a hálókártyával, amikor a HDD elektronikája közvetlenül csak a lemezvezérlővel tud kommunikálni? Ami egy SATA / SAS (vagy más csatolófelületű) vezérlő, ennek megfelelő szintű szűkített utasításkészlettel. Az "állítólagos" program el sem tud jutni az OS-ig, maximum file szinten tudna írkálni, de igazából azt sem mert a firmware nem képes file system-et értelmezni tudtommal, arra az OS hivatott. De még ha oda is rakna egy file-t, hogyan kényszeríti ki annak a futtatását azon az OS-en amihez el sem jut?

Igazából nagy mérete sem lehet, ezáltal a funkciói is nagyon szűkösek lehetnek (ha egyáltalán létezik és vannak :D), mert egy HDD FW nincs több 1-2MB-nál. Ennél nagyobb méret egyből szemet szúrna mindenkiben... Szerintem... ;)

Asagrim
Asagrim
2015. febr. 20. 9:52

A megoldás valahol középúton lesz, mert emlékezeteim szerint a kkrieger eléggé mocskosul terheli a processzort is (ami kissé feltűnő lenne), ráadásul teljesen más kategória program futtatása közben generáltatni a processzorral egy 3D környezetet, mint figyelemmel kísérni a fájlrendszer aktivitását.

dobko
dobko
2015. febr. 19. 13:10
#18

USA kihasználva a média hatalmát, mindig sikeresen beállítja az adott ellenséget hülyének, gonosznak, stb. Én pl most se tudom eldönteni, hogy USA vagy Oroszország az igazi baj az ukrán mizéria miatt, de vannak tippjeim. Itt ez az NSA, egy rém egyszerű mondattal hárítják magukról a felelősséget ha kell, mert "éljen a úeszé" vagy mert ők "hazafiak", bedobják a "terror" szót amit nagyrészt az USA generál, aztán el van intézve.

Engem meg visznek mindjárt a börtönbe, mert ugye demokrácia és szólásszabadság van 2015-ben.ˇˇ

ChoSimba
ChoSimba
2015. febr. 19. 9:56
#17

Akkor a legjobb megoldás az, ha kiköttetem az internetet, az okoz minden gondot :D

CyberPunk666
CyberPunk666
2015. febr. 19. 10:36

Találtak már vezetél nélküli modult elvileg vezetél néküli kommunikációval nem rendelkező eszközben.

Szóval használd csak tovább nyugodtan. Nem érdekli őket, hogy mire vered, ha nem vagy valami nagyon fontos pozícióban.

madcaptain
madcaptain
2015. febr. 19. 1:36
#16

Mar kezdem erteni miert nem mond semmit a Dell a Saagate vinyonak a hulye sivitas/kattogasara a notiban.

Minden smart teszt, feluletteszt szerint hibatlan, de sokszor par masodpercre kattog/magas hangon sivit. A Dell support meg az mondja ez ilyen. Pedig ha ez mondjuk flilmnezes kozben tortenik akkor szepen megakad a film masodpercekre.

tocsi
tocsi
2015. febr. 18. 19:43
#15

És mi van ha feltöltenek valamit a gépemre. És ez alapján másnap jön az FBI és visz Gvantanamora. Csak, hogy javítsák a statisztikát

atti2010
atti2010
2015. febr. 18. 20:02

Nincs Guantánamo, fejlesztések érdeklik őket elsősorban és szabadalmaztatják mielőtt a JOGOS FELHASZNÁLÓ, másodsorban a feltöltött NEM családi szexfilmet zsarolásra használják,terrorizmus vagy bármi amit annak akarnak nyilvánítani, ISTEN HOZOTT a 21 században ahol már a számtek guruk is félnek.

Törölt felhasználó
Törölt felhasználó
2015. febr. 18. 18:51
#14

Gondolom, ha megint lenne egy "Snowden" akkor kiderülne, hogy az így megszerzett anyagok közül is a pornó kapott kivizsgálási prioritást, második helyen pedig az esetleges jövőbeli szabványok, fejlesztések végeztek. Csak ezután jöttek Achmed adatai a sorban. Ez az egész terrorista dolog kezd a modern kor boszorkányává válni (igazából már régóta az) . Arra hivatkozva bármit megtehetnek.

Törölt felhasználó
Törölt felhasználó
2015. febr. 18. 17:26
#13

Elég nagy kémprogram a Facebook. Több ennél nem is kell.

atti2010
atti2010
2015. febr. 18. 17:31

Viszont ezzel csak olyan adatot szerzel meg aminek 0 hírértéke van, az meg az Amerikaiaknak sem túl kedvező , a francot nem érdekli kivel mikor szexelsz hogy kivel csevegsz és hol vásárolsz (erről a plázák számítógépei adnak 100% adatot), viszont olyan adatok hogy milyen innovatív dolgokat fejlesztesz már érdekli őket.

ChoSimba
ChoSimba
2015. febr. 18. 16:26
#12

Én csak azt nem értem, hogy a HDD FW-ében lévő kód hogy került futtatásra a host gépen ? Azt max a HDD processzora tudja futtatni a host gépé nem. Hacsak nem az eszközillesztő is meg van buherálva.

Ilyen alapon bármilyen EXE-t rakok a HDD-re, az le fog futni a hoston ??? Nem fog, az kívülről kell elindítani. De ha már kívül (a hoston) fut egy kémprogram, akkor már tök mindegy mi van a HDD-n.

Vagy esetleg valamilyen még nem dokumentált kiskapun keresztül fertőzi meg a host gépet. Mondjuk azon keresztül, amit az NSA épített a windowsba :)

Ez a FW inkább arra lehet inkább jó, hogy a HDD-n lévő adatokról másolatot lehessen csinálni úgy, hogy azt egy format vagy egyéb destruktív folyamat nem törli le. Így pl. rajtaütéseknél hiába törlik a HDD-t azok mégis megmaradnak a HDD-n az NSA számára.

CyberPunk666
CyberPunk666
2015. febr. 18. 17:48

Nincs jobb-rosszabb ebben az ügyben.

A gép az adatokat a bekapcsolásnál és menet közben is a HDD-ről veszi. A memóriába is onnan töltődnek be a dolgok.

Ha az adattárolót uralod, akkor az egész gépet, mert indításnál azt töltetsz be a firmwarrel a boot részből, amit csak akarsz. Akár indíthatsz más OS-t, vagy bármit. Mondjuk csinálsz egy custom loadert a windowsnak, és azt csinálsz vele, amit csak akarsz.

A delikvens meg semmit sem vesz észre belőle és a vírusírtók sem.

A hdd-vel uralod a RAM-ot, a rammal pedig a futó programokat (az OS-t is beleértve).

Innentől kezdve az eszközök drivereit, mindent irányíthatsz, mert tetszőleges kódot tudsz futtatni.

tetszőleges kód futtatása -> mindent meg tudsz csinálni, amit fizikailag lehetséges megcsináltatni a géppel.

FaL
FaL
2015. febr. 18. 16:08
#11

erre a cikkre átlagemberként (értsd: nem politikus, nem katonai vezető, nem terrorista, stb) csak egy reakcióm van: NA ÉS?!?

Ha Uncle Sam-et az érdekli, hogy mi a lecsó receptem titkos alapanyaga, vagy milyen pornót nézek, vagy mit írtam édesanyámnak e-mailben... hát rajta! Az én részemről abszolút nem zavar ha valami szerencsétlen irodai patkánynak Amerikában az a munkája, hogy ilyen dolgokat nyálazzon át nap mint nap. Sőt, még inkább támogatom is, ha ezzel csak EGY terrortámadást is meg lehet előzni, vagy csökkenteni az áldozatok számát. Azt meg végképp nehezen tudom elképzelni, hogy John Doe azzal szórakozna Amerikából, hogy Kalányos Kevinkosztner pécéjét indítgatja újra, vagy formázgatja le a HDD-t, viccből, mert csak úgy!

Pandion
Pandion
2015. febr. 18. 16:26

Igen, nekem is tele van a hócipőm azzal, hogy ezzel a terror veszély dumával mindent megtehetnek, van aki meg még örül is neki. Az én gépembe ne kutakodjon egy majom se, nem mintha lenne takargatni valóm, de az alsónadrágomban sincs semmi szégyellni való, mégsem járok meztelenül...

Shinjiii
Shinjiii
2015. febr. 18. 16:03
#10

Kajafun

Amit szabad Jupiternek, nem szabad a kisökörnek, menj csak vissza a ketrecedbe hajtani a mókuskereket, arra való vagy te is, én is, és a többi kis ember is, míg ezek a gecik vígan lesik a 'fal mögül", mikor hugyozol, és töltesz le torrenten például. Elég undorító világ ez, bár születtem volna egy-két generációval korábban... Úgy leszámítva a világháborút. :D

Kajafun
Kajafun
2015. febr. 18. 15:23
#9

Most hogy ez kiderült, semmi pereskedés, csak simán megtehetik, csak mert NSA???

Valaki lebombázhatná már amerikát végre...

atti2010
atti2010
2015. febr. 18. 15:25

A "DEMOKRÁCIA" bástyáját lebombázni, terrorista!

tamaspolgari
tamaspolgari
2015. febr. 18. 15:22
#8

formázás nem segít rajta, bármilyen szinten is csinálod, mivel az nem fog hozzányúlni az eszköz firmwarét tároló rom chiphez. szoftveres fw csere esetleg segíthet rajta, de szerintem az ellen is van belerakva valami védelem, amivel átveri az azt végrehajtó segédprogramot. ki lehet cserélni a rom chipet, és egy másikat feltölteni egy tiszta firmmel, valamint egy nem windozeos géppel megformázni, de nem igazán éri meg a vele járó vesződséget.

Steadywarp
Steadywarp
2015. febr. 18. 14:41
#7

80 Gb-ből miért csak 76 használható? Hát ezért xD

gajdarcsaba
gajdarcsaba
2015. febr. 22. 13:34

LOL! A hőskorban nem volt ilyen probléma, a GB az 1024 többszöröse volt.

Csak az emberi hülyeség határtalan :D

Pandion
Pandion
2015. febr. 18. 13:19
#6

Ami viszont még felmerült bennem és sehol nem térnek ki rá, hogy mi van az SSD-kkel? Azokra is rámegy?

Zotya84
Zotya84
2015. febr. 18. 12:31
#5

" A fertőzést annak kifinomultsága miatt természetesen szinte lehetetlen felfedezni, jellegéből adódóan pedig eltávolítására sincs mód."

Szerintem ez így nem igaz. Csak kell hozzá egy gyári FW-frissítés a HDD-n. Az meg úgy is DOS alól megy a mai napig, így simán irtható.

atti2010
atti2010
2015. febr. 18. 18:58

Túl sokat foglalkozol velem mindezt azért mert meg mertem írni hogy a Fermi kiadásakor nem érdekelt ennyire a VGA fogyasztás vagy egyéb gondod van, lekopni rólam, látom az adattaroláshoz sem értesz de sebaj.

atti2010
atti2010
2015. febr. 18. 12:28
#4

Szép kis USA "SZABADSÁGNAK" nevezett bohózat, ha velük művelnék ezt már Obama a 10 -ik rakétát izzítaná, utolsó hazug képmutató nemzet.

Stormrage

Miért Irakba hátulról mentek, ez csak 1 példa volt, kereshetek még legalább 5 találok.?

Stormrage
Stormrage
2015. febr. 18. 12:24
#3

az oroszok frontalisan tamadnak es szereznek meg orszagokat, az amerikaiak sunyi modon hatulrol,..

heviztksz
heviztksz
2015. febr. 18. 11:34
#1

"A Seagate és a WD tájföldi és kínai üzemeiben" -> tájföldnek Alsómucsaröcsöge és környéke számít. A merevelemezeket Thaiföldön gyártják...

CyberPunk666
CyberPunk666
2015. febr. 18. 12:04

[off]De ő nem thaiföldit írt, hanem Thaiföldönt...

fail?[/off]

Vissza az oldal tetejére