




A Kaspersky Lab biztonságtechnikai szakemberei egy elég kellemetlen eseményről tettek említést a minap: az ASUS Live Update Utility nevű segédprogramot, amely segít a szoftverek automatikus frissítésében, támadás érte. Az egyelőre ismeretlen hackerek a kutatók szerint legalább egymillió rendszert fertőztek meg az alkalmazás módosított, kártékony kóddal ellátott változatával, de igazából csak 600 specifikus MAC címet vettek célba. A 600 egyedi azonosító hasheit az alkalmazás különböző verzióiba ültették, az azonban nem derült ki, miért pont 600 célpontot választottak, illetve az sem, pontosan milyen célpontokról van szó.
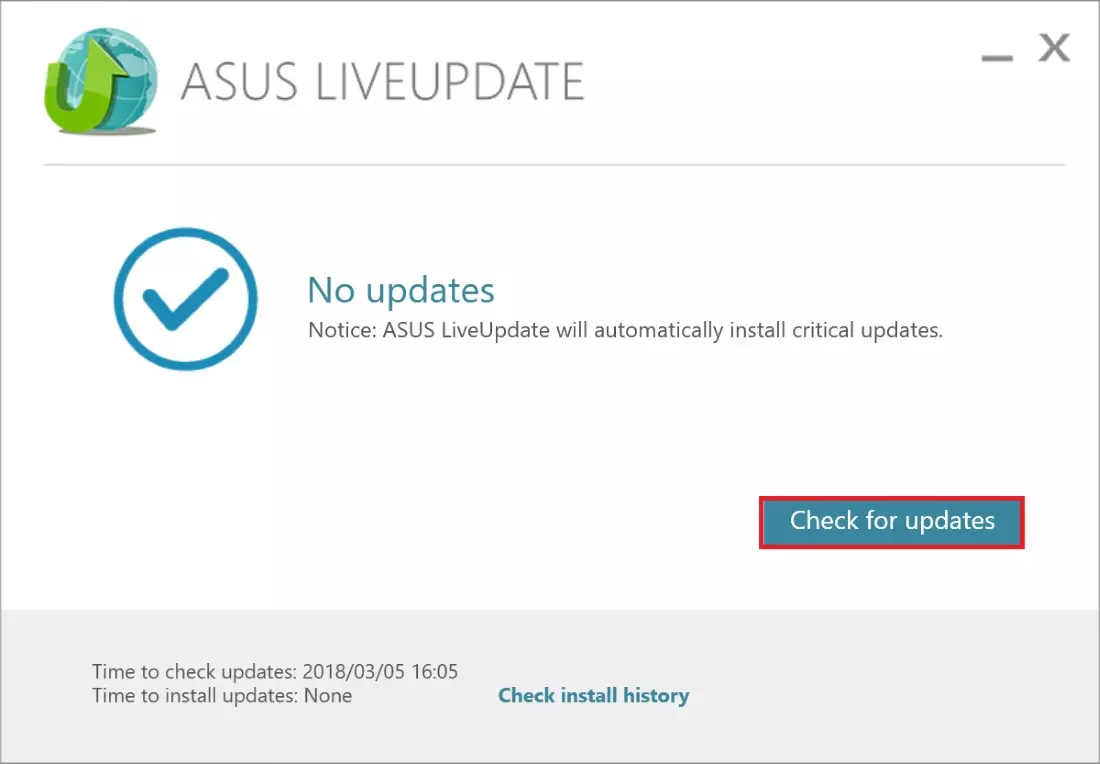
A biztonságtechnikai kutatók szerint a hackerek módosították az ASUS Live Update Utility kódját, hozzáadtak egy hátsóajtót az alkalmazáshoz, majd ellátták a szükséges aláírással és feltöltötték az ASUS szerverére, ahonnan rengeteg felhasználóhoz eljutott. A fertőzött fájl egyébként pontosan ugyanakkora méretű volt, mint a hivatalos, malware-mentes változat. Hasonló támadásról egyébként már korábban is hallhattunk, amikor a CCLeaner esett a hackerek áldozatául.
A Kaspersky szerint a fertőzött alkalmazást nagyon nehéz volt érzékelni, de a vizsgálataik során azt állapították meg, hogy 57 000 Kaspersky előfizető eszközein volt aktív a malware, a ténylegesen fertőzött rendszerek száma egymillió körül lehetett. Az érintett eszközök között alaplapok, noteszgépek, ASUS gyártmányú asztali számítógépek egyaránt jelen vannak, sőt, a források szerint az okostelefonok és az IoT eszközök sem úszták meg.
A kutatók 2019 januárjában vették észre a fertőzést, amikor egy új technológiát implementáltak, hogy a beszállítói láncot ellenőrizhessék, január végén pedig szóltak is az ASUS illetékeseinek, majd februárban egy szakember személyesen is felkereste a vállalatot. A Kaspersky Lab szerint az ASUS azóta nem igazán válaszol és a vásárlóit sem értesítette az incidensről. Az Operation ShadowHammer névre keresztelt támadással kapcsolatban később, április 8-án, a SAS 2019 konferencia alkalmával oszt meg részleteket a vállalat.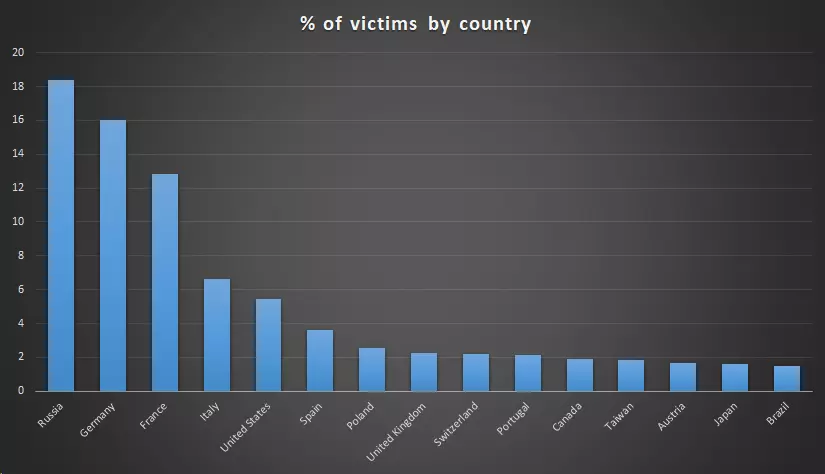
Ugyan a fenti már önmagában is komoly probléma, de a Kaspersky Lab kutatói azt állítják, további három gyártó szoftverét is hasonló támadás érte az elmúlt időszakban, ám ezeket a gyártókat egyelőre nem akarják megnevezni, valamint azt sem árulják el, hogyan reagáltak az értesítésekre.
Nincs kizárva, hogy a „kármentés” még folyamatban van, így a Kaspersky Lab szakemberei időt szeretnének adni az érintetteknek, hogy megtehessék a szükséges lépéseket.