




A Google Threat Intelligence Group egy érdekes jelenségre hívta fel a figyelmet, ami egy korábbi WinRAR sebezhetőség köré épül: kínai és orosz kiberbűnözők aktívan támadják a WinRAR sérülékenységét, amit még 2025 júliusában egy frissítés keretén belül javítottak a fejlesztők, és most már nemcsak ukrán célpontok ellen vetik be, hanem szélesebb körben is.
A CVE-2025-8088-as bejegyzés alatt futó sebezhetőségen keresztül a támadók különböző kritikusan fontos könyvtárakba tudnak észrevétlenül kártékony kódokat tartalmazó fájlokat helyezni, például akár a Windows Startup könyvtárba is, ahonnan a rendszer újraindítását vagy újbóli indítását követően is elindulhat a kártékony kód, ezzel folyamatosan aktív hátsó ajtó nyitható. A Google Threat Intelligence Group szakemberei szerint ezt a sebezhetőséget a WinRAR 7.13-as kiadása óta már bezárták, viszont a WinRAR használók a jelek szerint nem igazán foglalkoznak a szoftver frissítésével, ami veszélybe sodorhatja őket.
A sebezhető WinRAR verzióknál a kiberbűnözők egy gondosan megtervezett támadás keretén belül olyan tömörített állományokat juttatnak el a célpontokhoz, amelyek rejtett rakománnyal rendelkeznek: ha a felhasználó megnyitja az állományt, a kártékony kód egy kritikusan fontos könyvtárba kerülhet, hála a sebezhetőségnek, amelyen keresztül leggyakrabban a Windows Startup könyvtárat veszik célba. Ez a választás kézenfekvő, hiszen az ide helyezett futtatható fájlok a rendszer indításakor lefuthatnak, ezáltal a kártékony kód jelenléte folyamatosan biztosíthat – míg a felhasználó észre nem veszi a turpisságot.
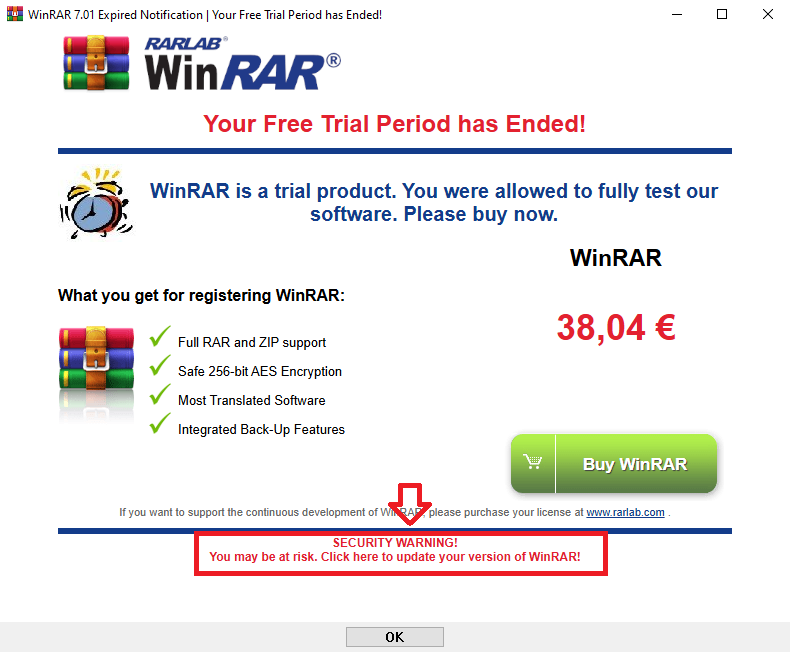
A WinRAR még manapság is meglehetősen népszerű, hiszen segítségével kompakt, helytakarékos állományok hozhatóak létre, amelyek ráadásul jelszó alapú védelemmel, illetve adattitkosítással is elláthatóak. A tömörített fájlok ideálisak le- és feltöltések esetén, de akkor is, ha helytakarékosabban szeretnénk őket hordozni. A WinRAR alapvetően 40 napos próbaverzióban érhető el, ezt követően regisztrálni kell, amire a szoftver később minden indításkor figyelmezteti a felhasználót, de ha a figyelmeztető ablakot bezárja, használhatja tovább az alkalmazást, még ha ezt követően jogilag nem is szabadna.
A szoftver fejlesztését végző RARLAB az említett értesítő ablak alján egy biztonsági figyelmeztetést is elhelyezett, ami felhívja a figyelmet a biztonsági veszélyre és a szoftver frissítésének szükségességére, de mivel az ablakot a többség rutinból bezárja, így sokan nem is veszik észre az alján lévő sorokat. Részben ez lehet az oka annak, hogy a tavaly július óta rendelkezésre álló javítást sokan még mindig nem telepítették – ők most már veszélyben lehetnek.
A beszámolók szerint mind az átlagfelhasználók, mind pedig az üzleti felhasználók bekerülhetnek a támadók célkeresztjébe: eddig Indonéziából, Latin-Amerikából, illetve Brazíliából érkeztek hírek konkrét támadásokról, de az érintettség ennél sokkal szélesebb körű is lehet.
Aki 7.13-as verziószám előtti WinRAR kiadást használ, azonnal frissítse a szoftvert, a legújabb verzió, ami a 7.13-as verziószámot viseli, innen szerezhető be.