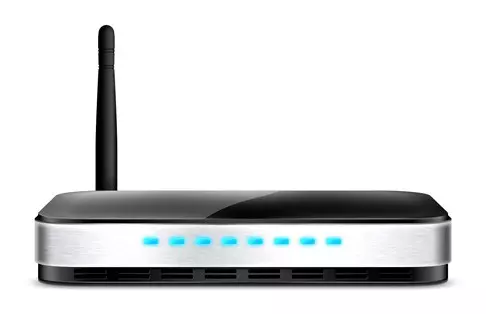

JÖHETNEK A NYÍLT FORRÁSKÓDÚ SZOFTVERT FUTTATÓ ROUTEREK?

A kutatók szeretnék, ha az FCC nyomást gyakorolna a gyártókra, hogy termékeikhez készítsenek nyílt szoftvert, hisz ezzel jelentősen növelhető lenne a biztonság.
Víg Ferenc (J.o.k.e.r)
2015. okt. 19. 10:01
Jöhetnek a nyílt forráskódú szoftvert futtató routerek?

Amit mindenki ismer, az összességében biztonságosabb lehet – gyakorlatilag ez a legfőbb mozgatórugója annak az amerikai kezdeményezésnek, amely mögött több, a kiberbiztonság terén tevékenykedő szakember is áll, és amelynek az a célja, hogy biztonságosabbá váljanak a routerek.

A több, mint 260 szakembert tömörítő szervezet, ami a Bufferbloat nevet viseli, nemrégiben a kormányzatnál is elkezdett lobbizni annak érdekében, hogy a kezdeményezést siker koronázhassa. A szakemberek a Szövetségi Távközlési Hivatal (FCC - Fedaral Communications Commission) segítségével szeretnék elérni, hogy a routerek gyártói tegyék elérhetővé eszközeik szoftverének forráskódját, méghozzá módosítható, újra megépíthető formátumban, online elérhetőséggel, olyan licenc-megállapodás keretén belül, ami lehetőséget ad a szoftver Amerikai Egyesült Államok területén belüli használatra.
Galéria megnyitása

A lépés a szakemberek szerint azért fontos, mert a zárt szoftvert használó rendszerek nagyobb biztonságtechnikai kockázatot rejtenek, így kiszolgáltatottabbá teszik a felhasználókat az interneten keresztül érkező támadásokkal szemben, mint egy nyílt rendszer. Amennyiben a fenti kérésnek megfelelően elérhetővé válna egy, a szakemberek számára elemezhető router szoftver, úgy a fejlesztők és a biztonságtechnikai szakemberek együttes erőkkel hatékonyabban harcolhatnának a biztonsági résekkel szemben, így nem kéne a router gyártójára várni, hogy elkészítse az adott sérülékenységet befoltozó tapaszt. Hogy a kérésre hogyan reagálnak majd a gyártók? Ez egyelőre jó kérdés – aligha fognak örülni.

A Bufferbloat társalapítója, Dave Taht kiemelte, a routergyártók sokszor követik el azt a hibát, hogy eleve olyan szoftverrel szállítják termékeiket, ami sérülékeny az ismert támadási módszerekkel szemben, így vásárlóikat komoly veszélynek teszik ki attól a pillanattól kezdve, ahogy a felhasználók internetre csatlakoztatják és beüzemelik az eszközt.

Az egyelőre kérdéses, hogy a kezdeményezés sikerrel jár-e, illetve ha igen, akkor ez globális szinten milyen eredményeket hoz majd rövidebb és hosszabb távon. Az azért ettől függetlenül is aggasztó, hogy sokan eleve nem foglalkoznak a firmware frissítésének fontosságával: ők többnyire úgy, azzal a szoftverrel használják az adott eszközt, ahogy vásárlás után beüzemelték. Első lépésként ezzel a helyzettel kell kezdeni valamit, csak úgy lehet értelme az ötletnek.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

9 hozzászólás

A komment írásához előbb jelentkezz be!
Törölt felhasználó
Törölt felhasználó
2015. okt. 22. 7:18
#7

Nem pont az FCC akarta a routerek firmware-ének minden módosítását betiltani és kötelezni a gyártókat, hogy hardveresen is zárják le a routert? A nyílt forrású firmware amellett semmit nem érne.

Egyébként inkább az OpenWRT-t kéne támogatni és lobbizni, hogy a gyártók is kezdjék el saját firmware-ek helyett azt használni.

Na meg ha már szóba jött a felhasználó nemtörődömsége, akkor az sem ártana, ha a router maga nézné meg van-e frissítés, ha van jelezné a felhasználónak, illetve ezt nem lehetne kikapcsolni se, elvégre kritikus eszközről beszélünk.

vanRobert
vanRobert
2015. okt. 21. 10:46
#6

"...a routergyártók sokszor követik el azt a hibát, hogy eleve olyan szoftverrel szállítják termékeiket, ami sérülékeny az ismert támadási módszerekkel szemben..."

Vagyis: a routergyártók szarnak arra, hogy amerikai nemzetbiztonsági nyomásra hátsó kapukat helyezzenek el a FW-ben.

hunluki
hunluki
2015. okt. 20. 10:12
#5

+1 az openWRT-re. TP-Link routerem gyári fw-el kicsit komolyabb terhelés alatt hajlamos volt elhalni, eszközöket eldobálni, furán viselkedni. Amióta openWRT van rajta azóta semmi ilyen problémát nem észlelek. És még nyílt is :)

atti2010
atti2010
2015. okt. 20. 8:12
#4

Miért biztonságosabb egy nyílt forráskódú szoftver?

5hR3kY
5hR3kY
2015. okt. 20. 9:30

Mert akkor nem csak egy cég fejleszti a routerek szoftverét vagy 50 alkalmazottal, hanem az egész világ látja a forráskódot, és ha találnak egy biztonsági rést vagy hibát, akkor azt pár napon belül tudják orvosolni, és nem kell akár hónapokat várni a frissítésre. ;)

Kajafun
Kajafun
2015. okt. 20. 8:08
#3

Mind a 260 naplopó nekiállhat routert készíteni és nyílt szoftvert írni rá. Utána majd meglátjuk kiét viszik jobban. Nehogy már ők mondják meg a gyártóknak hogy hogy csinálják.

bighlo
bighlo
2015. okt. 19. 20:58
#2

Open wrt évek óta létezik és megy kifogástalanul. akinek erre van igénye vegyen olyan eszközt amit támogat.

ezzel együtt nem tudnék elképzelni egy nyílt cisco-t :) nekik rengeteg szabadalmuk bukna így el...

Azrael
Azrael
2015. okt. 20. 13:39

A nyílt forráskód és a szabadalmak nem zárják ki egymást. Az egyetlen jelentősebb licenc ami a korlátozza a szabadalmaztathatóságot az a GPLv3.

gargantu
gargantu
2015. okt. 19. 12:36
#1

"Első lépésként ezzel a helyzettel kell kezdeni valamit, csak úgy lehet értelme az ötletnek."

Például úgy, hogy ebben maga az eszköz is aktívan résztvesz, amihez hozzájárulhat az, ha nyilt szoftvert futtat. 100%-ban problémamentes megoldás persze erre sincs.

Vissza az oldal tetejére