




Az Apple nagyon sokat ad a biztonságra, a vállalat kiemelten ügyel arra, hogy a felhasználók adatai biztonságban legyenek. Az elmúlt években voltak is abból komolyabb feszültséghez vezető esetek, amikor a cupertinói alakulat nem volt hajlandó segíteni a hatóságoknak különböző bűnözők mobiljainak a feltörésében. Most viszont úgy tűnik, hogy hackerek megtalálták a rést az áttörhetetlennek tűnő pajzson, és ez ellen az Apple semmit nem tehet.
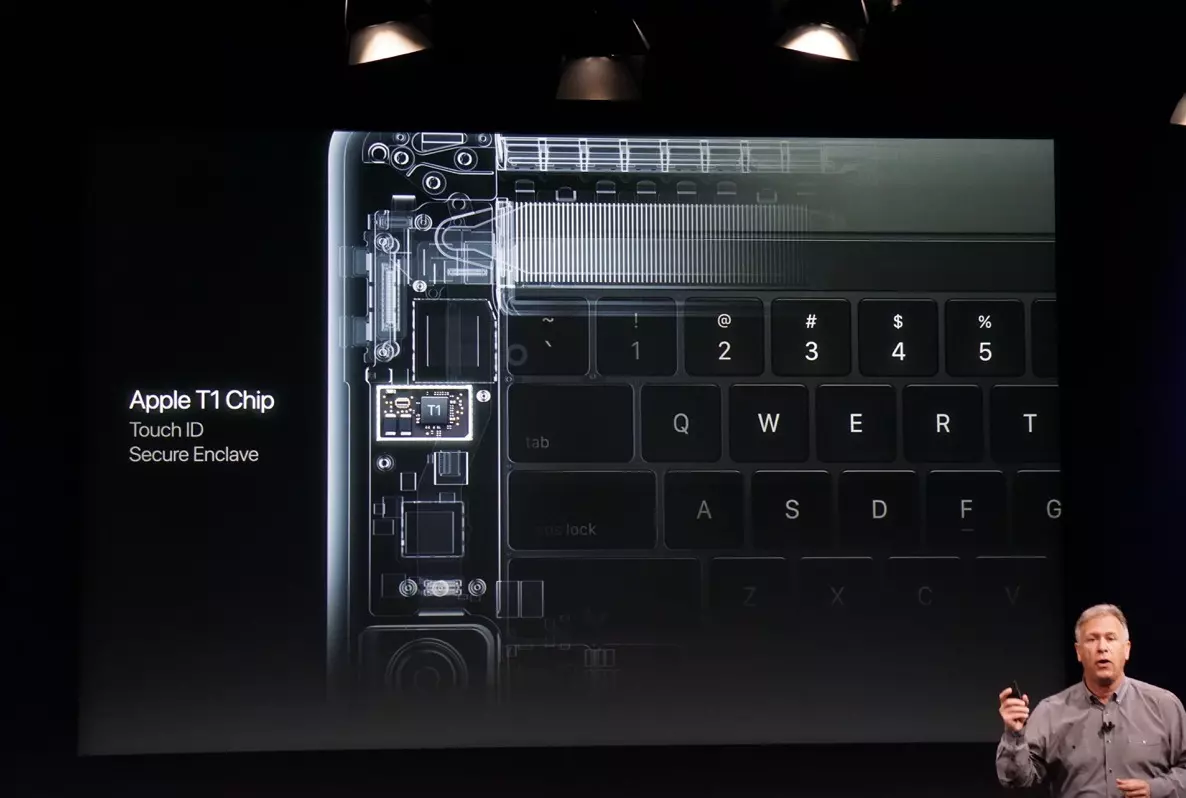
Nagy dicsőséget jelentett az Apple számára, amikor bevezette a Secure Enclave chipet. Ez egy olyan segédprocesszor, ami nagyon kicsi, de elképesztően magas szintű titkosítással szolgál véletlenszerű privát kulcsok használata révén, és ez felel minden érzékeny felhasználói adatnak a kezeléséért az eszközökben. Tartalmazza a jelszavakat, a bankkártya azonosítókat, melyeket az Apple Pay használ, és a biometrikus adatokat (Touch ID, Face ID) is ez rögzíti. Évek óta használja az Apple a hardveres titkosításról gondoskodó fejlesztést, és a cég számos eszközébe integrálta az elmúlt időszakban.
Mely Apple készülékekben van benne a Secure Enclave? Ez az egység meglehetősen sok készüléket érint, már egészen hosszú ideje. Az egység megtalálható az iPhone 5s-től kezdve minden okostelefonban, az ötödik iPadtől minden táblagépben, így az összes iPad Airben, az iPad Prókban, és az iPad minik közül is csak a legelső a kivétel.
A Mac számítógépek is érintettek, amelyek T1 vagy T2 chippel ellátottak, az Apple TV is megkapja ezt a negyedik generáció óta, minden Apple Watch szériában is jelen van, és még a HomePod is tartalmazza a Secure Enclave biztonsági segédprocesszort.
Hackerektől származó információ szerint potenciális veszélynek van kitéve nagyon sok olyan Apple termék, ami rendelkezik Secure Enclave társprocesszorral, de fontos, hogy nem minden eszköz érintett szerencsére. Jelen állás szerint azoknál a készülékeknél szerezhetnek a javíthatatlan sérülékenység révén hozzáférést a készülékeken tárolt adatokhoz illetéktelenek, amelyek az Apple A7 és Apple A11 Bionic közötti rendszerchipekkel vannak szerelve, és az iOS-t futtatja.
Ez azt jelenti, hogy mobilos szempontból az iPhone X az utolsó modell, ami potenciális veszélynek van kitéve, a tabletek körében viszont például még az olcsó iPad 2019-ből érintett lehet, mert az Apple A10-ez használja. Az aktuális kínálatnak már egyetlen tagja sem tartalmazza a sebezhetőséget, de több százmillió olyan eszköz van még használatban, ami igen.
A kínai Pangu Team elmondása alapján képesek feltörni a hiba révén a véletlenszerűen megválasztott privát kulcsot, ami megnyithatja az utat a Secure Enclave által védett adatok irányába. És mivel a hackerek elmondása alapján az Apple-nek semmi esélyes sincsen a rést javítani, így ez minden bizonnyal hardveres szinten található.

Arról konkrétumokat már nem árult el a Pangu Team, hogy valóban meg tudják-e szerezni azokat az adatokat, amiket az Apple ezzel a lapkával véd, és ez sem derült ki, hogy milyen módon tudják elérni, hogy feltörjék a biztonsági társprocesszort. Szinte biztosan fizikai hozzáférést kell ehhez szerezni az adott eszközhöz, szóval attól nem kell tartani, hogy milliók adatait lophatják el távolról a sérülékenységet kihasználva. És, akiknek Apple A12 vagy újabb rendszerchippel szerelt készülékük van, egyáltalán nem kell ettől tartaniuk.
Végül érdekességként megemlíthetjük, hogy az Apple esetében az elmúlt egy évben ez már a második javíthatatlan biztonsági rés. A checkm8 néven elhíresült törés tavaly ősszel került nyilvánosságra, és ugyanúgy az iPhone X-ig bezárólag használható ki, mint a mostani sérülékenység.