




Internetes ismerősi körömben sajnos időnként felmerül az a kérdés, hogy mit kell csinálni akkor, ha valaki ellopta az illető Steam fiókját és így nem fér többé hozzá. Ilyenkor a válaszom természetesen az, hogy minél hamarabb írni kell az ügyfélszolgálatnak, hogy állítsák vissza a fiókot.
Kétségtelen, hogy általában a felhasználó a hibás, hogy ilyesmi történik vele, hiszen sokan rákattintanak ismeretlen linkekre például ingyen skinek igéretéért vagy töltenek le játékot illegálisan „tisztának” nevezett weboldalakról. Mivel egy viszonylag gyakori problémáról van szó, nem elképzelhetetlen, hogy az adatlopásokért a Kaspersky által felfedezett új és olcsó kártevő, a BloodyStealer a felelős.
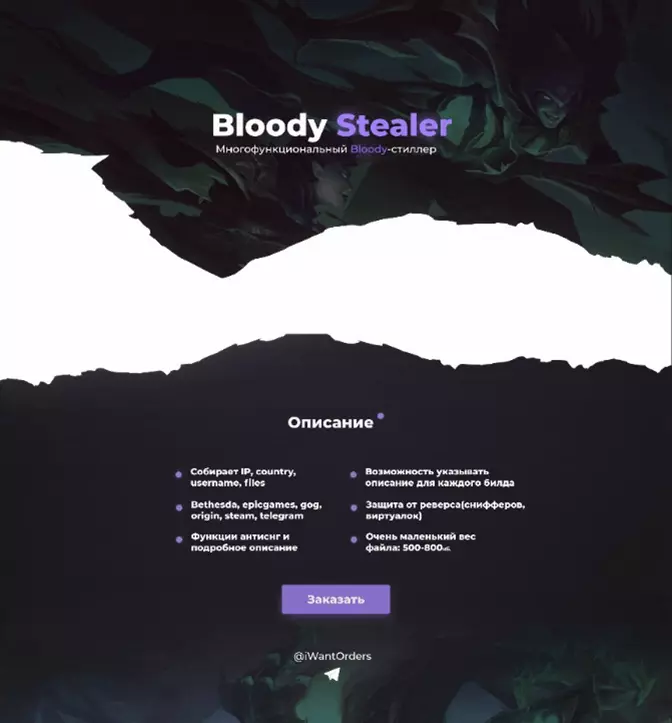
A BloodyStealer segítségével szinte bármilyen adatot ellophat a gazdája szinte bárkitől. Ez a trójai program könnyedén képes cookie-, jelszó-, űrlap- és bankkártya-adatokat begyűjteni és kinyerni a böngészőkből, képernyőfotókból, a naplómemóriából és a különféle alkalmazások munkameneteiből.
Ráadásul a megvásárlása is olcsó, hiszen aki szeretné ezt használni, elég 10 dollárt fizetnie érte egy hónapra, vagy 40 dollárt az örök érvényű licencért. Magyarul aki megveszi a programot, az csak egy link megosztásával szinte bármilyen adatot begyűjthet a felhasználóktól, anélkül, hogy tudnának róla.
A program különböző trükköket alkalmaz, hogy észrevétlen maradjon, ezért nagyon sokáig tevékenykedhet az áldozatok gépén.
„Annak ellenére, hogy a kiberbűnözőknek számtalan lehetőség áll a rendelkezésükre a majdan a támadási láncukban használandó adatlopó programok vásárlására vagy kölcsönzésére, a BloodyStealer igen komoly figyelmet keltett a felhasználók körében az egyik földalatti fórumon. Ennek az adatlopó programnak van néhány érdekes képessége, például az, hogy ki tudja nyerni a böngészőben használt jelszavakat, a cookie-kat és a környezeti információkat. A fejlesztők emellett olyan képességekkel is bővítették a kártevő arzenálját, mint például az online játékplatformokhoz kapcsolódó adatok begyűjtése. Ezeket az adatokat aztán el lehet adni az online játékfiókokhoz való hozzáférés árusítására szakosodott földalatti platformokon vagy Telegram csatornákon” – fejtette ki Tóth Árpád, a Kaspersky magyarországi igazgatója.
„Nyilvánvaló, hogy a kiberbűnözők vadásznak a játékfiókokra, ezért aztán, ha békében akarunk játszani, és nem akarunk aggódni amiatt, hogy eltűnik a játékon belüli pénzünk vagy a fiókunk, akkor mindenképpen védjük a fiókot kéttényezős hitelesítéssel, és használjunk megbízható biztonsági megoldást az eszközeink védelméhez.”
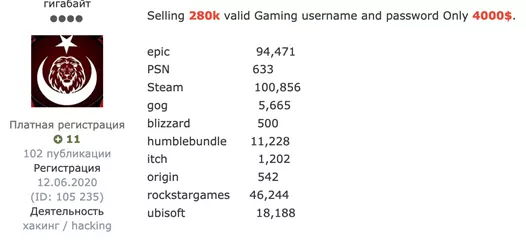
A Kaspersky szerint el lehet elkerülni ezt a hatékony adatlopó programot, ha nem kattintunk külső oldalakra mutató hivatkozásokra a játékchatben, és alaposan ellenőrizzük minden olyan forrás címét, amely a felhasználónév és a jelszó megadására kér minket, hiszen lehet, hogy az oldal hamis. Emellett persze használjunk erős, megbízható biztonsági megoldást, különösen olyat, amelyik nem lassítja le a gépet játék közben.