




Az elmúlt hetekben fura adathalász akciót indítottak iráni hackerek, amelynek keretén belül amerikai kormányzati tisztségviselőket, újságírókat és aktivistákat vettek célba. A támadás az említettek GMail és Yahoo Mail felhasználói fiókjai ellen irányult – még a kétlépcsős hitelesítést is sikerült kijátszaniuk a támadóknak, ehhez pedig elég volt némi kreativitás is. Valamint az, hogy a célszemélyek nem voltak elég gyanakvóak...
Hamis oldalakkal a kétlépcsős hitelesítés ellen
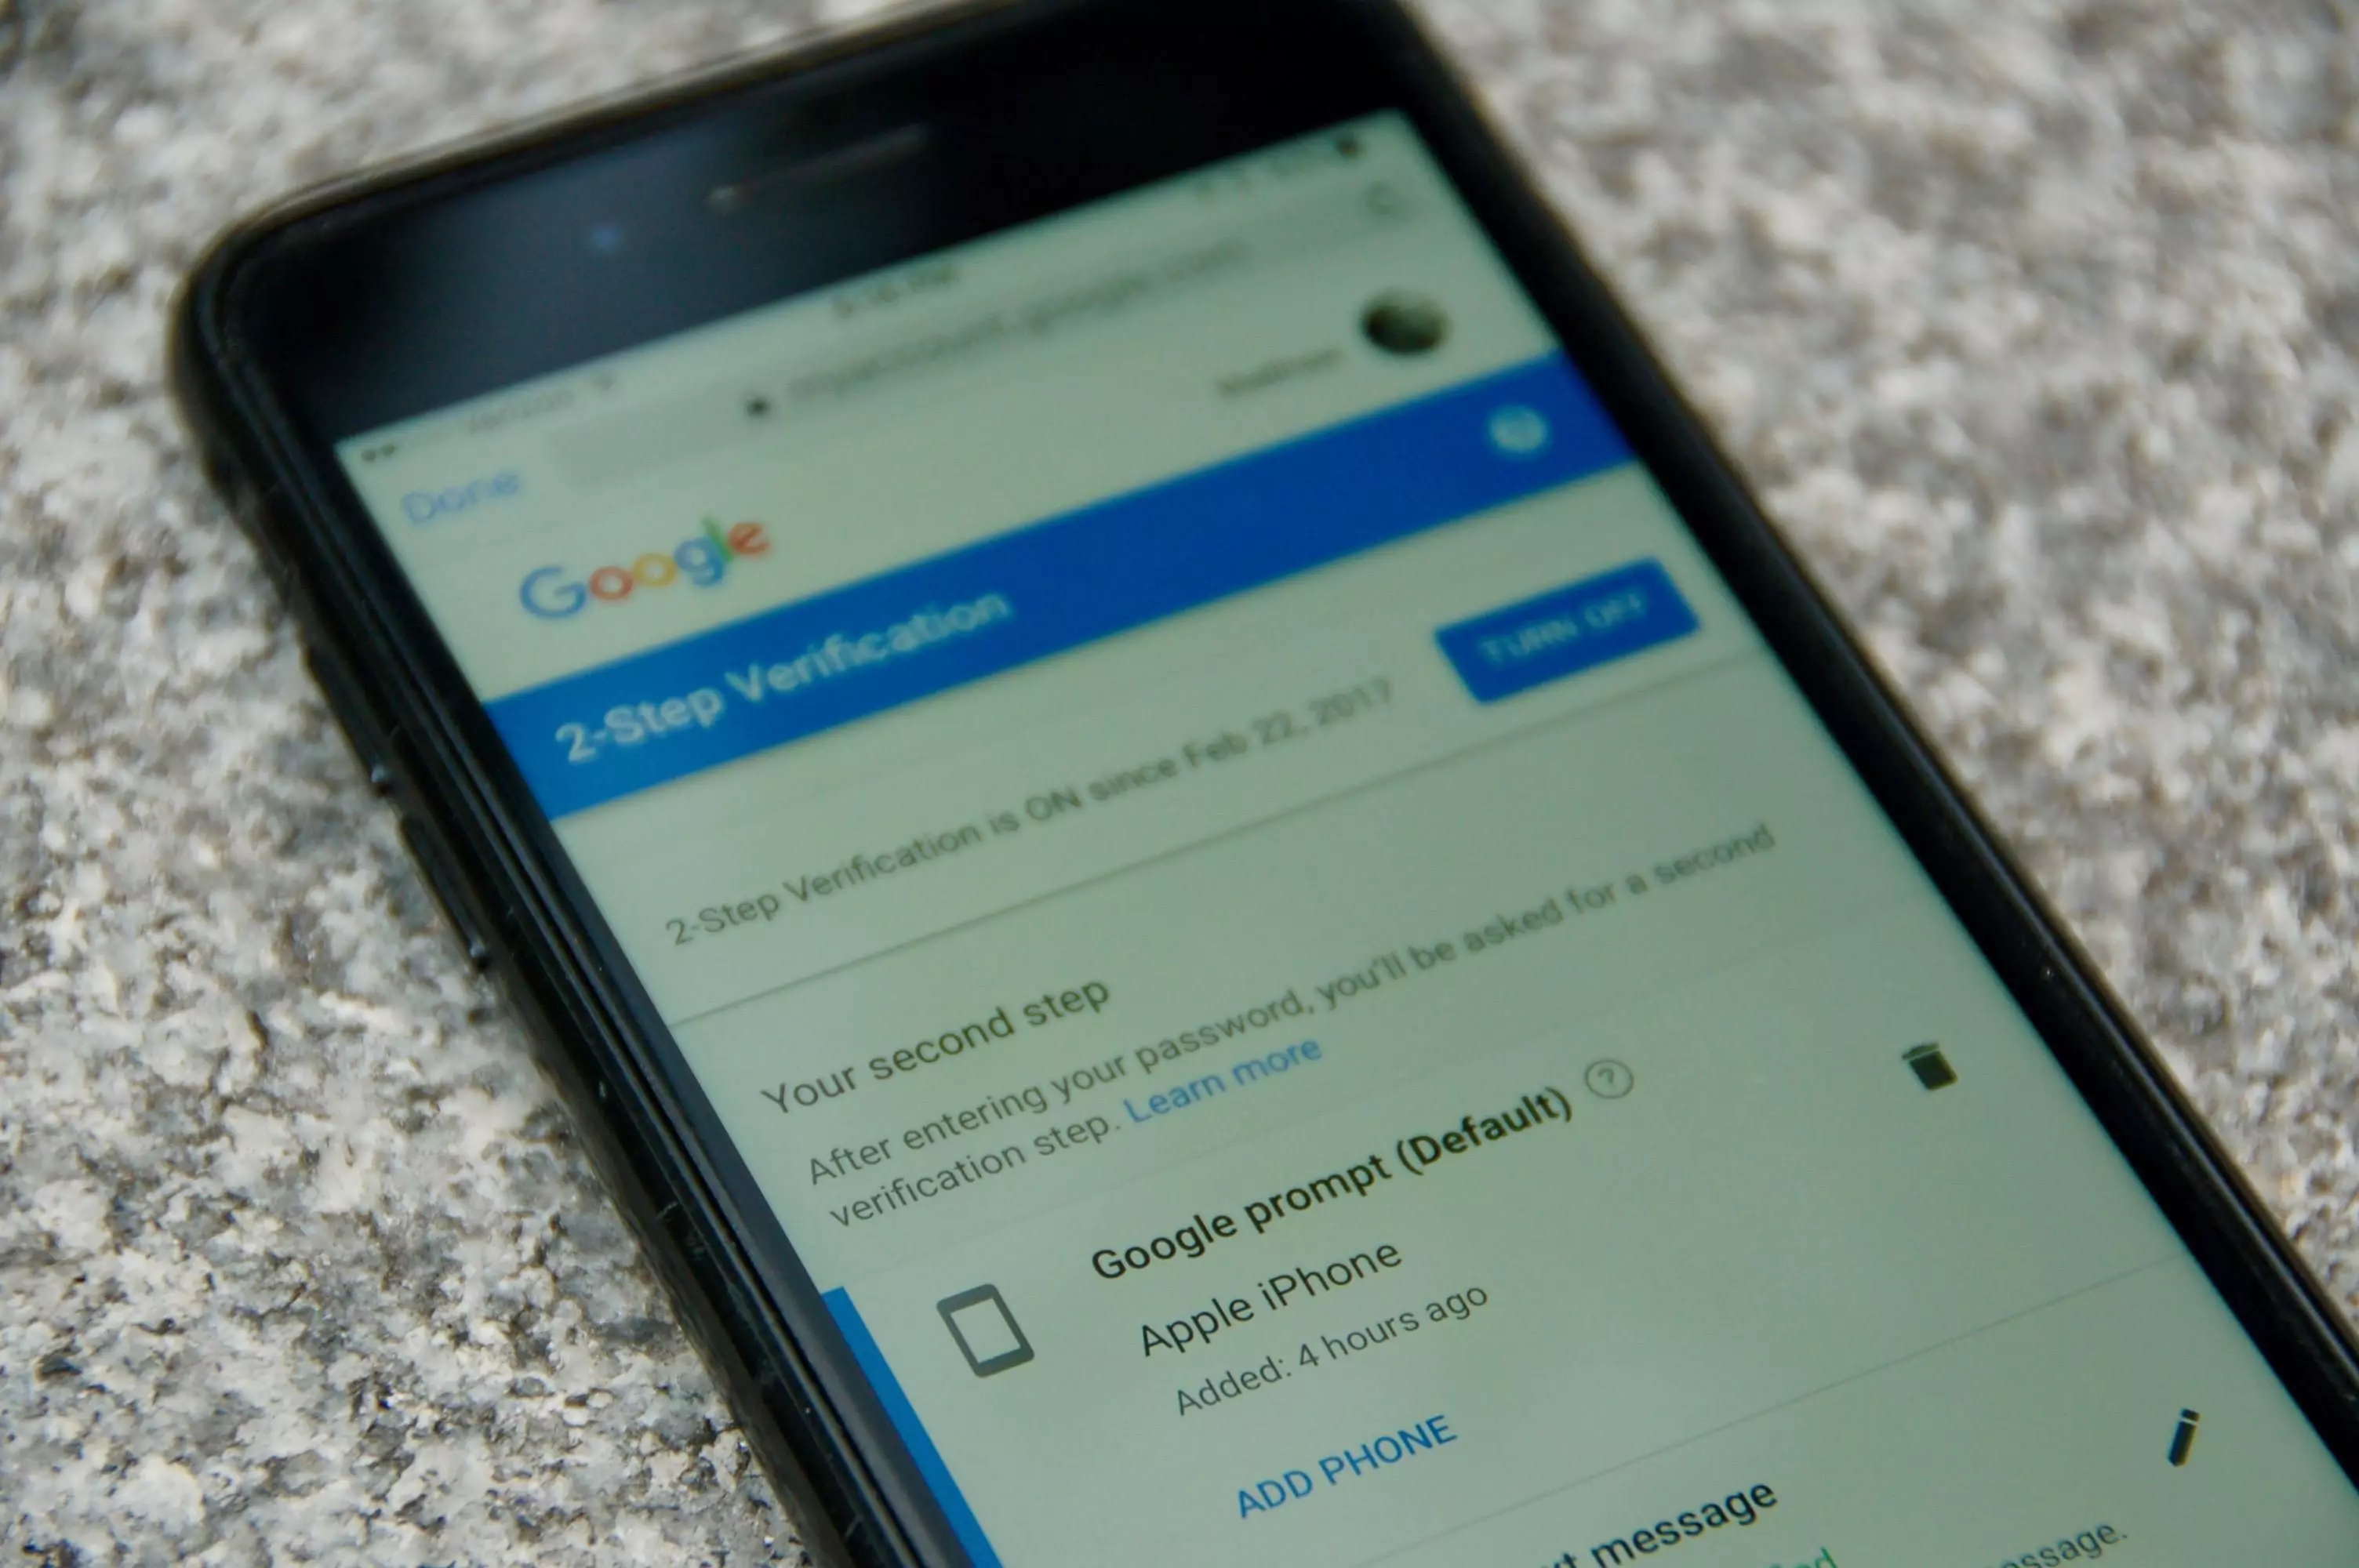
Ebben az esetben a kétlépcsős hitelesítés kevésbé biztonságos változatát, az SMS alapú megoldást vették célba, amelynek lényege, hogy a felhasználói jelszó megadása után egy egyszer használatos kódot küld a rendszer a regisztrált mobilra. A támadás alapját adathalász levelek képezték, amelyek rejtett beágyazott képet is tartalmaznak – erre azért volt szükség, hogy a támadók azonnal értesüljenek arról, ha a címzett megnyitotta a levelet. A levelek linkjei hamis GMail vagy Yahoo Mail oldalakra vezettek, ahol az áldozatok gyanútlanul beírták felhasználónevüket és jelszavukat, ezzel párhuzamosan azonban a támadók – vagy az általuk készített szkriptek – is működésbe léptek, és a megszerzett adatokat rögtön begépelték a valódi e-mail szolgáltatások megfelelő mezőibe. Mikor ez megtörtént, a célszemély megkapta az SMS alapú hitelesítő kódot, amit szintén a hamisított oldalon írt be, ez így a támadókhoz jutott, akik innentől hozzá is fértek a megcélozott fiókhoz.
A támadások esetében a GMailt érintő kamuoldalak a sites.google.com oldalon kaptak helyet, az adathalász e-mailek pedig a notifications.mailservices@gmail.com címről érkeztek, hogy az esetleges felhasználói gyanakvást még hatékonyabban elaltathassák. A támadók arra is figyelmet fordítottak, hogy 20-nál is több domént regisztráljanak annak érdekében, hogy a célpontjaikat még hatékonyabban és eredményesebben támadhassák. A támadások mögött az iráni Charming Kitten csoport bújt meg, amely az iráni kormányzattal is összeköttetésben van. Az AP hírügynökség szerint a célpontok között nem csak amerikaiak szerepeltek, hanem arab atomkutatók, iráni civilek és egyéb olyan emberek, akik valamilyen szinten kötődnek az Irán elleni, amerikaiak által kilátásba helyezett szankciók kidolgozásához és bevezetéséhez. A támadók az AP munkatársai szerint főként arra voltak kíváncsiak, hogy áll a munka, milyen megszorításokra számíthat az ország.
100%-os védelem igazából nincs az online életben, de megnehezíthetjük a támadók dolgát
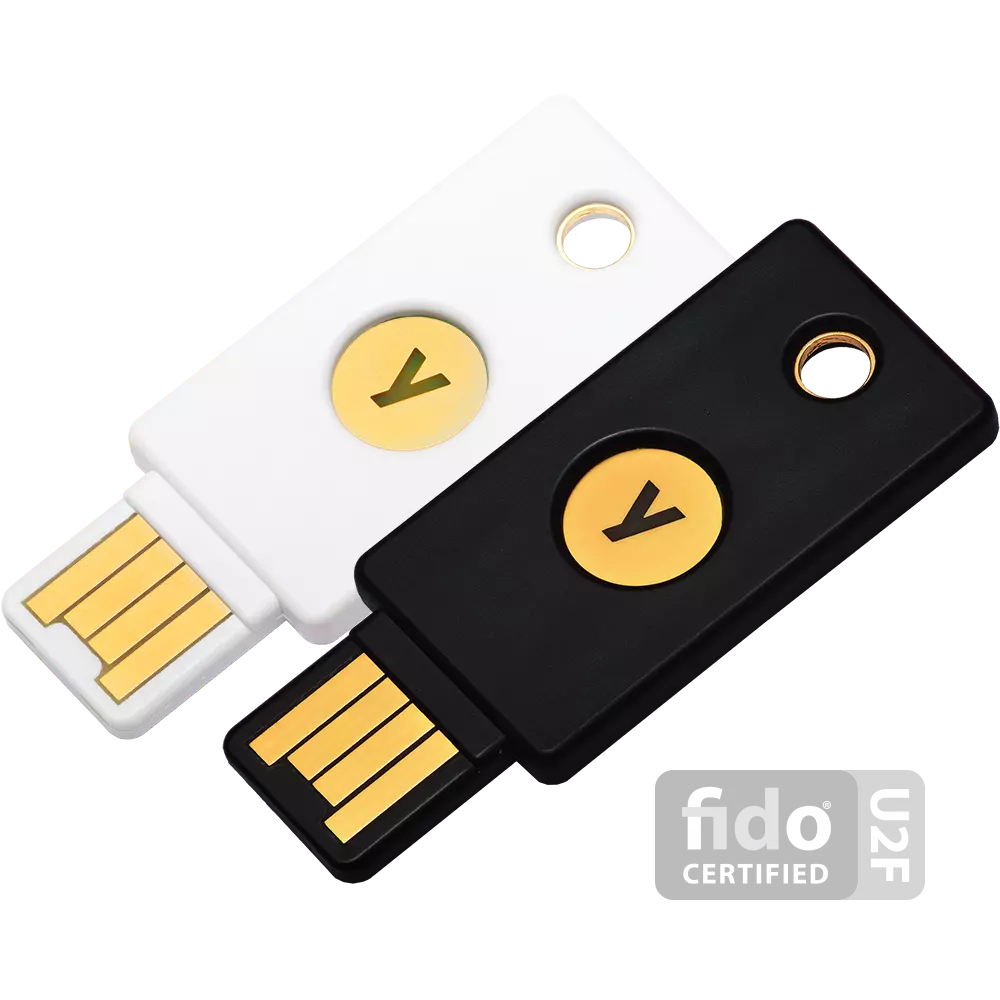
A Google egyébként az Advanced Protection Program keretén belül már aktívan reklámozza a hardveres kulcsokon alapuló védelmet, amit a GMail mellett egyéb Google szolgáltatásokhoz is lehet használni. A vállalat arra próbálja rászoktatni azokat a felhasználókat, akik már ilyen biztonsági módszerekre támaszkodnak, hogy gyanakodjanak, amennyiben az adott szolgáltatás kód alapú kétlépcsős hitelesítést akar használni a szokásos kulcsos hitelesítés helyett. Ahhoz persze még idő kell, míg ezek az USB kulcs és NFC alapú hitelesítési megoldások elterjednek, de a jelek szerint ezekre akar támaszkodni a jövőben az iparág, ugyanis egyre több szolgáltatás kezdi őket támogatni. Egy-egy ilyen kulcs ára jelenleg 7400 forintról indul, az NFC-t is támogató modell azonban már közel 16 000 forintba kerül (az aktuális kínálat itt található.) Ha a kulcs megsérül vagy elhagyjuk, az alternatív hitelesítési módozatokon keresztül (pl. 2FA) továbbrais hozzáférhetünk szolgáltatásainkhoz, míg a kulcs meg nem lesz, vagy újabbat nem veszünk.