




Ahogy a technika fejlődik, a kiberbűnözők is egyre ügyesebb módszereket fejlesztenek ki arra, hogy megrövidítsék a felhasználókat. A Kaspersky kutatói egy igencsak veszélyes kártevőt fedeztek fel 2024 végén, ami mindkét nagy platformon sikeresen vetette meg a lábát, és igyekezett adatokat gyűjteni nem hétköznapi módszerrel.
Számos komoly sebezhetőséget tárt már fel munkája során a Kaspersky csapata. Rengeteg tapasztalatot tudtak gyűjteni a mobilplatformokat megcélzó sikeres és sikertelen visszaélésekkel egyaránt. Az elmúlt évek során már nagyon sok kártékony szoftvert láttak a szakértők, de a mai napig megesik, hogy teljesen új dologgal futnak össze.
A SparkCat az első olyan ismert malware, ami OCR technikát használ a visszaélések alkalmával, és képes volt bejutni az Apple App Store kínálatába is, olyan ügyesen rejtőzött el.
A kiberbűnözők az optikai karakterfelismerést (OCR) igyekeztek a javukra fordítani, és a munkájukat siker koronázta. A SparkCat beépült más alkalmazásokba, így tudott eljutni androidos és iOS operációs rendszerű eszközökre egyaránt. A célba vett készüléken pedig át tudta kutatni a képernyőmentéseket, és szöveges formában kinyerte ezekből az adatokat. Az összegyűjtött információkat pedig visszajuttatta a fejlesztőkhöz.
Ma már teljesen természetes dolog képernyőfelvételeket készíteni adatok elmentésére, megosztására. Naponta akár több képernyőmentést is csinálnak az felhasználók, miután a fejlesztők eleve sokat dolgoztak azon, hogy ezt a műveletet a végtelenségig egyszerűsítsék. Minden bizonnyal a legtöbb olvasónk készített már érzékeny személyes információkról is képernyőmentéseket, és a jövőben talán kétszer is meggondolja majd, hogy ismételten így járjon-e el.
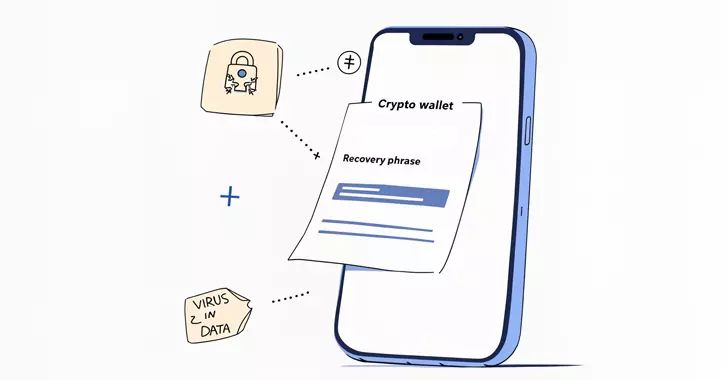
A Kaspersky kutatói arról számoltak be, hogy a SparkCat névre hallgató kártevő elsősorban a kriptotárcákhoz, kereskedelmi felületekhez kapcsolódó adatokra utazott. Belépési információkat, jelszavakat, fiókvisszaállítási kódokat igyekezett a malware összegyűjteni az okostelefonok, táblagépek galériájából. Olyan alkalmazásokban rejtőzött el, melyekben gyanútlanul kérhetett megfelelő hozzáféréseket, jogosultságokat, ennek köszönhetően volt képes sokáig rejtve maradni.
A kiberbűnözők minden eszközt igyekeztek megragadni, hogy a lehető legszélesebb közönséget érjék el, még MI chatbotokba is beágyazták a SparkCat malware-t.
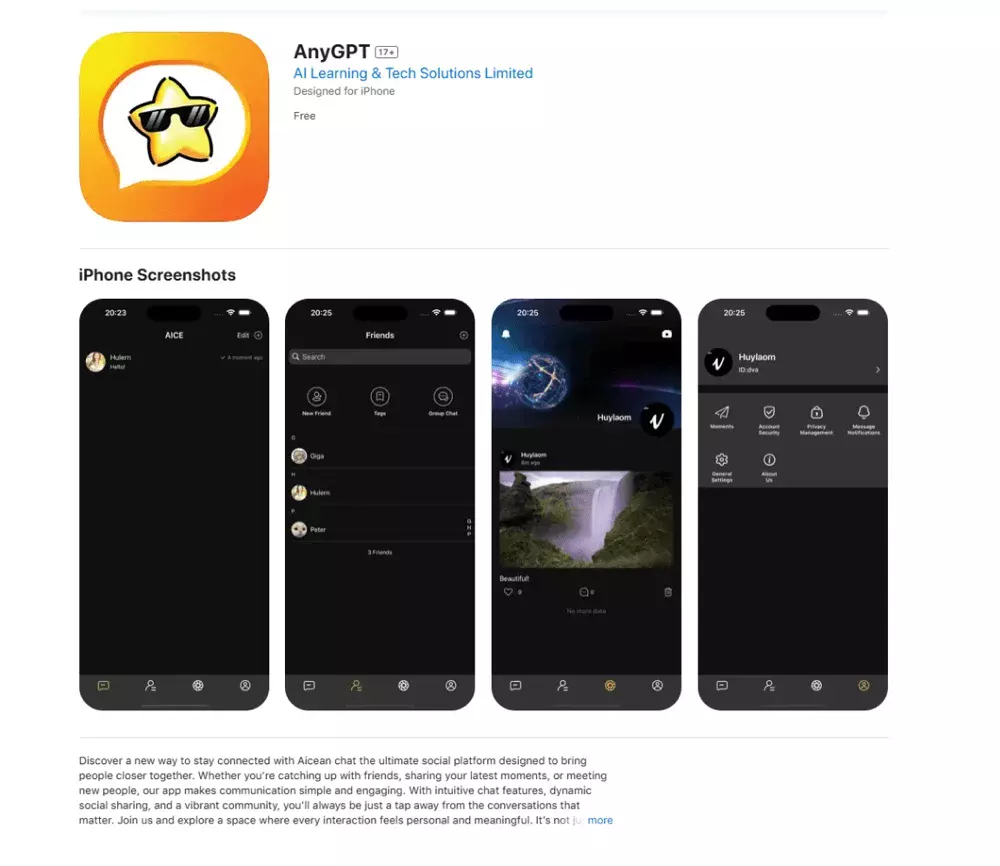
A készítők semmit nem bíztak a véletlenre, több olyan alkalmazás is elérhető volt a különböző platformokra, ami magában foglalt az adatlopásra felhasznált fejlett karakterfelismerő technológiát. A hackerek a Google által fejlesztett OCR-t foglalkoztatták a kártékony SDK részeként. Az egyik fertőzött androidos applikációt több mint 242 ezer alkalommal töltötték le gyanútlan felhasználók a Play Áruház adatai szerint. A mesterséges intelligencia hype-ot is igyekezett meglovagolni a kártevő, az iOS-en a WeTink és az AnyGPT chatbotokba bújt el, de felfedezték egy ételkiszállító szolgáltatás kliensében is.
A kutatók szerint a „kampány” 2024 márciusában indulhatott, és egy Rust alapú protokollt használtak az elkövetők a kommunikáció megvalósítására. Azt nem tudta a Kaspersky felderíteni, honnan eredhetett a SparkCat malware, de volt honnan merítenie az ötletgazdáknak. 2023-ban az Eset szakemberei már felfedeztek hasonló kártevőt Androidra és Windowsra szabott szoftverekben.