




Nagyon jól fut a szekér a Xiaomi számára, de a napokban a Forbes egy biztonsági szakértővel közösen olyan jelentést publikált, ami kedvét szeghetni néhány vásárlónak. Állítólag a MIUI beépített böngészője igencsak tág határok között képes adatokat gyűjteni, és még olyankor is így járhat el, amikor a felhasználó egyáltalán nem számítana rá.
Gabriel Cirlig biztonsági elemző egy Redmi Note 8 használata közben tárta fel, hogy meglehetősen érdekes adatforgalmazást folytat a Xiaomi készülék. Elképesztő mennyiségű adatot rögzített a készülék gyárilag alkalmazott böngészője, és kerülőutat használva minden információt Peking irányába továbbított menet közben. A böngészők használati adatokat szinte minden esetben rögzítenek, ez teljesen normális, de a Forbesszel együtt dolgozó elemző arra jutott, hogy itt sokkal többről van szó.
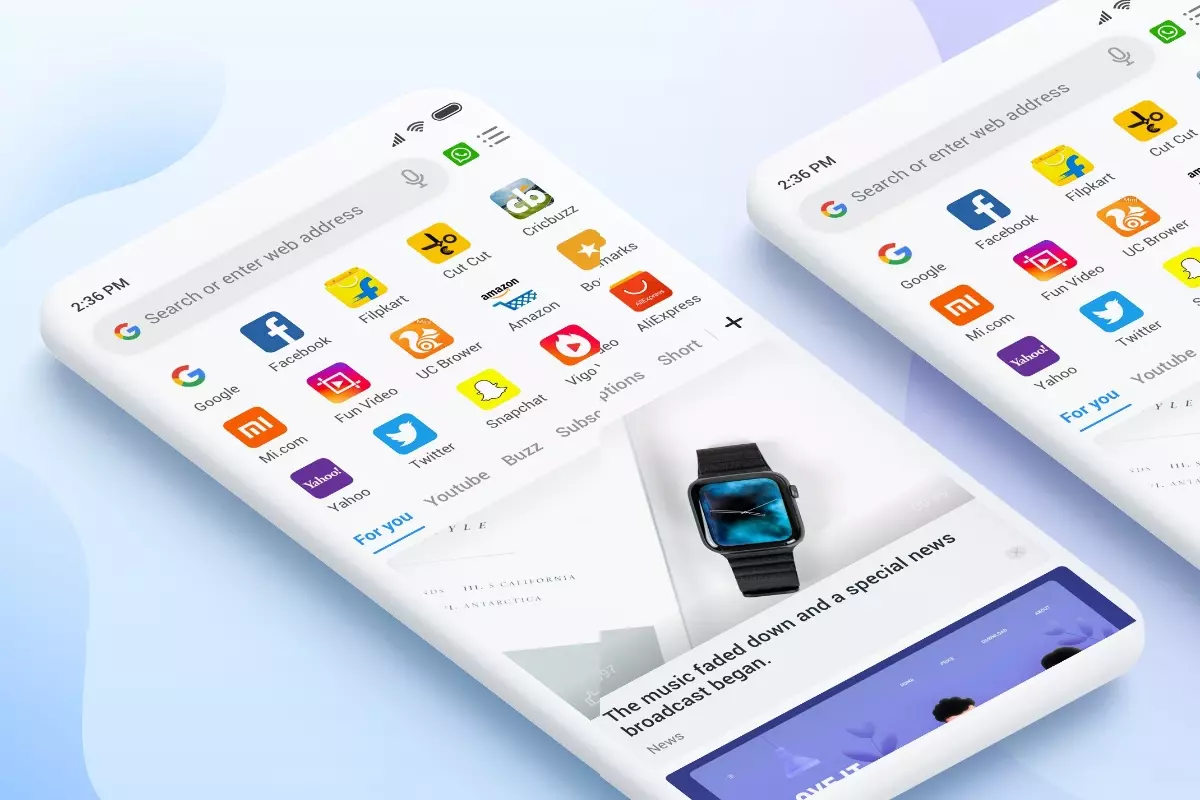
A MIUI grafikus felülettel használt böngésző személyes információkat is szép számmal gyűjtött, és a birtokába jutott adatokat pedig Cirlig elemzése alapján Oroszországba, valamint Szingapúrba továbbította. És a forgalom minden esetben olyan domain irányába ment, ami Kínában, Pekingben lett bejegyezve.
Azt is megtudhattuk, hogy az adatok ugyan védelemmel ellátva lettek továbbítva az online térben, de ezeknek a kódolása nagyon alacsony szintű volt. Szóval még akkor is veszélynek vannak kitéve a felhasználók, ha esetleg a Xiaomi igazából nem hátsó szándékkal továbbít Kínába személyes adatokat. És, ami talán még aggasztóbb, hogy igazából inkognitó módban használt böngészés közben is rögzített adatokat az alkalmazás, sőt mi több, még a DuckDuckGo használata sem segített a helyzeten.
Hogy pontosan milyen adatokról van szó? Nos, képernyőinfók, meglátogatott webhelyekkel kapcsolatos adatok, megnyitott mappák nevei, megváltoztatott beállítások, vagy éppen az alapértelmezett zenelejátszón meghallgatott művek listája, és ez még nem minden. Mondanunk sem kell, hogy esetlegesen ilyen adatoknak a publikálása eléggé kellemetlenül érinthetné a felhasználókat adott esetben.
A vizsgálatok során Gabriel Cirlig letöltötte a Xiaomi Mi 10, a Redmi K20 és a különleges Mi Mix 3 ROM-ját is, és bizony ugyanarra jutott, amire a Redmi Note 8 esetében. Mindegyik készülék esetében hasonló biztonsági rés leselkedhet a felhasználókra. És egy másik biztonsági elemző, Andrew Tierney is arra jutott, hogy a Mi Browser böngészők gyanúsan viselkednek.
A Xiaomi nem késlekedett a reakcióval. A vállalat azt állítja, hogy a Forbes által közölt információk félrevezetőek és valótlanok. A kínaiak szóvivője leszögezte, hogy minden esetben a helyi törvényi szabályozásnak megfelelően kezelik a személyes információkat. És minden böngészőhöz köthető adatot anonim módon kezelnek. Illetve minden információt csak azzal a céllal rögzítenek, hogy a felhasználói élményt javítsák, és csak a bevett gyakorlatnak megfelelően járnak el.