Két dél-koreai vállalat között kisebb csörte alakult ki az elmúlt időszakban, amelynek eredményeként az egyik összesen több, mint 600 000 felhasználót „ajándékozott meg” malware-ekkel annak érdekében, hogy a másik fájlmegosztó szolgáltatását ne tudják használni. A szóban forgó vállalatok egyike egy telekommunikációs cég, a KT Corporation, ami a dél-koreai piacon az egyik legnagyobb szolgáltatónak számít ezen a területen, míg a másik egy fájlmegosztó szolgáltatást működő vállalat, a Webhard, amely Grid Program néven fájlmegosztó szolgáltatást kínál. Ez a fájlmegosztó lényegében a BitTorrent protokoll köré épül és eléggé nagy mértékben terheli a telekommunikációs cég hálózatát, legalábbis a KT Corporation ezt állította.
Maga az ügy még 2020 májusában kezdődött, amikor a Webhard, egy dél-koreai felhőszolgáltatóhoz tömegesen kezdtek el befutni a felhasználói panaszok, amelyek váratlan és érthetetlen hibákról szóltak. A vizsgálatok eredményeként kiderült, hogy a BitTorrent protokoll köré épített Grid Program, ami gyors fájlmegosztásra szolgál, kompromittálódott. A Webhard egyik szakembere azt állította, hogy hackertámadás érte a rendszerüket, amelynek eredményeként fura hibák jelentkeztek a felhasználóknál. A további vizsgálatok eredményeként nagyon hamar kiderült, hogy az összes panaszos esetében ugyanaz az internetszolgáltató biztosítja az internetelérést, ami gyanússá tette a helyzetet.
Kiderült, hogy az internetszolgáltató szakemberei az érintett felhasználók rendszereire malware-eket, azaz kártékony kódokat küldtek, amelyek számos problémát okoztak. Egyrészt szokatlan könyvtárakat hoztak létre, esetenként rejtetté tették az egyes fájlokat, illetve teljes mértékben ellehetetlenítették a Webhard alkalmazásának működését. Egyes esetekben az adott PC is használhatatlanná vált, így jelentették az esetet az illetékes hatóságoknak.
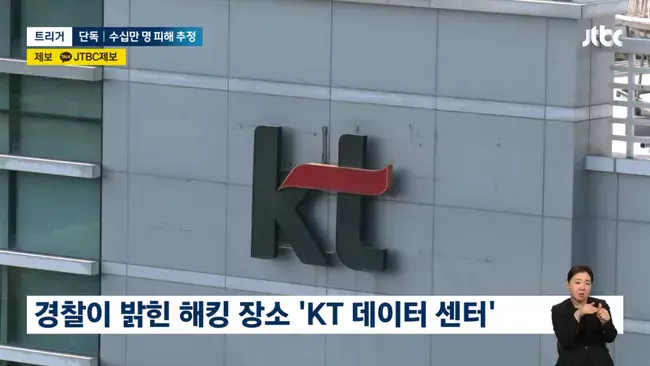
A hatóságok gyorsan kiderítették, hogy a kártékony kódok egyenesen a KT saját szervereiről érkeztek, amelyek Szöul déli részén, egy adatközpontban foglalnak helyet. A vizsgálatok alapján kiderült, hogy a KT Corporation több esetben is törvényszegést követett el, például megsértették a hírközlési titok védelméről, valamint az információs és hírközlési hálózatról szóló törvényt is. A nyomozás eredményeként 13 embert azonosítottak és tartóztattak le, akik között KT alkalmazottak éppúgy jelen voltak, mint különböző alvállalkozók munkatársai – ők mindannyian részt vettek a malware terjesztését célzó műveletekben.
A KT szakemberei szándékosan léptek fel a Webhard szolgáltatása, a Grid Service ellen, hiszen szerintük az egy rosszindulatú program volt, amellyel szemben nem volt más választásuk, kontrollálniuk kellett azt. Igazából a fő probléma nem is ez volt, hanem az, hogy a felhasználók rendszereire az ő tudtuk és beleegyezésük nélkül malware került, ami esetenként elég sok problémát okozott.
A KT Corporation problémája igazából az volt, hogy a Webhard által biztosított Grid Service több tízmilliárd koreai wont spórolt meg azzal, hogy lehetővé tette a felhasználói számára a közvetlen fájlküldést ahelyett, hogy a fájlokat saját szerverein tárolta volna, ezzel a KT hálózatát alaposan leterhelte. A felek nem tudtak megegyezni egymással, így bíróságra került az ügy annak érdekében, hogy megfelelő döntés születhessen.
A bírák végül a KT Corporation javára döntöttek, ugyanis kiderült, hogy a Webhard nem fizetett hálózathasználati-díjat a KT Corporation számára a peer-to-peer alapú rendszerek üzemeltetése során, illetve azt sem árulta el a felhasználóinak, hogy a Grid Service pontosan hogyan működik, már ami a technikai megvalósítást illeti. Ennek fényében a KT reakciója, amellyel blokkolta a Webhard hálózati forgalmát, nem volt indokolatlan, igaz, a megvalósítás nem volt valami elegáns.
Az érintett felhasználók többsége egyszerű magánszemély volt, nem cég, ők igazából nem is tudták, mi folyik a háttérben és miért kezdett el rendszerük „furcsán viselkedni”. A malware kiküldésével ugyan a Webhard szolgáltatását akarták blokkolni, de közben károkat okoztak saját előfizetőiknek, ami nagyon nincs rendjén. Alternatív módon a Webhard szervereinek elérését is korlátozhatták volna, de a jelek szerint ez nem volt opció.