




A Kaspersky szakemberei nemrégiben egy meglehetősen érdekes kártevőre bukkantak, amely kifinomultsága miatt az eddigi legkomolyabb kémszoftvernek minősül, legalábbis azok közül, amelyek létezéséről jelenleg tudni lehet. A kémszoftver a Careto nevet viseli, amely arcot jelent, a Kaspersky szakemberei pedig "The Mask" néven emlegetik. Maga a szoftver egyébként több olyan utalást is tartalmaz arra, hogy spanyolul beszélő szakemberek készíthették, igaz, az egyelőre nem tudható, hogy pontosan ki áll mögötte – pontosabban egyelőre nem akarják elárulni. A Kaspersky szakemberei szerint a kémszoftver kifinomultsága miatt komoly infrastruktúra és szakértelem húzódhat mögötte, így nem elképzelhetetlen, hogy egy állam, illetve kormányzat keze van a dologban.
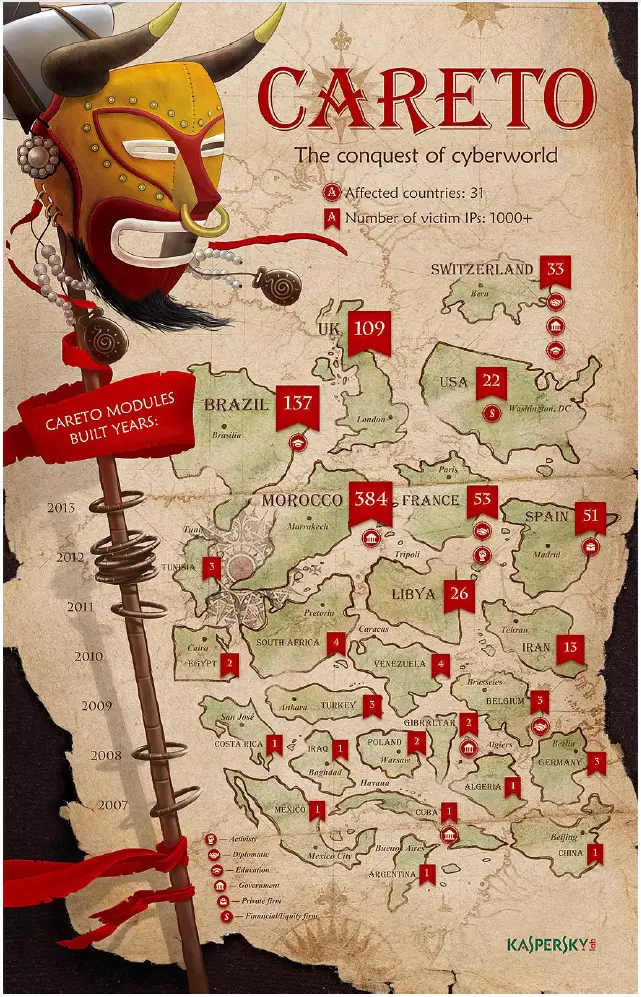
A kémszoftver azzal hívta fel magára a Kaspersky szakembereinek figyelmét, hogy korábbi, azóta kijavított sebezhetőségeket próbált kiaknázni annak érdekében, hogy észrevétlenül tevékenykedhessen a megcélzott rendszeren. A szakemberek vizsgálódása során kiderült, hogy a Mask már régóta, legalább 2007 óta üzemel, célpontjai között pedig kormányzati szervek, követségek, energiaipari cégek, privát vállalatok, kutatószervezetek és aktivisták egyaránt jelen vannak. Az eddigi adatok alapján a Mask több, mint 380 célpont ellen, 31 különböző országban hajtott végre támadásokat, amelyek célja fontos információk megszerzése lehetett.
A kémszoftver meglehetősen komplex eszköztárat használ a siker érdekében, amelynek része egy rendkívül kifinomult malware, egy rootkit és egy bootkit is. A Mask a Windows 32- és 64-bites kiadásait, a Mac OS X különböző kiadásait, az egyes Linux disztribúciókat, illetve az Android és iOS operációs rendszert futtató eszközöket is meg tudja támadni, igaz, utóbbiaknál még nem találtak egyértelmű bizonyítékot a Mask jelenlétére.
A Mask e-mail alapon terjed, méghozzá különböző weboldalakra mutató linkekkel, amelyekkel hatékonyan megfertőzi a kiszemelt rendszert. A linkre kattintva rendszerint egy ismert spanyol híroldal mása jelenik meg, de olyan eset is előfordul, amikor a kamuoldal a The Guardian vagy a Washington Post weboldalára hasonlít, így próbálva elaltatni az áldozat gyanakvását. Amennyiben a fertőzés sikeres, úgy a fertőzött weboldal átirányítja a felhasználót egy jóindulatú weboldalra, ami lehet egy Youtube videó, illetve egy hírportál is.
A Mask egyedi technikákkal képes a régebbi Kaspersky Lab szoftverek megtámadására annak érdekében, hogy ténykedése rejtve maradhasson, így a korábban felfedezett Duqunál jóval kifinomultabb és komplexebb kiberfegyvernek minősül – ezek alapján a Kaspersky szerint egy államilag támogatott kiberfegyver-program része lehet. A kémszoftvert kifinomultsága miatt meglehetősen nehéz észrevenni – talán ezért is lehetséges az, hogy ilyen régóta tevékenykedhetett szinte zavartalanul.
Hogy mit csinál a Mask? Amennyiben bejut a megcélzott rendszerbe, úgy képes a hálózati forgalom és a billentyűleütések figyelésére, de emellett a Skype beszélgetéseket, a PGP kulcsokat, illetve a Nokia eszközökön tárolt információkat is megszerzi, plusz analizálja a WiFi forgalmat, képernyőképet készít és figyeli a fájlműveleteket is. A kémszoftver a fertőzött rendszer titkosítási kulcsait, VPN konfigurációit, SSH kulcsait és RDP fájljait egyaránt megszerzi.
Most, hogy a Kaspersky vizsgálódása miatt "forróvá vált a talaj", a Mask mögött álló infrastruktúrát lekapcsolták, de ez nem jelenti azt, hogy az általa jelentett veszély elmúlt. A kémszoftvert az elmúlt évek során folyamatosan továbbfejlesztették, így könnyen lehet, hogy rövidesen még kifinomultabb formában tér majd vissza. A fentebb látható ábra a Mask célpontjait összesíti, országok szerinti bontásban. Magyarországi célpontokról, illetve támadásokról egyelőre nem tudnak.