A modern hardverekben és szoftverekben időről-időre fel-feltűnnek biztonsági rések, amelyekre általában hamar jön valamiféle patch, így legalább a veszély mértékét csökkenteni tudják fejlesztőik, még ha 100%-ban nem is mindig tudják útját állni a támadásoknak. A biztonságtechnikai kutatók természetesen folyamatosan vizsgálják a hardvereket és szoftvereket annak érdekében, hogy a kiberbűnözők előtt bukkanhassanak rájuk, így még van idő értesíteni az érintett gyártót, aki a rendelkezésre álló 90 nap alatt elkészítheti a szükséges patcheket.

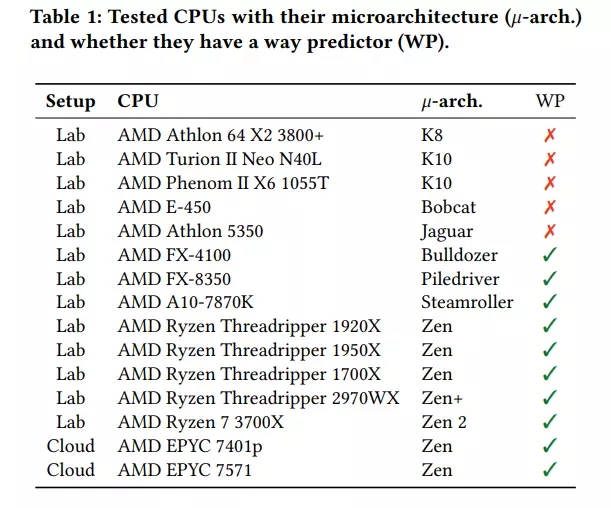
Ez volt a helyzet az AMD processzoroknál felfedezett friss oldalcsatorna-támadásoknál is, amelyek a Take a Way nevet viselik és igazából ketten vannak. Mindkettő az elsőszintű adatgyorsítótár becslésen alapuló funkcióit támadja: az egyik a Collide+Probe, a másik pedig a Load+Reload nevet viseli. A problémára a Grazi Műszaki Egyetem kutatócsapata bukkant rá, majd nem sokkal később, 2019. augusztus 23-án az AMD-t is értesítették, így a vállalatnak elég ideje volt a sebezhetőségek publikálása előtt arra, hogy szakemberei elvégezzék a szükséges intézkedéseket. A hiba gyakorlatilag 2011-től 2019-ig minden AMD processzort érint a Bulldozer architektúrától egészen a ZEN2 architektúráig, ám a jelek szerint nem kritikusan veszélyes, igaz, ebben nincs egyetértés a kutatók és az AMD szakemberei között.

 A kutatók szerint a biztonsági résen keresztül
Galéria megnyitása
különböző adatokhoz lehet jutni egy megfelelően felépített támadás keretein belül, ám a támadás során lényegében csak néhány bitnyi metaadatra lehet szert tenni, azaz nem lehet olyan hatékony a munka, mint a korábban ismertetett Spectre és Meltdown esetében, ami mindenképpen jó hír.

A kutatók a demonstráció alkalmával egy JavaScript kódot készítettek, ami Chrome és Firefox webböngészőben egyaránt működik, segítségével pedig hozzájutottak az AES adattitkosító kulcsokhoz, ami elég nagy probléma. Ráadásul a kutatók azt is állítják, hogy a biztonsági résen keresztül az adatközpontokban futó felhő alapú rendszerek is támadhatóak.

Szerintük a hardvert és a szoftvert egyaránt el kell látni némi javítással annak érdekében, hogy a biztonsági rést be lehessen foltozni, arról azonban nem beszéltek, hogy ezek a frissítések okoznak-e majd bármilyen lassulást.

Az AMD természetesen reagált is a hibára, ám elmondásuk szerint nincs itt semmi látnivaló, hiszen szerintük a felvázolt támadási forma egyáltalán nem egy új spekuláció alapú támadás. Szerintük az eddigi javítások a fentiekben említett két biztonsági rés ellen is védenek, így nincs szükség semmiféle extra beavatkozásra. Ennek értelmében csak azt ismételték meg, hogy érdemes folyamatosan telepíteni minden frissítést, érdemes vírusirtót használni, valamint a hardver esetében is érdemes alkalmazni a rendelkezésre álló frissítéseket (BIOS, Firmware, stb…).

A kutatók nem értenek egyet az AMD állításaival, ugyanis szerintük az eddigi javítások nem használnak a Take a Way bug ellen, így mindenképpen szükség van további lépésekre a biztonság érdekében. Az új sebezhetőség egyébként egyelőre CVE bejegyzést sem kapott. Amennyiben az ügyben újabb információk érkeznek, arról természetesen beszámolunk.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

42 hozzászólás

A komment írásához előbb jelentkezz be!
spdrfx
spdrfx
2020. márc. 12. 9:09
#14

Sracok, kinai procikat kell venni. A zhaoxin procikban ezek nem bugok lesznek, hanem featurek.

Meteoreso
Meteoreso
2020. márc. 12. 7:19
#13

Az a fura hogy ezek a bejelentések mindig nagy Intel hibák felfedése után vannak. Tehát hogy találak Intelnél egy hibát amire nem lehet tapaszt csinálni és utolsó chippeken kívül mindent érint utána jött ez, de előző is pont így.

Én azt érzem ebben hogy ez egy elfedés ! Nem arról van szó hogy nem hiba hanem hogy mint a politikusoknál pont megszavazás előtt jönnek elő terhelő bizonyítékok, magyarán az időpont manipulált. Tehát pénzzel Intel olyan vállalatokat fedetten vagy nem az mindegy amik AMD hibákat keresnek és ilyenkor lépnek elő !!!

Busterftw
Busterftw
2020. márc. 12. 10:56

@Meteoreso Mar csak a bizonyitek hianyzik.
Szerintem meg amikor a Ryzenek kijottek, az AMD fizetett kutatasokat az Intel procik ellen, hogy a Ryzenek fele terelje a vasarlokat.
Gondoltam ez igy fair, ha mar politika modjara dobalod a nagy semmit.

tomchee
tomchee
2020. márc. 11. 2:18
#12

Na majd most aztán a Pepsisek, jól meg mondhatják, a Coca-Colasoknak is végre :D 

Viszont komolyra fordítva a szót. Ez még mindig nem egy olyan sebezhetőség, ami miatt szerintem bárki is hanyatt homlok rohanna kirántani az UTP kábelt a gépből. Néhány bitnyi meta adattal mit lehet kezdeni?

sutyko_hopkins
sutyko_hopkins
2020. márc. 11. 21:52

@tomchee  kb annyit mint az inteles "bugokkal".

Csak ez amd es csak 9 eve a resze amiben benne van egy arcitectura valtas is igy minden fasza.

Mostantol jon majd a tobbi is. Mivel a tisztelt ceg aki az inteleseket kereste az amd procikkal nem foglalkozott kulon. (Vajon miert ?)

madcaptain
madcaptain
2020. márc. 11. 0:44
#11

a cikk nem emliti, de az Intel altal szponzoralt kutatas eredmenye ez a biztonsagi res :)

sutyko_hopkins
sutyko_hopkins
2020. márc. 11. 21:53

@madcaptain  szerintem olvasd el azt a  kulfoldi cikket ujra.

Hatha masodik nekifutasra megerted.

cheatergs
cheatergs
2020. márc. 10. 19:59
#10

RIP X86!=D

axe
axe
2020. márc. 10. 18:31
#9

bármennyire is utálom az intelt és imádom az amd-t ez a reakció tőlük kicsit bicskanyitogató...

manbali82
manbali82
2020. márc. 10. 16:46
#8

Valahogy várható volt és biztos nem ez lesz az egyetlen... de hát csak az Intel a fos tudjuk :)

Meg érdemes meglesni az AMD reakcióját, kb. mismákolás, bagatelizálás stb. nem is tudják valszeg javítani a problémát egykönnyen (az amúgy is szűkös erőforrásaik erre kevesek), ezért egyszerűbb azt mondani hogy nem gond.

Intel legalább elismeri a "bajt", és amennyire tudja orvosolja is... de az AMD, és az AMDt fürdetőket (PH! Abu és társai), most lehet igazán nyakon csípni a kettősmérce most nagyon kilóg... de nem is vártam mást

sutyko_hopkins
sutyko_hopkins
2020. márc. 11. 21:58

@Samanoske mert az amd-kben eddig kulon nem is kerestek bazdmeg.

Talaltak valmit intelen azt megneztek hogy amd hasznalhao e.

Ennyi.

Ez kb olyan hogy a trabantban felfedeznek egy feltengely problemat aztan megnezik ladaban is gond e. (Az elobbi orkerekes).

Nyilvan nem lenne.

Erted mar te hugyagyu?

s_otto
s_otto
2020. márc. 10. 15:52
#7

Ahogy az intel prociknál, itt is fenntartom hogy nagyon messze az az időszak, amikor otthoni user gépét törögetik egy olyan fiók jelszaváért, amit valószínűleg véd egy második körös azonosítás, vagy bizonytalan adatokért folytatnak küzdelmet, amíg "könnyűszerrel" milliószám szereznek adatokat szolgáltatóktól....

s_otto
s_otto
2020. márc. 20. 13:35

@s_otto

"Azon csodálkozom, hogy azt nem veszik észre amit csinálsz. Pedig te egy nagyon szélsőséges és rosszindulatú ember vagy, aki nem válogat az eszközökben. A mögöttes céljait pedig próbálja elrejteni. Számos alkalommal nyújtottam betekintést a gondolatmenetem mögé. Nem emlékszem olyan esetre hogy te éltél volna a lehetőséggel és leírtad volna miért gondolod úgy. Nem állnak szilárd alapokon a megállapításaid. Neked célod van, küldetésed van, amiket rejtegetsz. Mindent ezekhez igazítasz. Azt nem értem, hogy miért nem látja mindenki."

Erre még kicsit reagélnék, mert sokszor elkövetted már ezt, hogy amit te csinálsz megpróbálod vitapartneredre fogni, és ezzel lejáratni.

Ilyen példa a bust buy 5600 xt (de ide rakhatnánk bármilyen amd terméket) vagy a radeon vii ami nagyon jól megállta a helyét, vagy sorolhatnám.

https://ipon.hu/magazin/cikk/amd-5600xt-kozepkategorias-udvoske

Boostocska
Boostocska
2020. márc. 10. 15:22
#6

Nahát, mik vannak :O

Mondjuk valamelyest várható volt, hogy valami lesz, mert tökéletes nincs...

Amúgy ez az a Collide+Probe és a Load+Reload, Amit a znet-en már jó pár napja megírtak?

Tudtommal így végződött a cikk:

"inquired on Twitter if these attacks are as bad as any of the above, one of the researchers said they are not, at least not on the scale of how Meltdown and Zombieload impacted Intel CPUs, which could leak data from inside a CPU's memory much faster and in larger chunks."

Meg amúgy ez is érdekes:

"Az új sebezhetőség egyébként egyelőre CVE bejegyzést sem kapott."

Mindenesetre nem jó hír ez senkinek, ahogy semmilyen másik sebezhetőség sem. Javítsák ki hamar és mutassák, hogy milyen sebességbeli hatása lett, mert tuti,h nem marad változatlan. Utána lehet hasonlítgatni a Meltdown meg társaival.

Imasundaj
Imasundaj
2020. márc. 10. 15:05
#5

Ahogy a cikkben is szerepel, az AMD egyelőre azt mondja, hogy ez nem újdonság. Jelentsen ez bármit is...

"AMD believes these are not new speculation-based attacks."

Törölt felhasználó
Törölt felhasználó
2020. márc. 10. 14:29
#4

Nem elég a koronavírus, most még ez is! Kíváncsi vagyok az ájemdések kimagyarázgató terelésére, de gondolom megvárják, míg Abu próféta ír róla egy "cikket". :D :D :D

thestock
thestock
2020. márc. 11. 9:45

@developer  nincs mitől tartani!!! Az olvadó cpu kupak majd betömi a réseket!!!

xcomman
xcomman
2020. márc. 10. 14:26
#3

Most azonnal visszaküldöm a 3950X-et!! Ez felháborító!.... és most elolvasom a cikket.

andy1977
andy1977
2020. márc. 10. 14:22
#2

jeeee végre.   

kiderült hogy a fostalicska intel melett az amd is szutykot csinál. jeeee jee jejejeee

Busterftw
Busterftw
2020. márc. 11. 9:57

@Samanoske Miota van piacon az Intel Core szeriaja es miota a Ryzen?

TyphoonX
TyphoonX
2020. márc. 10. 14:11
#1

Hehh hol vannak a károgók? Ennyi idő alatt az intel cikkek alatt már hemzsegnek a vörösök :)

Whysper
Whysper
2020. márc. 10. 15:36

@TyphoonX  most az intelen vagyok  este leszek ryzenen. minden adatomat ellopják 8)

Vissza az oldal tetejére