




AZ ÚJ ZSAROLÓVÍRUS A ΜTORRENT TELEPÍTŐCSOMAGJÁBAN LAPUL

A hivatalos weboldalról beszerezhető fájl tiszta, de egyes forrásokból könnyű fertőzött telepítőhöz jutni, ami több szempontból is komoly bajt jelent.
Víg Ferenc (J.o.k.e.r)
2016. ápr. 18. 16:30
Az új zsarolóvírus a µTorrent telepítőcsomagjában lapul

A G Data szakemberei a napokban új veszélyre hívták fel a figyelmet: egyes weboldalakon fertőzött uTorrent telepítő tűnt fel, amelynek csomagja a kliensprogram mellett egy trójaiként viselkedő zsarolóvírust is tartalmaz, ez pedig túszul ejtheti, és többnyire túszul is ejti a gyanútlan felhasználó fájljait.

A Manamecrypt névre hallgató kártékony kód terjedése más, mint a klasszikus zsarolóvírusoké, hiszen nem e-mail csatolmányként, vagy éppen Exploit Kit formájában terjed, hanem sokak által ismert és használt alkalmazás, a µTorrent mellé „csomagolják” rosszindulatú készítői, akiket egyszerű cél hajt: minél több pénzt bevasalni a megzsarolt felhasználóktól. Fizetni a szakemberek szerint nem érdemes, hiszen nincs semmi garancia arra, hogy néhány nappal vagy néhány héttel később nem válunk ismét célponttá, mondjuk egy direkt nyitva felejtett hátsó ajtón keresztül történő támadás során. A fizetési hajlandóságot látva felbátorodhatnak a bűnőzök, no meg arra sincs garancia, hogy a fizetést követően tényleg sértetlenül visszakapjuk túszul ejtett fájljainkat.

Az új zsarolóvírus szokatlan módszereket alkalmaz

A Manamecrypt teljesen más módszerrel működik, mint a klasszikus zsarolóvírusok, például a Locky, a Petya vagy éppen a Teslacrypt, ugyanis a fájlokat úgy titkosítja, hogy egy .rar állományba emeli át őket, majd ezt a tömörített állományt levédi egy jelszóval, az eredeti fájlokat pedig azonnal törli.

Hogy mely fájlok vannak veszélyben? Az alábbiak:

*.3g2 *.3gp *.7z *.asf *.avi *.doc *.docx *.flv *.gif *.jpeg *.jpg *.m4v *.mov *.mp4 *.mpeg *.mpg *.pdf *.png *.ppd *.pps *.ppt *.pptx *.psd *.qt *.rm *.tiff *.txt *.wmv *.wpd *.wps *.xlr *.xls *.xlsl *.zip.

A zsarolóvírus a szokásosnál alattomosabb, ugyanis az adattitkosítás mellett bizonyos szolgáltatásokat is azonnal leállít, méghozzá azokat, amelyek nevében szerepel az alábbi szavak bármelyike.

ad-aware, facebook, registry editor,

amazon, game, rune,

anti virus, instagram, shop,

anti-virus, internet security, sophos,

antivirus, kaspersky, steam,

avg, lol system configuration,

avira, mcafee, system restore,

bitdefender, meetme, task manager,

bullguard, monitor, trend micro,

comodo, netflix, tumblr,

debugger, norton, twitter,

dr.web, obfuscator, vimeo,

ebay, origin, vipre,

eset, pinterest, youtube,

f-secure, registry.

A folyamatok újbóli elindításakor a zsarolóvírus egy hibaüzenetet küld, amelyben felhívja a felhasználó figyelmét arra, hogy amíg nem fizeti ki a váltságdíjat, az adott szolgáltatás nem fog elindulni.
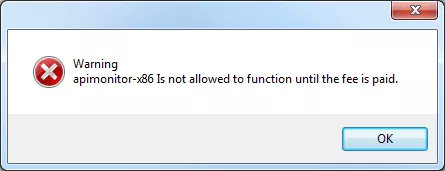
A zsarolóvírus természetesen gondoskodik róla, hogy minden egyes rendszerindításkor automatikusan elindulhasson, így létrehoz egy „software” nevű bejegyzést a regisztrációs adatbázisban (HKCUSoftwareMicrosoftWindowsCurrentVersionRun). Majd ha ez kész, néhány egyéb fájlt is létrehoz, sőt, a regisztrációs adatbázisban azt is eltárolja, mennyi idő van még hátra a fizetési határidőig, illetve mekkora váltságdíj megfizetésére van szükség. Ezeket a részleteket itt tárolja a zsarolóvírus: HKCUSoftwareVB and VBA Program Settingssoftwaresetting.

A kártékony kód az alábbi fájlokat is létrehozza. :

%APPDATA%cryptohost.exe (The actual ransomware binary, a copy of the sample)

%APPDATA%processor.exe (WinRAR command line tools)

%APPDATA%files (a list of file names with encrypted files)

%APPDATA%[Encrpted_RAR_with_generic_name]

Szerencsére az aktuális verzió egyszerűen kitalálható jelszót használ

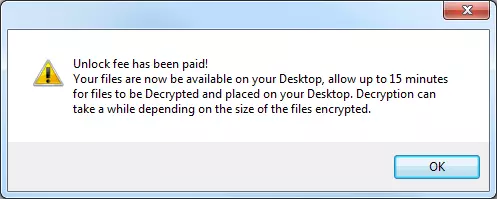
Jó hír, hogy a készítők nem voltak túl kreatívak, ugyanis a .rar állomány egyelőre könnyedén feltörhető, hisz ehhez csak a zsarolóvírus által létrehozott .rar fájl nevére, illetve az adott számítógépet használó felhasználói fiók nevére van szükség. Ezeket egymás után, szóköz nélkül kell beírni a jelszó mezőbe, majd megjelenik egy értesítő ablak, ami a váltságdíj megfizetéséről szól, valamint arról, hogy ezek után megtörténik a túszul ejtett fájlok kitömörítése – a Windows asztalra.
A G Data szoftvere már felismeri a fertőzött uTorrent telepítőt, amit Win32.Application.OpenCandy.G típusú kéretlen szoftverként azonosít. Utóbbit rendszerint az ingyenes PDF-olvasó, adattömörítő, illetve médialejátszó alkalmazások mellé szokták pakolni. A SweetLabs által gyártott app megváltoztatja a webböngésző alapértelmezett kezdőlapját, illetve az alapértelmezett keresőszolgáltatást is, majd a felhasználót különböző weboldalakra irányítja, amelyek tele vannak reklámokkal és felugró ablakokkal – ezekből szerzik a készítők a bevételt.

Az érintett szoftverek köre

A fertőzés egyébként nem minden µTorrent verziót érint, a Manamecrypt zsarolóvírussal összecsomagolt változatot különböző letöltési oldalakon és torrent hálózatokon keresztül terjesztik a bűnözők.

Az érintett telepítőcsomagok hash értékei:

Teljes csomag: c71c26bf894feb5dbedb2cf2477258f3edf3133a3c22c68ab378ba65ecf251d3

G Data vírusriasztás neve: Gen:Variant.MSIL.Lynx.13

µTorrent kliens: b7579ad8dfa57512a56e6ff62ae001560c00a4ebb9faa55086a67d30fbb1eea6

G Data vírusriasztás neve: Win32.Application.OpenCandy.G

Kártevő: 4486a1aaa49d8671826ff4d0d5c543892e1a3f0019e7f041032531ff69839bc9

G Data vírusriasztás neve: Trojan.GenericKD.3048538

Érdekesség, hogy ezekben az esetekben egy kódolási hiba miatt a torrent kliens az eredeti neve (uTorrent.exe) helyett „uTorrent.exeuTorrent.exe” néven kerül lementésre a gépen.

Nagyon fontos a prevenció, azaz a megelőzés

Hogy miként lehet védekezni a hasonló támadásokkal szemben? Először is érdemes közvetlenül a gyártó weboldaláról beszerezni az adott szoftvert, vagy legalább egy olyan forrást választani, ami nagy és megbízható. Persze ez sem mindig garancia a biztonságra, de már így is jelentősen javíthatóak az esélyek.

Nagyon fontos, hogy a különböző alkalmazásokat mindig frissen, naprakészen tartsuk, valamint az is, hogy folyamatosan készüljön biztonsági mentés a fontos fájlokról – ha a teljes rendszerről nem is. Ez a biztonsági mentés legyen offline: lehetőség szerint USB-s adattárolón, külső merevlemezen vagy éppen SD kártyán tároljuk a kiemelten fontos fájlokat, ezek pedig alap esetben ne csatlakozzanak a rendszerhez, csak maximum a mentés idejéig. Jó választás lehet például egy újraírható CD vagy DVD is, hisz a lemezen tárolt adatokat a zsarolóvírus nem tudja közvetlenül fertőzni – csak a lemez írásakor.

Fontos az is, hogy egy-egy e-mail csatolmány megnyitása előtt ellenőrizzük a fájl nevét, illetve gondoljuk át, az adott feladótól várható-e ilyesmi. Ha van rá lehetőség, másodlagos csatornán érdemes rákérdezni, valóban nekünk szánt biztonságos állományról van-e szó. Ugyanígy érdemes a gyanús letöltő oldalakat is messze elkerülni, főleg, ha a letöltésnél szereplő fájlnév, illetve a végül letöltött fájl neve és kiterjesztése nem azonos. Továbbá érdemes még letiltani a makrók automatikus futtatását is a Microsoft Office alkalmazások esetében, ahogy azt a Microsoft is tanácsolja.

Ezzel együtt érdemes megfelelő vírusirtót is alkalmazni. Az ideális szoftver kiválasztásához például a független AV-Test.org ajánlásait is figyelembe vehetjük, de egyéb forrásokból is érdemes lehet tájékozódni.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

41 hozzászólás

A komment írásához előbb jelentkezz be!
Sadenal
Sadenal
2016. ápr. 19. 17:02
#17

Én nem értem ezt a szájkaratét. Álljatok át más torrent-letöltő programra aztán problem solved. A fehér lovagoknak meg csak annyit, hogy egy interjúból (amit az nCore-osokkal csináltak) kiderült, hogy még a rendőrségi IP-címek is erőteljesen jelen vannak az nCore-on. Akkor ők valamilyen szinten korruptak? :D A filmeseket nem tudom sajnálni a pénzkiesés miatt. Hiába a letöltés még mindig halálra keresik magukat, arról nem is beszélve, hogy olykor pont a torrent ad még plusz reklámot a filmeknek, szóval hagyjuk ezt srácok. A szoftvereseket meg a pornósokat jobban sajnálom, utóbbiakra valóban rájár a rúd. A zene meg megint olyan dolog, hogy vásároltam Bandcamp-en meg Amazon-on is, mert annyira megérte, hogy azonnal kicsöngettem érte a pénzt, hogy meglegyen eredetibe. Amúgy nálam is sokat megy Spotify.

Ugyanakkor azt is hozzá kell tenni, hogy nem csak a fogyasztás, hanem a birtoklás is foglalkoztatja az embereket. A sok kulturális anyag birtoklása meg drága mulatság, akárhogyan is nézzük.

5hR3kY
5hR3kY
2016. ápr. 19. 12:40
#16

Miért ne lehetne patyolat tiszta? Nem olyan nagy kaland manapság. Sokkal egyszerűbb megoldani mint 10 éve. Előfizet fillérekért egy online zenestream szolgáltatásra, előfizet egy Netfilxre, vagy más videostream szolgáltatásra, esetleg kábel TV-re, mivel manapság vannak ott is olyan sorozatok amelyek már az amerikai premierrel egy időben mennek szinkronnal. Illetve Steam-en meg egy rakat másik oldalon lehet már fillérekért játékokat venni, főleg ha nem a legújabbakkal akar játszani az ember. Egy PC használatához is a legtöbb általános dologra van már ingyenes szoftver. Csak akarni kell a dolgot. ;)

Humbuk
Humbuk
2016. ápr. 19. 20:23

A célzást nem vetted észre... Arra gondoltam, hogy véleményem szerint olyan ember a világon nincsen aki így vagy úgy ne sértett volna meg egy törvényt sem valaha...

Sakk matt... Ha kiskorúként iszol egy sört az is törvénysértés...

A követ másokra csak az vesse, aki patyolat tiszta... ilyen viszont nincsen, end of story.

Humbuk
Humbuk
2016. ápr. 19. 11:55
#15

Off// Azért tudjátok, mindig elképedek amikor az ilyen témákhoz hasonló cikkek alatt olvasom a kommenteket. Az még hagyján, hogy manapság digitális tartalom lopásért több börtönt kaphat egy illető, mint pl az aki embert ölt...

De amikor ilyen fényes mellényes polgárok (mint pl te Geralt) azt állítják magukról, hogy tiszták, mint a patyolat... Undorító képmutatás.

Nem azt mondom, hogy támogatni kell ezeket a dolgokat, hanem azt, hogy új jogrendszert kell alkotni és nem csak törvényeket.... Az a bizonyos "terjesztés" is támadható, mert bizony nem a 100%os tartalmat terjeszti, hanem csak egy részét ami önmagában nem használható, és bizony ez a kérdés sajnos megosztja a legtöbb bíróságot is...

Másik fontos tényező az, hogy haszonszerzés van-e a dologban... ugye akkor a helyzet súlyosabb.

Kérdés: Ha adót fizetek a digitális adathordozókra nem mind1 a jogvédőknek, hogy az általam letöltött média tartalom, hogy került fel rá?

Mi a különbség abban, ha egy direct linkről 10000en letöltik az adott tartalmat, vagy 10000en egymás közt osztják meg?

"torrent kliensek otthoni felhasználási aránya körülbelül 99%" hol van erre legitim felmérés? Sharky ha ilyet írsz akkor közölj forrást is vagy rakd oda h magán vélemény.

Miért nem csukják le az ország 3/4-edét?

Miért nem tanítják meg a gyerekeket az internet használatára?

Miért kell a legtöbb infó órán szövegszerkesztést tanítani?

Miért kell az egyetemig várni a jogi órák bevezetésével?

Miért nem követi az állam és a jogrend a technológiai fejlődést?

Miért nem tudnak már előre felkészülni a technológiai váltásokra? (Lásd robot autó, amiről tudjuk h nagyon hamar itt lesz, de jogban még hozzá sem szagoltak)

Miért kell ezeknek a szerveknek visszafogni a társadalmi fejlődést?

Miért nem kell a digitális tartalom kiadójának garanciát vállalni a termékre?

Miért nem kell visszaadnia a digitális tartalom terjesztőjének a pénzem, ha nem vagyok elégedett a termékkel?

Soroljam tovább?

//Off

On: Ez most komoly hír? Ha a kedves IPON-nnak lehetne egy téma javaslatom, akkor légyszi csináljatok már egy cikket vagy cikksorozatot a TORRENT-el kapcsolatban, jogász interjúkkal... Nem ártana egy kicsit oszlatni a ködöt a fejekben.

Geralt_of_Trivia
Geralt_of_Trivia
2016. ápr. 20. 15:20

"mindenkit savazol aki valaha letorrentezett bármilyen tartalmat -> ez szimpla képmutatás és ez engem duhít. Ha te leírhatod mit gondolsz ezekről a gonosz, lelketlen emberekről, akkor én leírhatom mit gondolok a képmutatókról."

Még mindig nem vagy képes felfogni hogy én is torrentezek, emiatt hidegen hagy ha más is. Oké, tényleg fejezzük be, funkcionális analfabétákkal nem vitatkozok.

5hR3kY
5hR3kY
2016. ápr. 19. 10:15
#14

A torrent kliensek otthoni felhasználási aránya körülbelül 99%-ban nem legális tartalomra és 1% legális tartalomra bontható. Ebből kifolyólag én nem tudom sajnálni azokat akik ebbe belefutnak.

Viszont 2013. július 1-jétől a szerzői joghoz kapcsolódó jogok megsértése és az iparjogvédelmi jogok megsértése tényállásokkal összefüggésben új értékhatárok kerültek bevezetésre, és a 100 ezer forintot meg nem haladó vagyoni hátrányt okozó cselekmények szabálysértések, vagyis csak az ezt meghaladó vagyoni hátrányt okozó elkövetések számítanak bűncselekménynek, ugyanakkor emelkedtek a kiszabható büntetési tételek, így az eddigi maximális nyolc év helyett akár tíz évig terjedő szabadságvesztést is ki lehet szabni azokkal szemben, akik a bűncselekményt különösen jelentős vagyoni hátrányt okozva követik el.

Attól hogy nem bűncselekmény a dolog a film és zenekiadók még polgári úton perelhetik a kedves felhasználót és nyerni is fognak. A zeneletöltés még olcsón megúszható, mert a büntetés kiszabásánál a MAHASZ jogdíjtáblázata az irányadó, ez alapján egy zeneszámért 320, egy albumért 3200 forint kárértéket számolnak fel. Viszont a filmeknél az internetes terjesztés minimális licencdíja alapján állapítják meg a vagyoni hátrányt, ami filmenként 800 dollár. Szoftverek esetében a nettó kiskereskedelmi ára a vagyoni hátrány alapja, de a szoftverek letöltése értékhatártól függetlenül illegális.

Terror
Terror
2016. ápr. 19. 8:47
#13

Még jó, hogy a reklámokat teljesen ki lehet kapcsolni, kb. 2 perces művelet, és csak egyszer kell megcsinálni. Egyetlenegy upgrade feliratú gomb marad, de gondolom az kibírható.

Kajafun
Kajafun
2016. ápr. 19. 7:14
#12

Még jó, hogy évek óta letojom a kútorrentet! :D

Kajak egy idegesítő progi lett az utolsó evekben...

Reklám progi.

Éljenek a NAS-ok és a Transmission! :D

seahorsekft
seahorsekft
2016. ápr. 19. 8:33

"Éljenek a NAS-ok és a Transmission!"

Pacsi :)

És igen, a torrentet még mindig kalóz cuccok terjesztésére használjuk, miközben teljesen jó az alapelve. (oké, windows 10 is p2p módon terjeszt frissítést ha minden igaz, évekkel ezelőtt is volt a "kedvenc" mmo-mnak torrentes frissítése, de ennyi)

tomchee
tomchee
2016. ápr. 19. 3:14
#11

Am tök hétköznapi jelenség, hogy noname oldalakról letöltött exe vírusos. Nem tudom most miért lett ez a hír így fel kapva. Ettől bolondul a fél internet megint. :S

Holnap mi lesz? Mindenki le hírezi, hogy "Kiderült, hogy a hétköznapi felhasználók 90%-a nem eredeti Windows-t használ" ?

Törölt felhasználó
Törölt felhasználó
2016. ápr. 18. 20:29
#10

[LINK] [bold]Zsarolóvírust rejtenek a µTorrent kliens bizonyos telepítőcsomagjai.

[/bold]

Kellemetlen meglepetésben lehet részük azoknak, akik telepítik a µTorrent programot. A G Data szerint ugyanis a telepítőcsomagok egy része az eredeti és működőképes µTorrent szoftver mellett egy extra kártevőt is tartalmaz. A hír itthon már csak azért is érdekes, mert a kiberbiztonsági vállalat korábbi felmérése szerint Magyarországon 2 millió internetező torrentezik, a legnépszerűbb kliens pedig éppen a µTorrent.

Geralt_of_Trivia

Persze TE nem használsz uTorrentet !

Ellenben a Vuze -t nagyon prefelálod 2 torrentoldalon is ;/

mindig az kiabál akinek a háza ég

Taranisz
Taranisz
2016. ápr. 18. 19:49
#9

Most nem igazán értem itt a nagy felháborodást ami a torrentezés mentén alakult ki... a hír nem erről szól hanem arról, hogy egy torrentKLIENS variánst (mert nem az eredetit) vírusossá tettek úgy, hogy az zsarolóvírus képében jelenik meg (amit én cserébe adnék a kitalálóinak azt már a fórum nem bírná el).

Hogy jön ide az, hogy a torrent klienst használva ki-mikor-hogy-mit szed le fájlokat?

Az egyik eszköz a másik eszköz használat, tudjunk már elvonatkoztatni.

Terror
Terror
2016. ápr. 18. 19:43
#8

Én például nagyon szívesen megvennék sok mindent online, de még csak nem is lehet kapni. Itt van az Archer például, amit nemcsak hogy nem lehet kapni, de még az FX Network weboldala sem jön be, mert olyan régióban élek, amely le van szarva.

Abstergo
Abstergo
2016. ápr. 19. 10:05

Használj VPN-t, és oda kerülhetsz a világon, ahová csak akarsz. Bár tény, hogy ez plusz költséggel jár...

Konzi
Konzi
2016. ápr. 18. 18:08
#7

2.2.1 es verzió teljesen reklám mentes és működőképes. Azt kell használni µTorrentből.

patrik2991
patrik2991
2016. ápr. 18. 17:57
#6

A hivatalos oldalról van letöltve? Nem.

Akkor miről beszélünk?

Felraktam az oldalamra a windows 10-et de belecsempésztem az iso-ba a vírust, leközölnétek a hírként, hogy Az új zsarolóvírus a Windows 10 telepítőcsomagjában lapul? Köszi! :)

Törölt felhasználó
Törölt felhasználó
2016. ápr. 18. 17:33
#5

Legtöbb kliens mostanra bloatware és az advare fogalmát súrolja vagy éppen túlteljesíti. Amúgy nem volt egy éve, hogy ugyan így vírust csempésztek a telepítőjükbe, csak akkor asszem trójai volt vagy Bitcoin bányász. Ezeknél a zsaroló programoknál nincs undorítóbb dolog.

Terror
Terror
2016. ápr. 18. 17:15
#4

Ezzel a klikkvadász címmel jött le a hülyeség mindenhol. Kérdés, minek a klikkre vadászni, addig a userek már úgysem jutnak el, hogy a cikket is elolvassák.

Geralt_of_Trivia
Geralt_of_Trivia
2016. ápr. 18. 17:10
#3

Akár le se kellett volna közölni a hírt. Aki uTorrentet használ az hótt ziher hogy nem legális célokra, így megérdemel minden járulékos következményt.

ChoSimba
ChoSimba
2016. ápr. 21. 20:10

Adózásilag valahogy úgy van, hogy a jövedelem az évben megszerzett bevétel elismert költségekkel csökkentett része.

A bevétel pedig akármilyen jogcímen és formában megszerzett vagyoni érték.

A jövedelmet hétköznapi értelemben csak a munkabérre értjük, de nem így van.

Ha az elvégzett munkáért kapsz egy autót, akkor az is jövedelem.

Nem vagyok jogász, ha valaki jobban tudja, akkor javítson ki :)

Phantomstranger
Phantomstranger
2016. ápr. 18. 17:10
#2

Aki azt a szart használja, meg is érdemli. Aki meg ingyen használható programot nem a hivatalos honlapról tölti le, pláne.

yennefer
yennefer
2016. ápr. 18. 17:21

+1, de csak az utolsó résszel értek egyet. Évek óta az uTorrentet használom és semmi bajom nem származott még belőle.

gombabacsi
gombabacsi
2016. ápr. 18. 17:00
#1

"egyes weboldalakon" kb minden program fertőzött...

Vissza az oldal tetejére