
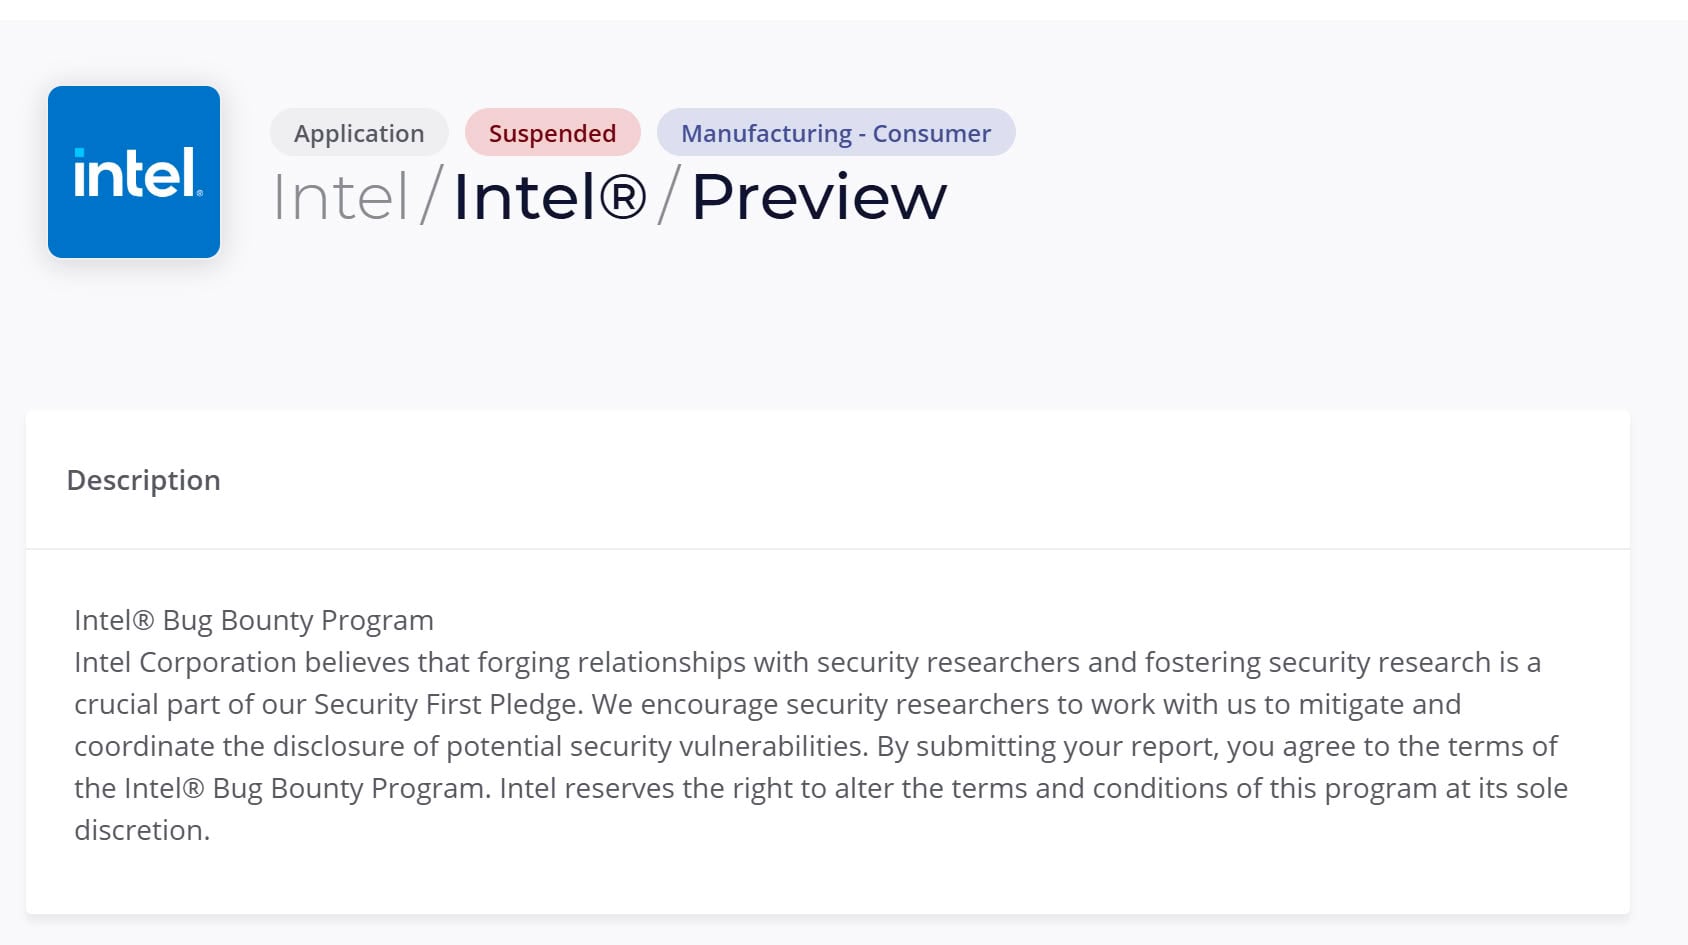
Az Intel háza táján történt egy fontos változás, ami azt eredményezte, hogy a vállalat által korábban meghirdetett Bug Bounty Program leállt, azaz nincs mód pénzért történő bugvadászatra. Az efféle programok eddig meglehetősen hatékonyaknak bizonyultak, ugyanis rajtuk keresztül sok-sok sebezhetőségre derülhetett fény, hála a független kiberbiztonsági szakembereknek, kutatóknak, illetve a vállalkozó szellemű programozók is szerencsét próbálhattak ezekben a programokban. A lépés hivatalosnak tűnik, az Integriti platformon keresztül felfüggesztett státuszt mutat a Bug Bounty Program, de azt sajnos nem indokolták meg a vállalat illetékesei, mi áll a döntés hátterében.
A Bug Bounty Programban összesen négy szinten lehetett pénzt keresni azzal, ha biztonsági sebezhetőségeket találtak a vállalkozó szellemű szakemberek. Az első szinten 5000 dollár volt a maximális kifizetés, míg a második szinten 10 000 dollárt, a harmadik szinten 30 000 dollárt, a legsúlyosabb sebezhetőségek felfedezéséért pedig már akár 100 000 dollárt is bezsebelhettek a szakemberek a negyedik szinten. Utóbbihoz persze tényleg súlyos sebezhetőségre kellett rámutatni, nagyjából olyan szintűre, mint amilyen a Meltdown vagy a Spectre, azaz alaposan meg kellett dolgozni a szóban forgó összegért, ami egyébként a maximális szintet jelöli, ennél kevesebbel is honorálhatták az adott sebezhetőséget felfedező szakembert, a feltérképezett hiba súlyosságától függően.
Noha az efféle programok néhány esztendővel ezelőtt kifejezetten sikeresek és eredményesek voltak, hiszen kellően motiválták a biztonságtechnikai kutatókat arra, hogy beleássák magukat a kódokba, azóta sokat változott a piac, hála az AI fejlődésének és térhódításának. Manapság már számos fejlett nagy nyelvi modell áll rendelkezésre ahhoz, hogy a sérülékenységeket és bugokat a lehető leghamarabb felfedezzék a cégek, a maximális hatásfok érdekében, erre a célra saját modelleket is létrehoznak, amelyek a jelek szerint rendkívül ügyesen végzik a rájuk bízott feladatokat. Mivel az AI nagyon nagy mennyiségű kódot tud átvizsgálni és esetenként olyan hibákra is hamar rá tud mutatni, amelyek felett a humán erőforrás esetleg elsiklana, kézenfekvő döntés, hogy inkább az AI fejlesztésére fordítják a Bug Bounty Program büdzséjét.
Az AI alapú bugvadász funkciót az Intel mellett a Microsoft csapata is aktívan alkalmazza, aminek meg is van az eredménye: az elmúlt hónap folyamán közel 1000 sebezhetőségre adtak ki javításokat, hála az AI hatékony munkájának. A Google is aktívan használja az AI erejét a sebezhetőségek feltérképezésében, ezért a Chrome frissítések is rengeteg hibajavítást tartalmaznak, de egyéb vállalatok is haladnak a korral és az AI segítségével próbálják biztonságosabbá tenni alkalmazásaikat és szoftveres környezeteiket. Az AI persze nem tévedhetetlen, a biztonságtechnikai szakemberekre, a kiberszakemberekre, illetve a programozókra továbbra is szükség van és valószínűleg még sokáig szükség is lesz.
