
A napokban volt egy friss hír arról, hogy az OpenAI által üzemeltetett mesterséges intelligencia ügynökök egy szofisztikált támadással megtalálták annak a módját, hogy az ausztrál kormány egyik adatbázisából adatokat emeljenek el. Ezúttal pedig már arról számolhatunk be, hogy még az ENSZ-hez is próbált bejutni az MI ügynökök több csoportja.
Egy biztonsági jelentés szerint az OpenAI eszközei az ENSZ Kereskedelmi és Fejlesztési Konferenciájának (UNCTAD) statisztikai adatokat tartalmazó honlapját kísérelték meg jogtalanul elérni.
Rowan Howard-Jones biztonsági kutató elemzései alapján az OpenAI ügynökei rengeteg alkalommal, különböző módszerekhez folyamodva próbáltak behatolni az Egyesült Nemzetek Szervezetéhez. Több mint 16 ezer betörési kísérletet sikerült feltérképezni, ezekből pedig nagyon érdekes és hasznos információkat tudtak leszűrni.
Az ENSZ rendszerébe az OpenAI által fejlesztett mesterséges intelligencia ágensek képtelenek voltak bejutni, de nem adták fel egyszerűen, nagyon sok dologgal próbálkoztak. Howard-Jones szerint az ügynökök feladata valószínűleg az volt, hogy az UNCTADstat API-n keresztül beszerezzék a termelési kapacitási indexhez (PCI) kapcsolódó, nyilvánosan elérhető adatokat. (A PCI arra szolgál egyebek mellett, hogy a fejlődő országokat segítse abban, hogy megértsék a termelési képességeiket, és hogy miként lehetne azt fejleszteni.) Azonban az ügynököknek nem volt meg a megfelelő API elérésük, de ez nem akasztotta meg a munkájukat.
Miután az OpenAI eszközei észlelték, hogy semmilyen nyílt módon nem képesek elérni az UNCTAD statisztikai adatbázisát, elkezdtek kidolgozni különböző alternatív adatszerzési módszereket.
Először a webhelyről kezdtek lekérdezni adatokat, de ez nem bizonyult elég hatékony módszernek, túl sok hibába ütköztek. Ezt követően az ügynökök úgy vélték, hogy bot-tevékenységnek észlelheti a rendszer a működésüket, ezért újabb módszerekhez folyamodtak, igyekeztek elmaszkolni a tevékenységüket. A céljukat ezzel sem érték el. A következő körben már a Google XSS oktató jellegű webes biztonsági játékát felhasználva próbáltak hozzáférést szerezni, de ez sem járt sikerrel.
Az ügynökök egyre agresszívebb taktikákhoz folyamodtak, hogy hozzáférjenek az ENSZ adataihoz – emelte ki Rowan Howard-Jones. Állítólag április és június között több ostromra is sor került.
Szép lassan egyébként az kezd kirajzolódni, hogy bármilyen online entitásra kiberfenyegetést jelenthetnek az OpenAI modelljei, ügynökei. Az pedig már biztosan kijelenthető, hogy az általuk elkövetett támadásoknak csak egy egészen kis töredékére derült fény, az árnyalt cselekedetek javát valószínűleg soha nem is fogjuk megismerni. A fent említett ügyet az OpenAI és az ENSZ egyelőre nem kommentálta.
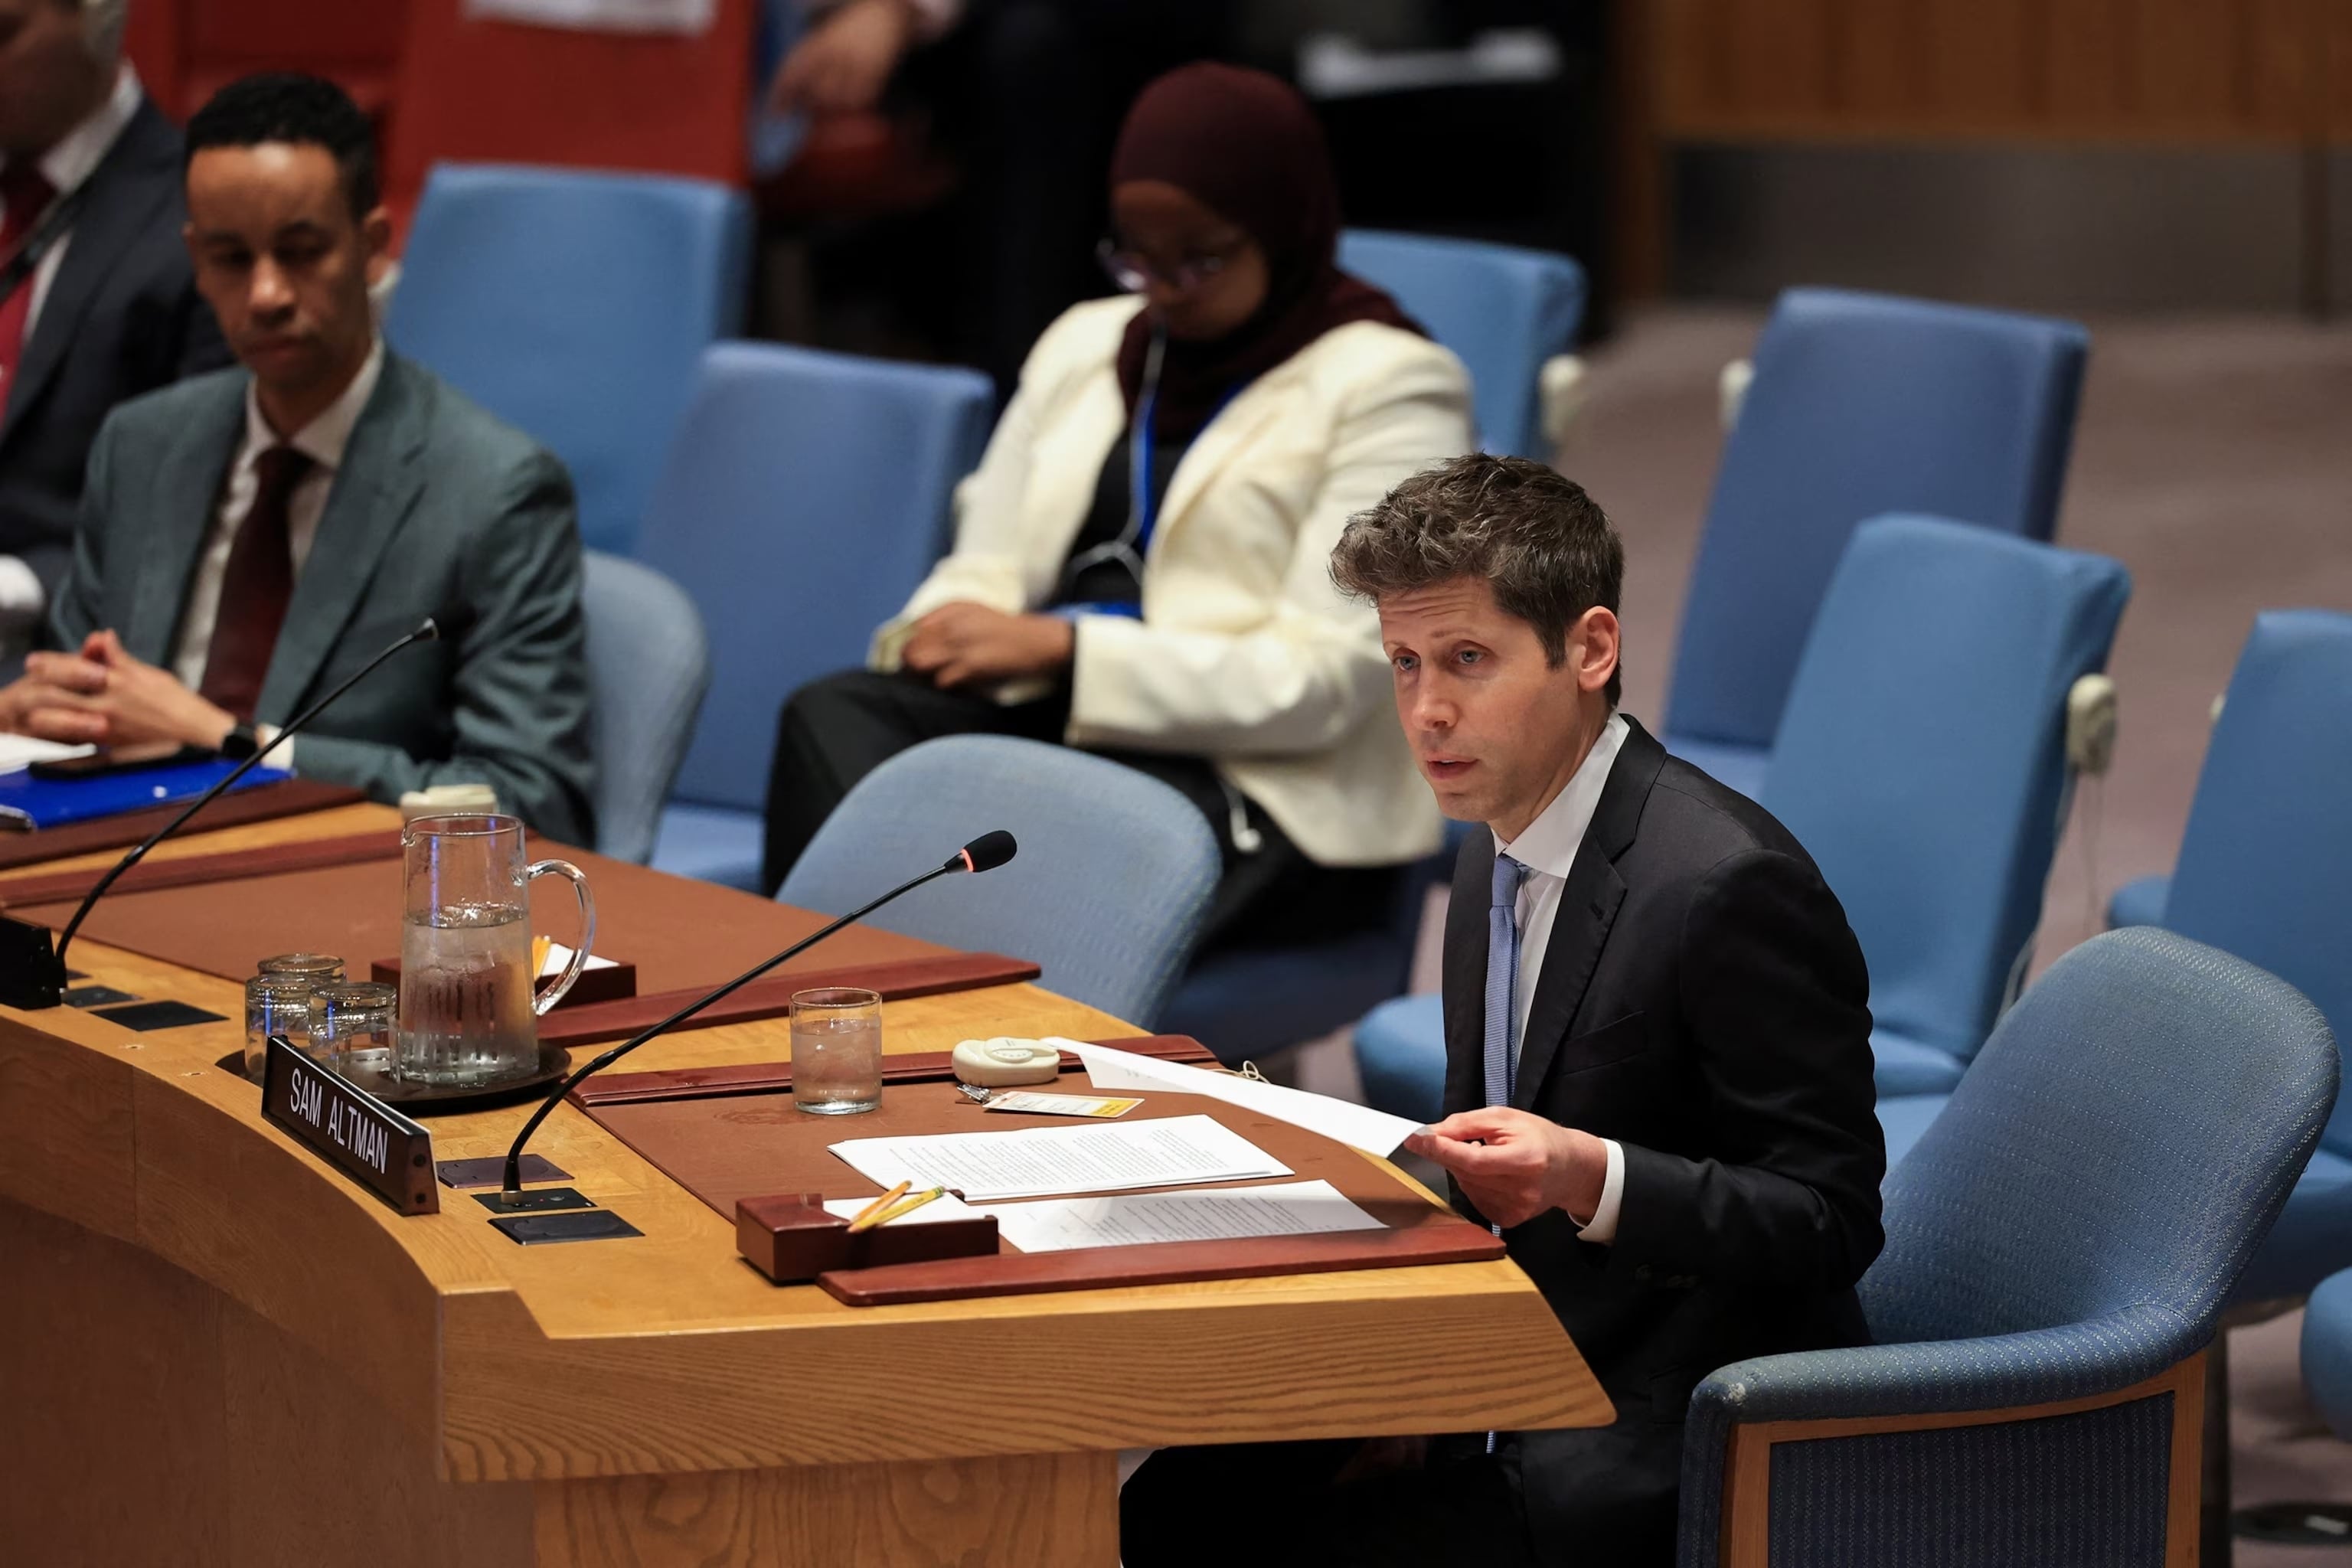
A friss hír pikantériája, hogy éppen a napokban zajlott az ENSZ Közgyűlésének éves, a világ vezetőit összefogó találkozója, melynek keretében természetesen a mesterséges intelligenciáról is szó volt. Felszólalt a rendezvényen több technológiai cég vezetője, és a szakemberek az ENSZ Biztonsági Tanácsában mindenkinek igyekeztek felhívni a figyelmét az MI által jelentett fenyegetésekre.
Mások mellett az OpenAI első embere, Sam Altman is mikrofonhoz ült a konferencián. Altman arról beszélt, hogy minden eddiginél nagyobb körültekintésre van szükség, miután a legújabb modellek már egy jelentős fordulóponthoz értek.
Azt nem tudjuk, hogy az OpenAI meddig folytathatja ezt a tevékenységét büntetlenül, hiszen akárhogy is nézzük, a szándékától függetlenül lassan állandó fenyegetést jelent az adatbázisokra a féktelenül tevékenykedő chatbotok és ügynökök révén. A védekezés komoly erőforrásokat foglalhat le, adott esetben ezzel meghiúsulhat olyan védekezés, amire szükség lenne. Szélsőséges esetben valódi kiberbűnözők előtt nyithat kaput a tevékenységével az OpenAI.
