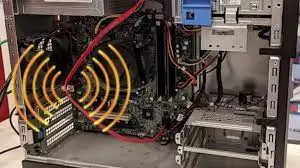


Egy újabb szofisztikált támadási lehetőségre derült fény a napokban, amelynek lényege, hogy a rendszerben található SATA adatkábelt egyfajta rádióantennaként használva adatokat lehet kinyerni a kiszemelt konfigurációból, amikor az éppen adatokat olvas és ír, így azok a rendszerek is támadhatóvá válnak, amelyek egyébként nem kapcsolódnak az internetre és semmiféle rádiós technológiát sem használnak a kommunikációhoz.
A „SATAn” névre keresztelt támadás szerencsére elég speciális körülményeket követel meg, illetve elég komoly felkészülésre is szükség van a sikeres kivitelezéshez, így az átlagfelhasználóknak igazából nincs félnivalójuk, az efféle móka inkább a nemzetállamok közötti kémkedése területén jelenthet egy újabb adatszerzési lehetőséget a sok közül.
A támadási formát az izraeli Negev régió Ben-Gurion Egyetemének egyik kutatója, Mordechai Guri ismertette. A lényeg az, hogy a SATA kábelen keresztül folyó adatok a kábel környékén mérhető elektromágneses interferencia régén lehallgathatóak, ehhez persze speciális szoftverre is szükség van, ami kódolja és időzíti az adatcsomagokat. A SATA kábel mindenféle módosítás nélkül viselkedhet rádióantennaként, amely a 6 GHz-es frekvenciatartományon belül üzemel, ezt a „rádióadást” pedig egy szoftver-vezérelt rádióvevővel (SDR) le lehet hallgatni.
Ennek persze van két nagyon komoly előfeltétele, amelyek miatt eléggé behatároltak a lehetőségek: egyrészt a célpontra telepíteni kell egy szoftvert, amely a kiszemelt adatokkal dolgozva gondoskodik róla, hogy azokat „vehesse” a rádióvevővel ellátott noteszgép. A másik kitétel az, hogy ennek a noteszgépnek nagyjából 1 méteren belül kell lennie, ugyanis a távolság növekedésével eléggé növekszik a hibaráta is, így nehéz értékelhető mennyiségű és minőségű jelet kinyerni.
A kutató tesztjei alapján igazából akkor van legnagyobb esély adatok megszerzésére, ha a rendszer a SATA kábelen keresztül olvas, ugyanis ilyenkor nagyjából 3 dB-lel erősebb jelet sugároz a SATA kábel, vagyis a támadó szoftvernek azt kell elérnie, hogy a bizalmas adatokat tartalmazó fájlokat sűrűn, meghatározott ütemben olvassa a rendszer. Az ellopandó adatokat kódoló szoftver telepítése igazából nem egy nehéz feladat, sok-sok biztonsági rést lehet kihasználni erre a célra, az viszont már keményebb dió, hogy a rádióvevővel felvértezett noteszgépet egy méteren belüli távolságra juttassák, mindezt úgy, hogy ne keltsenek gyanút. Arra is figyelni kell, hogy a rádiós „átjátszás” alkalmával ne legyen túlságosan leterhelt az adott rendszer, ugyanis a nagy adatforgalom rontja a továbbítani kívánt adatcsomagok elérhetőségét, így mindenképpen „csendesebb” időszakra van szükség.
Noha a módszer ütőképesnek tűnik, és bizonyos esetekben akár működhet is, például azoknál a konfigurációknál, amelyek kényes adatokat tárolnak, de sem internetre, sem vezeték nélküli hálózatra nem kapcsolódnak. Ezek a helyek úgy védekezhetnek az efféle támadások ellen, hogy egyrészt nem engedik be a bizalmas adatokkal dolgozó rendszerek területére a rádióvevővel ellátott masinákat, másrészt kifinomult monitorozó szoftvert is alkalmazhatnak, amelyek a gyanús, teljesen indokolatlannak olvasási és írási műveletekre felhívják a rendszer üzemeltetőjének figyelmét. Ezzel egy időben a SATA kábelt és a konfiguráció házát árnyékolással is el lehet látni, így csökkentve a támadási felületet.
Az új technika igazából túlságosan szofisztikált megközelítést igényel, vagyis annyira sok erőfeszítést, hogy azzal az erővel már jobb és hatékonyabb támadási formát is kivitelezhetnek a hackerek, bizonyos esetekben azonban a „SATAn” támadás is jó szolgálatot tehet, hiszen növeli a lehetőségek számát.