




A Microsoft fejlesztőcsapata egy fontos lépésre készül, amelynek eredményeként szélesebb körben válhat elérhetővé a Memory Integrity Protection névre keresztelt funkció a globális Windows 11 telepítések körében, ezáltal emelkedik az ökoszisztéma biztonsági szintje, ami összességében pozitívum. A tervek szerint a tömeges terjesztés valamikor október folyamán indulhat meg, várhatóan ugyanazt a hullámos gyakorlatot alkalmazva, mint a biztonsági frissítéseknél, azaz a felhasználói bázis egy része csak később juthat hozzá a funkcióhoz, amikor rá kerül a sor.
A Memory Integrity Protection feladata az operációs rendszer biztonsági szintjének növelése már a kernel szintjén, ezáltal védelmet nyújthat a felkészült támadók által kidolgozott kifinomult támadásokkal és az azokhoz kapcsolódó kártékony kódokkal szemben. Maga a funkció felhasználói szemszögből nézve egyszerűen működik, igény esetén ki is lehet kapcsolni, a komplex algoritmusok a háttérben működhetnek teljesen önállóan, felhasználói beavatkozás igénye nélkül, de közben gondoskodnak a biztonság szintjének növeléséről. A VBS, azaz Virtualization-based Security funkció keretén belül az operációs rendszer hardveres virtualizáció révén hoz létre Windows hiperfelügyelőket (hypervisor), amelyek izolált virtuális környezetekkel dolgoznak, ugyanis az alaptézis az, hogy a kernel feltörhető, így ez ellen próbálnak hatékony lépéseket tenni.
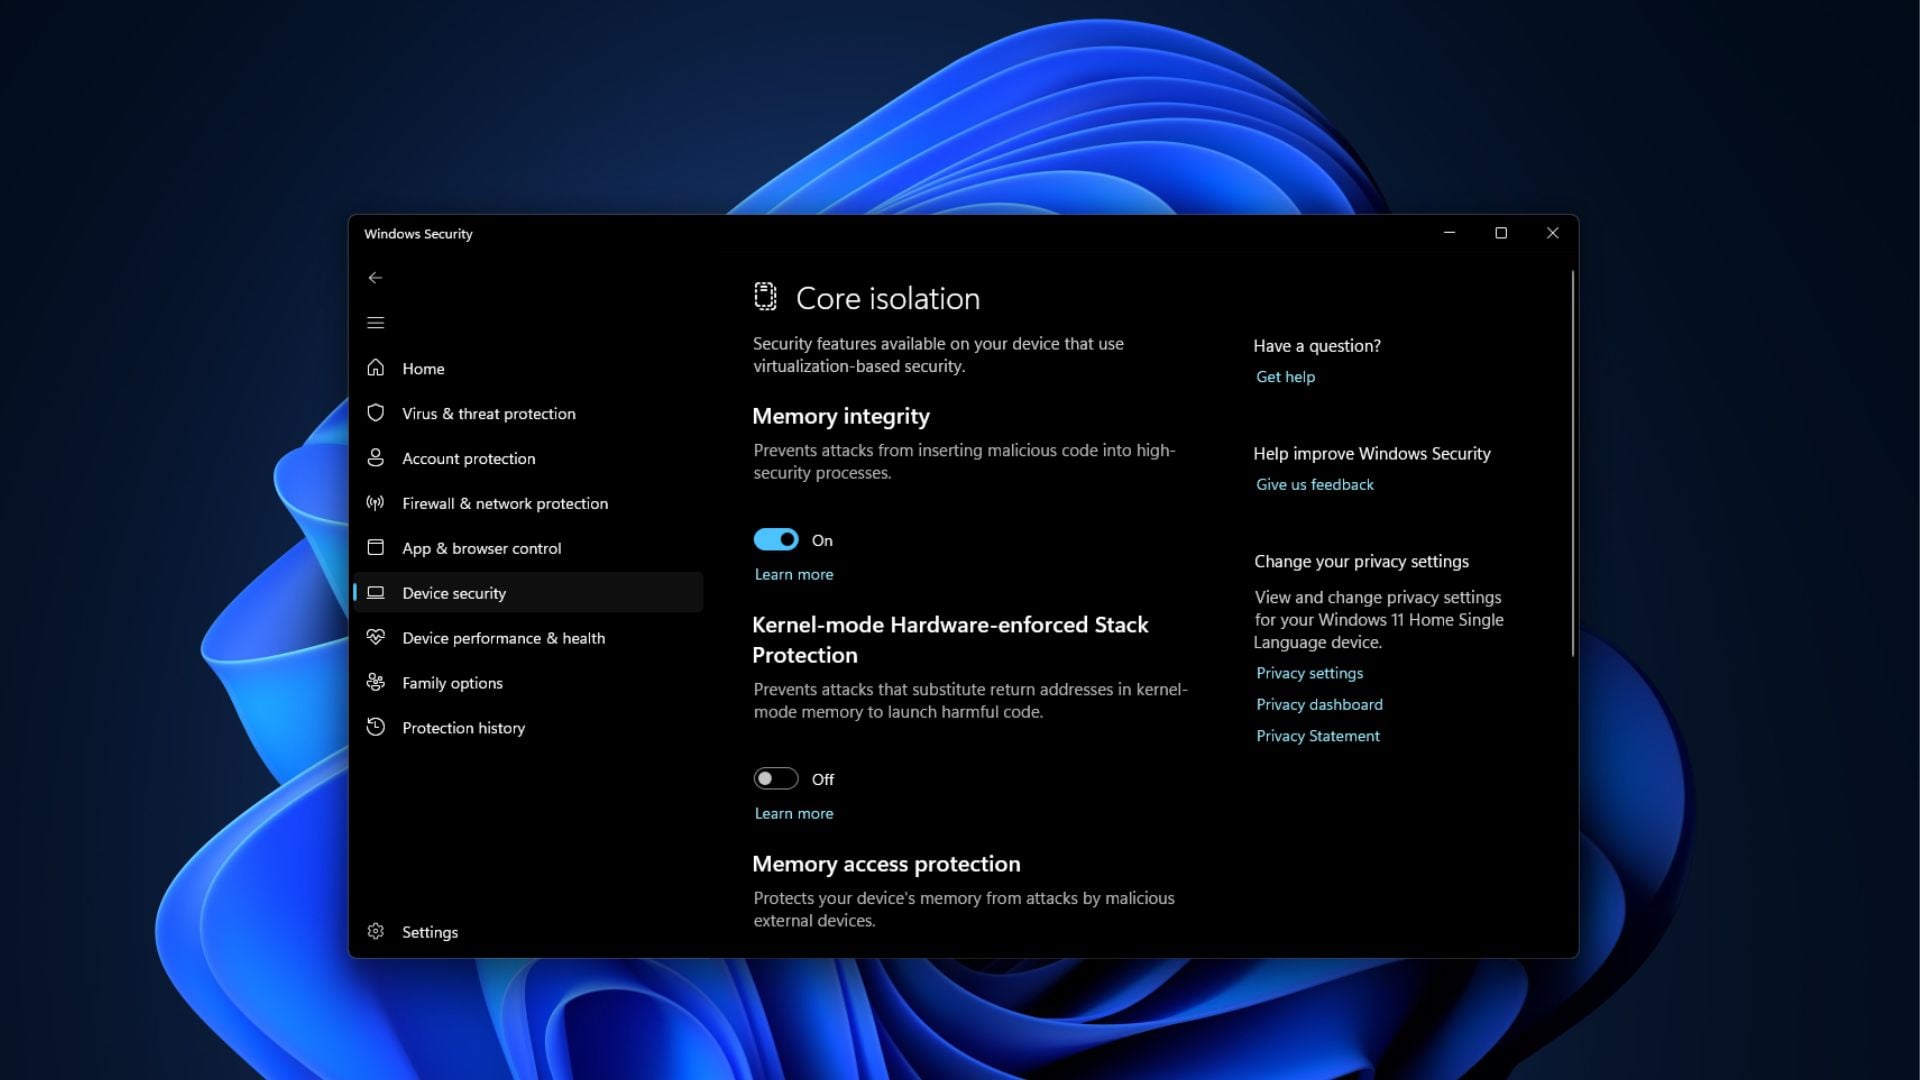
A fejlett biztonsági mechanizmus, ami a VBS-re támaszkodik, lehetővé teszi a biztonsági frissítések üzem közbeni gyors telepítését és biztonságos alkalmazásukat is anélkül, hogy a rendszert újra kéne indítani. Ez a misszió-kritikus rendszerek esetében kulcsfontosságú funkció, ugyanis a biztonsági frissítések miatt nincs szükség az operációs rendszer újraindítására, tovább futhatnak a fontos, megszakítást nem tűrő vagy nehezen toleráló folyamatok, miközben a rendszer biztonsága fokozódik.
A tervek szerint a nagy szervezetek és vállalatok, amelyeknél a rendszergazdák több Windows 11 alapú eszközt menedzselnek, egyszerűen és gyorsan lehet majd alkalmazni a Memory Integrity Protection funkciót, azt lényegében automatikusan megkapják a kezelt rendszerek. Ezzel egy időben az összes házirend és szabály érvényben marad mind admin felhasználók, mind pedig normál felhasználók szintjén, azoknál az eszközöknél viszont, amelyeknél le van tiltva a funkció, az októberi frissítés sem fogja bekapcsolni, ott manuálisan kell engedélyezni, ha szükség van rá.
Az átlagfelhasználói, illetve kisüzleti rendszereknél a frissítés aktiválni fogja a VBS támogatást és a köré épülő újítást is, így azonnal profitálhatnak belőlük a felhasználók, nekik különösebb teendőjük nem lesz. Igény esetén persze ki lehet majd kapcsolni az opciót, amennyiben valami miatt biztosan nincs rá szükség.