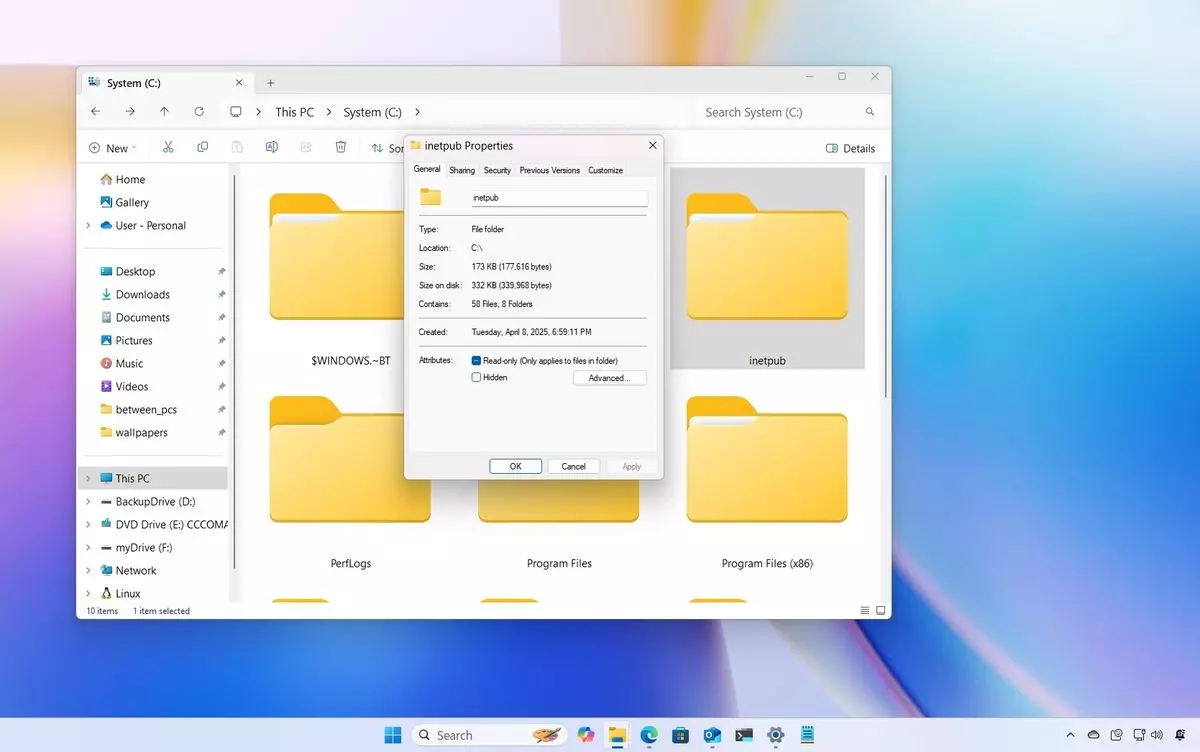
A legutóbbi Patch Tuesday alkalmával, amikor nagyobb mennyiségben érkeztek biztonsági és egyéb frissítések a Windows 10-es és Windows 11-es operációs rendszerekhez, egy érdekes dolog is történt, amire később részleges magyarázatot adott a Microsoft csapata. A lényeg az, hogy az áprilisi patch kedd frissítéseinek telepítését követően a rendszer létrehozott a rendszermeghajtó gyökerében egy inetpub nevű könyvtárat, ami az esetek többségében üresen marad, mégsem szabad törölni, legalábbis a Microsoft ajánlása szerint. A könyvtárat azért hozza létre a rendszer, hogy ezzel is növelje a Windows biztonságát.
Eleinte sokan csak gyanakodva néztek az új könyvtárra és nem merték törölni, hiszen nem lehetett tudni, „fejre áll-e tőle” a rendszer, vagy hiba nélkül működik-e tovább, ugyanis semmilyen tájékoztatást nem kaptak a felhasználók a frissítések kiadásakor, illetve azok telepítése után sem. Az inetpub könyvtár egyébként sokak számára ismerős lehet már korábbról, ez ugyanis a Microsoft Internet Information Service (IIS) szolgáltatásához tartozik már a Windows NT 4.0-s idők óta. Az IIS szolgáltatáshoz tartozó különböző napló- és egyéb fájlok az inetpub könyvtárban foglalnak helyet, de csak akkor, ha a funkció használatához szükséges Windows komponenseket telepítették az adott rendszerre.
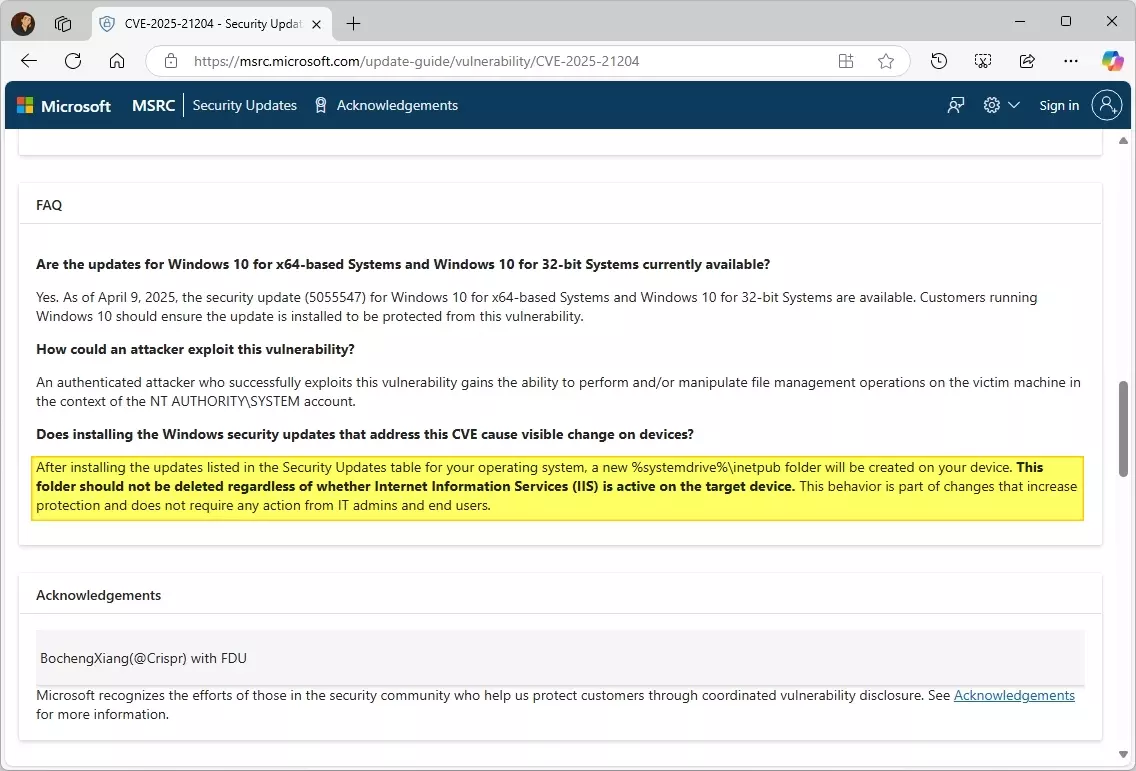
Mint utóbb kiderült, az újonnan létrehozott könyvtár a CVE-2025-21204-es biztonsági rés javítását szolgálja, amire a Microsoft pont ebben a hónapban készített patchet. A Windows Process Activation Elevation of Privilige osztályú sebezhetőség lényegében arra ad módot, hogy az adott rendszeren a támadó rendszerszintű jogkört szerezhet a fájlkezeléssel kapcsolatos műveletekhez, ami elég komoly veszélyt jelent. A hiba nemcsak a Windows 11, hanem a Windows 10 esetében is aktív volt, de már mindkét operációs rendszer megkapta a szükséges javításokat.
Ahogy az új inetpub könyvtár egyre több felhasználónak tűnt fel, a Microsoft csapata módosította a biztonsági tájékoztatót, így abban most már ezt a könyvtárat is említik. A hivatalos leírás szerint a rendszer által létrehozott „%systemdrive%\inetpub” könyvtár a CVE-2025-21204-es biztonsági rés elleni javítás részét képezi, ami minden érintett konfiguráción jelen lesz. A Microsoft nem ajánlja a könyvtár törlését, még akkor sem, ha az IIS szolgáltatás egyébként inaktív az adott rendszeren.
Az új könyvtár a biztonság fokozását célozza, így sem az átlagfelhasználóknak, sem a rendszergazdáknak nem érdemes tovább foglalkozniuk a témával. Azt persze nem említette a Microsoft csapata, pontosan hogyan járulhat hozzá a biztonság fokozásához egy üres könyvtár, és az is rejtély, hogyan játszhat szerepet a jogkör-emeléses támadás kivédésében.
A Microsoft ajánlása sok felhasználó számára lehet zavaró, ugyanis szép számmal vannak olyanok, akik szigorú szabályok szerint alakítják ki a könyvtár-struktúrát minden rendszerükön, az üres vagy szükségtelen könyvtárakat pedig egyszerűen törlik, ne rontsák az összképet. Ha ehhez némi OCD is társul, akkor az üres könyvtár már-már őrületbe is kergetheti az érintett felhasználót, de ez már egy másik történet.