A kiberbűnözés korunkban elképesztő károkat okoz globálisan, és az, hogy a koronavírus-járvány miatt az elmúlt hónapokban az emberiség a 21. század egyik legsúlyosabb katasztrófáját éli át beláthatatlan következményekkel, egyáltalán nem fogja vissza az online gonosztevőket. Sőt mi több, egyre több kutatás számol be arról, hogy a csalók villámgyorsan alkalmazkodtak, és azon vannak, hogy már a koronavírust kihasználva nyerészkedjenek az embereken, vállalatokon.
A legfrissebb beszámolók szerint minden vírusfertőzött országban lehet számítani olyan jellegű támadásokra a felhasználók, amik bármilyen módon a koronavírussal kapcsolatosak. És nagyon úgy fest, hogy a kiberbűnözők semmilyen eszköztől nem riadnak vissza, nem ismernek tabukat. Szlovákiában egészségügyi weboldalak ellen indítottak túlterheléses támadások is történtek már.
A távmunka során megnyílt biztonsági réseket, és a klasszikusabb adatlopási cseleket egyaránt használják a bűnözők az online térben. Jelentős méreteket öltött a járvánnyal kapcsolatos álhírek terjesztése, valamint az adathalászat is. Számos olyan esetről lehet hallani, hogy a WHO nevében írt leveleket kaptak az emberek, amik adománygyűjtő kampányokról szóltak, de valójában csak személyes adatok megszerzésére szolgáltak. Az illetéktelenek elsősorban felhasználói nevek és jelszavak kombinációjára vadásznak, ezért is kell minden oldalon különböző belépési adatokat használni, mert ezzel korlátozni lehet a komolyabb károk bekövetkezését.
Több olyan weboldalt is találtak már szakértők, amik COVID-19 térkép, statisztika reményével kecsegtettek, de valójában káros kódot próbáltak a háttérben futtatni az áldozatok számítógépén. És mobilos alkalmazások is felbukkantak már hasonló megtévesztési módszerrel és támadási mechanizmussal.
Nagyon sűrűn van olyan eset, amikor egy-egy elektronikus levél mindenképpen arra próbálja rávezetni a felhasználókat, hogy megnyissák a csatolmányt, de ezt el kell kerülni. Csak különösen nagy odafigyelés és biztos meggyőződést követően szabad ilyet tenni, sok esetben ugyanis a csatolmányból kúszik le a káros szoftver, ami személyes információkat gyűjthet be. Szerencsére a szolgáltatások spam-szűrője számos levélszemetet megfog, de előfordul olyan dolog, ami átjut ezen is.
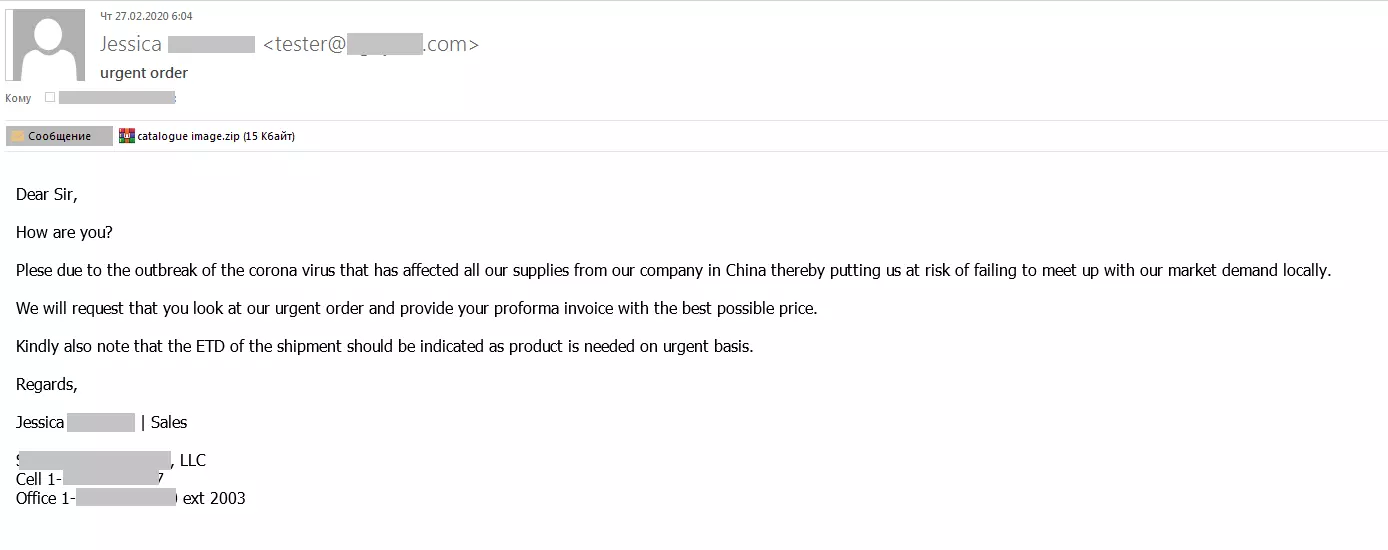
A zsarolóvírusok eddig is, és ezen túl is nagyon komoly problémát jelenthetnek. Ezeknek az elkerülése érdekében különösen oda kell arra figyelni, hogy a koronavírussal kapcsolatos témák esetében csak megbízható forrásokból tájékozódjanak az emberek, és bizonytalan helyről semmit ne mentsenek. Az egyik legismertebb zsarolóvirus jelenleg a CovidLock, kórház és földgázsűrítő létesítmény elleni támadás is kapcsolódik már a nevéhez.
Annak érdekében, hogy a problémákat elkerülhessék az emberek, a megváltozott körülmények között is kiemelkedő figyelmet kell fordítaniuk a megfelelő biztonság garantálására. A szakértők egybehangzó véleménye szerint folyamatosan gondoskodni kell az adatok mentéséről és a kommunikációs csatornák védelméről, az alkalmazott szoftverek frissen tartásáról. Felügyelni kell adott rendszereknél a hozzáférési jogosultságokat, és minden tevékenységet naplózni kell. De talán a legfontosabb, hogy megfelelő biztonságtudatosságot kell tanúsítani a rendeletkésükre álló eszközöknél.