




13 KOMOLY SÉRÜLÉKENYSÉG AZ AMD ZEN PROCESSZORAIBAN

A sérülékenységek minden modern AMD processzort érintenek a RYZEN sorozattól a Threadrippereken át az EPYC modellekig.
Víg Ferenc (J.o.k.e.r)
2018. márc. 13. 17:01
13 komoly sérülékenység az AMD ZEN processzoraiban

Az izraeli CTS-Labs biztonságtechnikai szakemberei 13 súlyos sérülékenységet fedeztek fel, amelyek gyakorlatilag az összes friss, ZEN architektúra köré épülő AMD processzort érintik, legyen szó átlagfelhasználói vagy üzleti konfigurációról, de az EPYC alapú szerverek sincsenek biztonságban.

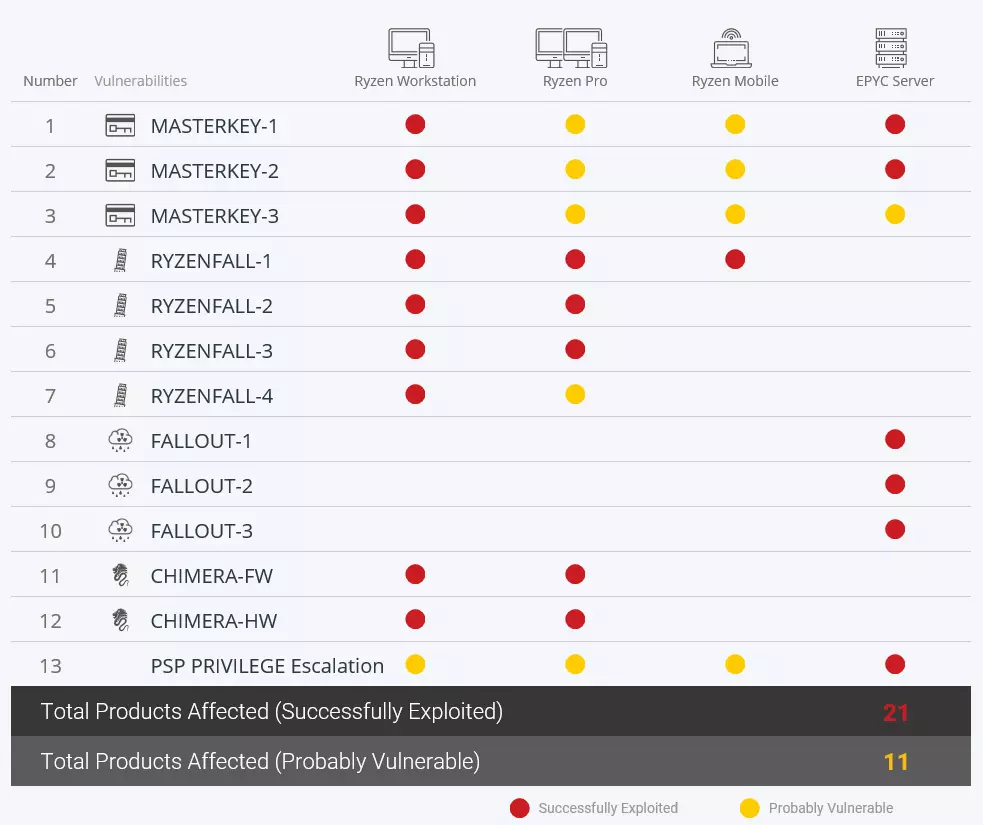
A 13 súlyos sérülékenység négy nagy csoportba osztható: RYZENFALL, MASTERKEY, FALLOUT és CHIMERA. Mindegyik más és más módszereket alkalmaz arra, hogy hozzáférhessen a kényes adatokhoz, illetve lehetőséget biztosítson a támadók számára, hogy átvegyék az irányítást a rendszer felett. A sebezhetőségek pontos leírását egyelőre nem hozták nyilvánosságra, ugyanis a felfedezésüktől számítva 90 napnak el kell telnie a publikálásig, hogy az AMD addig elkészíthesse a szükséges javításokat.

Nézzük is, miről van szó. A Masterkey exploit az AMD rendszerek Secure Boot szolgáltatását veszi célba. Ez a funkció arról gondoskodik, hogy kiszűrje az utolsó rendszerindítás óta eszközölt, potenciális veszélyt jelentő szoftveres és hardveres módosításokat, vagyis rendszerintegritás-vizsgálatot végez a boot folyamat megkezdése előtt. A frissen felfedezett sérülékenység segítségével ez a procedúra megkerülhető, de csak úgy, ha fertőzött BIOS-t használnak a támadók, amelyben gondosan megírt malware segíti a bejutást. A biztonsági rés a jelek szerint arra épít, hogy a Secure Processor esetében nem használt dedikált memóriát az AMD, hanem a rendszermemória zárt, megfelelően elkülönített részét rendelte hozzá az egységhez, az implementáció azonban nem lett tökéletes.
A második nagy csoport a Ryzenfall összefoglaló nevet kapta, ami szintén a Secure Processor sebezhetőségeire épít. A megfelelően megírt malware segítségével meg lehet szerezni a különböző feladatok végrehajtását hitelesítő privát és publikus kulcsokat, amelyek a rendszermemória elkülönített részén lapulnak, nem külön fedélzeti memóriában. A Secure Processor számára elkülönített memóriaterületet normál esetben elvileg nem éri el a rendszer, de a védelem kijátszható. A kulcsok birtokában kijátszható a Windows Defender Credentials Guard, ami egyéb biztonsági feladatok mellett a jelszavak tárolását és hitelesítését is végzi. Ha ezt a komponenst sikerül elérni és kijátszani, a malware a hálózat egyéb számítógépeire is átterjedhet.

A harmadik csokor a Fallout nevet kapta és a virtuális gépeket célozza. Ez azért veszélyes, mert ezzel a sebezhetőséggel áttörhetőek a virtuális gépeket elválasztó korlátok, ami adatszivárgásra és egyéb visszaélésekre ad lehetőséget. A rés itt vélhetően az AMD virtualizációs kiterjesztéseiben leledzik.

A negyedik nagy csoport a Chimera nevet viseli és az alaplapi lapkakészletet támadja. A lapkakészlet mikrokód segítségével kezeli a hozzá kapcsolódó eszközöket, mint például a beviteli eszközöket, a hálózati vezérlőket és egyebeket, maga a mikrokód pedig egy ROM-ban foglal helyet. A kutatók a lapkakészletet a hálózaton keresztül képesek voltak megtámadni, hozzárendeltek egy keyloggert, ami a billentyűleütéseket rögzítve érzékeny adatok megszerzésére ad lehetőséget. A megtámadott lapkakészleten keresztül az alaplapi BIOS-hoz is hozzá lehet férni, ami további aggályokat vet fel.

Az egyes termékcsaládokat az alábbi sebezhetőségek érintik:

•EPYC szerverprocesszorok: Masterkey, Fallout

•RYZEN mobil processzorok: Ryzenfall

•RYZEN Pro konfigurációk: Chimera, Ryzenfall

•RYZEN munkaállomások: Chimera, Masterkey, Ryzenfall

A dolgok jelenlegi állása szerint részletes technikai leírás majd csak később láthat napvilágot, addig csak egy általános dokumentum áll rendelkezésre, természetesen a sérülékenységek kiaknázását magyarázó kódrészletek nélkül. Hogy az állítások megalapozottak-e? Erre remélhetőleg hamarosan választ ad az AMD.

Frissítés:

Az AMD időközben reagált a CTS Labs publikációjára. A közlemény szerint a cég nemrégiben megkapta a CTS Labs által összeállított dokumentumot, amely néhány AMD processzor sérülékenységeit foglalja össze. Az állítások tartalmát vizsgálják, azt azonban meglehetősen furcsának találták, hogy egy olyan cég, amely korábban ismeretlen volt az AMD számára, úgy értesíti a médiát és az elemzőket, hogy előtte nem hagy megfelelő időt az érintett fél számára, hogy vizsgálódjon és érdemben reagáljon is a kutatás eredményeire. Az AMD kiemelte, számukra elsődleges prioritást képvisel a biztonság, így folyamatosan azon dolgoznak, hogy gondoskodjanak a felhasználóik védelméről, ahogy az új veszélyek felbukkannak. Érdemi tájékoztatás későbbre várható.

A CTS Labs a szokásos 90 nap helyett csak 24 órát adott az AMD-nek, hogy reagáljon a kutatás eredményeire, majd ennek letelte után rögtön publikálták a dokumentum nagyját, kivéve a példakódokat, amelyek a biztonsági rések kihasználásának módját részletezik. Az is különös, hogy a CTS Labs egy friss cég, ami eddig nem igazán bukkant fel sehol – alapításának éve például 2017. Ez persze még nem jelenti azt, hogy az állításaik szerint felfedezett biztonsági rések egyáltalán nem léteznek, pusztán csak gyanúsak a bejelentés körülményei. Remélhetőleg hamar kiderül, van-e valami alapjuk.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

70 hozzászólás

A komment írásához előbb jelentkezz be!
prohlep
prohlep
2018. márc. 14. 19:31
#26

Jön a farkas. Nyuszika korrupt.

Mai közösségi médiák tartalmi-erkölcsi válságban vannak.

Resike
Resike
2018. márc. 14. 12:42
#25

A legjobb az egészben hogy mindenki a pröhardveres agymosott szöveget citálja mint hiteles forrást ahelyett hogy saját véleményt alkotna, vagy inkább csendben maradna.

Resike
Resike
2018. márc. 18. 15:58

Gondolom majd akkor is így vélekedsz ha a videókártyádat szénné égeti egy weblap hátterében futó miner script.

De még véletlenül se blokkold, mert az csúnyaság!

Törölt felhasználó
Törölt felhasználó
2018. márc. 14. 12:41
#24

"Doesn't this publication put users at risk?

No. All technical details that could be used to reproduce the vulnerabilities have been redacted from this publication. CTS has shared this information with AMD, Microsoft, and a small number of companies that could produce patches and mitigations."

Szóval keresheti bárki, magát a módot nem adták ki. Emlékeztek, amikor azért sirt itt mindenki mert halgattak a hibárol és tudták?!?!?!!??!4 a szemetek.

Ehhezképest intelhez konkrét utmutató volt anno, hogy hogyan :D Mondjuk ha tippelni kellene ehhez is lesz.

https://www.amd.com/en/products/embedded-aero-defense-solutions

izrael/amerika/hadászat/érdekes...

Trianchid
Trianchid
2018. márc. 14. 14:51

Ja, ehhez is lesz, pl. hogy hogyan kell egy munkahelyen flashelni a BIOS-t(és hogy hogyan kell resetelni passwordot), vagy hogyan kell bruteforceval kitalálni az Adminisztrátori jogokhoz szükséges jelszót vagy Custom Driverek írása...

Ja, valamiért pont most kezdenének el útmutatókat írni ezekhez ha már évtizedek óta léteznek ezek az "exploitok" xD.

ok.

Törölt felhasználó
Törölt felhasználó
2018. márc. 14. 12:24
#23

Kritikus hibák az AMD Zenben - Linus Torvalds szerint nevetségesek a biztonsági szakemberek

A biztonsági cég bejelentése minden körben óriási felháborodást váltott ki. Maga Linus Torvalds is megszólalt, és egyből megjegyezte, hogy szerinte az IT-biztonsági iparág soha nem látott mélységekbe süllyedt. Neveket nem említett, de értelemszerűen a mostani történések tették fel nála az i-re a pontot.

Linus Torvalds szerint az IT-biztonsági világ soha nem látott mélységbe süllyedt - azt eddig is gondolta, hogy az egész ágazat korrupt, de most már teljesen nevetségesnek tartja azt, ami történik az IT-s világban. Arra is kíváncsi, hogy vajon mikor vallják be a biztonsági szakemberek, hogy erősen figyelemhiányosak?

A nyilvánosságot azért is háborította fel a CTS-Labs bejelentése, mert megszegték azt az íratlan szabályt, amely szerint az IT-biztonsági kérdésekben legalább 90 napot kell adni a gyártóknak arra, hogy értékeljék a felfedezéseket, esetleg javítsák azokat. Csak ezután szabadna nyilvánosságra hozni a talált hibákat. A CTS-Labs ennek ellenére 24 órát sem adott az AMD-nek.

Az AMD a biztonsági szakemberek rajtaütésszerű gerillataktikájára úgy reagált, hogy elmondta: ez a cég az AMD számára eddig ismeretlen volt, és meglehetősen szokatlannak tartják, hogy egy biztonsági cég úgy teszi közzé a kutatásait, hogy nem hagy normális mennyiségű időt a cégnek a talált hibák kivizsgálására és megoldására.

[Linus Torvalds is megszólalt]

A durvább hangok szerint a mostani eset csak része egy olyan kampánynak, amelyben az AMD tőzsdei árfolyamát akarják a padlóba döngölni. Ha ez így van, akkor eddig nem sikerült - a jelek szerint a nyilvánosság és a befektetők egyelőre az AMD-vel értenek egyet.

Törölt felhasználó
Törölt felhasználó
2018. márc. 14. 12:31

+1 nemrég olvastam...

"A Linux atyja szerint az IT biztonság új mélypontra süllyedt, így ha bárki biztonsági szakemberként dolgozik jobban teszi, ha ráírja a névjegykártyájára: "Nem, tényleg nem vagyok ribanc. Becsszó!""

Törölt felhasználó
Törölt felhasználó
2018. márc. 14. 12:12
#22

Nem is tudtam hogy Izraelben ekkora számítógép guruk vannak.

beleutomazorom
beleutomazorom
2018. márc. 14. 12:14

Ott keszitettek a Core mikroarhitekturat is.

Amugy erdekes hogy a GPP botrany utan jelent meg a hir, es megjegyzik hogy van amd-s onvezeto auto. Nem is tudtam. Meg amd-s vedelmi rendszer.

Hat na, fejlodunk, gondolom jon a ryzen, vadaszrepulo amiben 2-vel tobb mag van mint a lightning2-ben es hasonlok...

FeccGecc
FeccGecc
2018. márc. 14. 12:07
#21

...Qui prodest?

Törölt felhasználó
Törölt felhasználó
2018. márc. 14. 12:09

Az majd kiderül, találgatni még korai és elhamarkodott lenne, de van pár, inkább 1 tippem...

Törölt felhasználó
Törölt felhasználó
2018. márc. 14. 12:04
#20

Ez az egész semmi másról nem szól mint részvényárfolyam manipulációról, leendő vásárlók megtévesztéséről, nem vagyok jogász,de ez az eset bőven kimerítheti a bűncselekmény kategóriát. Mindenesetre kíváncsian várom a további fejleményeket. A másik vicc kategória, hogy minden tekintetben emelt szintű hozzáféréshez van szükség ahhoz, hogy bármely "sérülékenységet" kihasználjuk... kérdem én, ha már egyszer átvettük az irányítást, mi szükség van bármilyen sérülékenységre? SEMMI, hisz már így is azt teszünk az adott rendszerrel és arra használjuk fel amire csak akarjuk! Nem?

Busterftw
Busterftw
2018. márc. 14. 12:26

Hova manipulaljak meg azt a $11-t?

Trianchid
Trianchid
2018. márc. 14. 11:51
#19

Amúgy nem értem, minden hazai informatikai lap elbulvárosodott?

A következő 3 dolog valamelyike kell hogy ki lehessen használni valamelyik sebezhetőséget:

  1. BIOS-t flashelni (custom BIOS-t kifejleszteni idő, és ha kicsit is szar akkor rip MOBO) = ott kell lenni fizikailag, mivel legtöbb esetben a potencionális célpontok jelszót raknak a BIOS-ra amit egy switchhel lehet a deszkán resetelni...

  2. Adminisztrátori jogok:

Adminisztrátori jogokkal mindent meg lehet tenni, szóval akkor MINDEN PROCESSZOR sérülékeny.

  1. Cutomizált Driveren keresztül

Hát ezt inkább ne kommentáljam, problémásabb mint custom BIOS-t csinálni majdnem...

Szóval ezek a nagy "exploit"-ok MINDEN EGYES PROCESSZORBAN MEGTALÁLHATÓAK, JA ÉS AM VAN MÉG EGY NAGYON VESZÉLYES, A "PROCESSORBOMB", HA BOMBÁT ROBBANTANAK A PROCESSZOR KÖZELÉBEN AKKOR MEGSEMMISÜLHET... Kb ilyen kategória, azaz az ilyesmit bizony tényleg le kell írni Prohardveren, Iponon, mintha valami tény lenne, vicc kategória ez a hazai újságírás is már.

B_Real
B_Real
2018. márc. 14. 11:55

Szerintem nincs azzal semmi baj, ha egy híroldal közöl egy ilyen hírt, legyen az fake news vagy igaz. Ha igaz, akkor az AMD majd nyilatkozik az ügyben és a további dolgokról, és azt is közlik a lapok, ha pedig kacsa, akkor ez a kedves izraeli cég vélhetően nem fog kapni túl sok megbízást ezután. Számomra sokkal aggasztóbb a PC World cikkeinek stílusa, ha már újságírásról beszélünk (vagy pl. a Nemzeti Sport Online színvonal alattisága, ahol tudjukki jóbarátja lett főszerkesztő kb 1 éve - azóta tele van az oldal sportcikknek álcázott politikai tartalmú hirdetéssel).

beleutomazorom
beleutomazorom
2018. márc. 14. 11:41
#18

Nincs ebben semmi meglepo.

IME = PSP, nem adhatsz el egyetlen biznisz orientalt cpu-t hogy ez benne ne lenne. Ez van.

"Trusted execution technology...mainly for Premium Content Protection / Digital Restrictions Management"...es a lenyeg... "The PSP itself is an ARM core inserted on the main CPU die."

szipet
szipet
2018. márc. 14. 10:38
#17

Azt hiszem, hogy át kéne írni a címet, mert elég kamu-szagú a történet.

Assassination Attempt on AMD by Viceroy Research & CTS Labs

Suspicious AMD Ryzen Security Flaws, We’re Calling BS

Törölt felhasználó
Törölt felhasználó
2018. márc. 14. 9:50
#16

"A CTS Labs a szokásos 90 nap helyett csak 24 órát adott az AMD-nek, hogy reagáljon a kutatás eredményeire, majd ennek letelte után rögtön publikálták a dokumentum nagyját"

Vagyis nem akarták megvárni, hogy az intelhez hasonlóan az AMD is hónapokig üljön a dolgon. Lévén ők teljesen nyilvánvalóan tudtak a hibákról, talán már a tervezés alatt is.

Ez így helyes.

Törölt felhasználó
Törölt felhasználó
2018. márc. 14. 9:12
#15

Ezekszerint még mindig jobb meltdownos intel szerverre borulva sírni.

Csak nehogy most vásárolja vissza az intel főcsóka a részvényeit, mielőtt megindul felfele.

Illetve ha Raja eladja a megmaradt amd részvényeit, megint csak hazaárulást követ el és azonnali kivégzését inditványozom.

bunfi
bunfi
2018. márc. 14. 11:07

Ezek szerint nagyon jól bevetted te is ezt a tőzsdei manipulációra felépített bullshitmarketinget.

kean
kean
2018. márc. 14. 8:37
#14

Érdekes profiljuk van, a CEOról csak annyi van hogy a Yalen diplomázott és befektetési tanácsadó volt, a másik két ember meg az izraeli NSA-nál dolgozott...

kean
kean
2018. márc. 14. 10:31

Neked mindegy honnan van az infó csak AMD legyen benne mocskolva?

Ez az egész hír egy jól felépített shortolásról szól, fél éve építik ezt a piramost, hogy a végén essen az AMD részvények értéke, mire megjelennek az elemzések a megbízható oldalakon, hogy kamu az egész. Ezért is van 24 órás határidő meg csilivili oldal, mert 24 óra alatt senki nem tud összetenni értelmes elemzést, kivéve pár youtuber (gamers nexus pl elég szépen kielemezte a részleteket)

5hR3kY
5hR3kY
2018. márc. 14. 8:10
#13

Ennyire komoly a cég. xD https://i.imgur.com/OkWlIxA.jpg

Busterftw
Busterftw
2018. márc. 13. 23:37
#12

A CTS Labs a szokásos 90 nap helyett csak 24 órát adott az AMD-nek, hogy reagáljon a kutatás eredményeire

B_Real
B_Real
2018. márc. 14. 10:56

Tudtommal ott mindkét cég érintett volt eredetileg (legalábbis Spectre ügyben). Rosszul emlékszem?

43. szipet: A Gamers Nexus (ahogy kean is írta) szépen helyretette a dolgot. És azt hiszem, nem lehet AMD felé elfogultsággal vádolni őket. :D

Mosdatlan_falusi
Mosdatlan_falusi
2018. márc. 13. 20:49
#11

Az Intel sebezhetőségeknek jobban tetszik a logója, szóval inkább azt vennék De pánikra semmi ok, átlag magyar júzernek úgyse lesz pénze egy darabig se rizsa, se kávé alapú rendszerre ilyen ddr4 árak mellett, tehát biztonságban vagyunk xD

comeon
comeon
2018. márc. 13. 20:58

Már bocsánat, de azért az a Ryzenfall logó sem rossz :D

Perecke
Perecke
2018. márc. 13. 20:45
#10

A fentieknél sokkal több infó található a neten, amelyek alapján megkérdőjelezhető, hogy mennyire is "komoly" ez a történet.

Frissíteni kellene a cikket és elgondolkodni írás előtt az újonnan begyűjtött tényeken!

Resike
Resike
2018. márc. 13. 20:16
#9

Aha mert az nem lejárató kampány ami fél éve megy a Spectre, Meltdown meg a "30%"-os teljesítménycsökkenés alatt.

Tyrel
Tyrel
2018. márc. 13. 20:21

De az is az, csak azt az Intel űzi saját maga ellen. Olyan példaalkotóan bénán kezelték le az egész problémát, hogy abból katasztrófafilmet lehetne forgatni.

Yoshileon
Yoshileon
2018. márc. 13. 19:14
#8

Nagyon unszimpatikus lejárató kampány, de nem vártam mást, mindkét cég ilyen eszközökkel játszik évek óta.

Akárhányszor az AMD bejelent valamit, forgatom a szemem a számok láttán mert az elmúlt 10 évben az előzetesen közölt teljesítményre közel sem volt soha képes a valós teszteken.

Ez nekem úgy jön le, hogy telibe próbálják megtéveszteni a vásárlóikat.

Az intel meg a közel monopol helyzete miatt úgy árazza a dolgokat, ahogy jólesik neki.

Nem tud már felizgatni, hagy dobálózzanak szarral, ha a világ összes biztonságtechnikai cége proci sebezhetőségeket kezdene el kutatni, jó eséllyel a századik után azt mondanák, hogy felejtsük el a mostani platformot, és kezdjük tiszta lappal :D

Az értelmes döntés végül úgy születik, hogy megnézed a felhasználási területet, a költségvetést, és kiválasztod a feladatnak legjobban megfelelő processzort a független tesztek alapján.

Videó kártyát meg úgy választasz, hogy ha fontos számodra a megbízhatóság, vagy az ár/érték arány, akkor nvidia :D

djkissmrt
djkissmrt
2018. márc. 13. 19:02
#7

na majd ehhez is jön a teljesítmény csökkentő javítás :P

Trianchid
Trianchid
2018. márc. 13. 18:19
#6

Na mindegy, az Intel mehet a francba a mocskos trükkeivel, akkor is 2700 lesz!!! Nem kell a 8700K kazán, még delidd után is melegebb mint a Ryzen.

TheRealTsL
TheRealTsL
2018. márc. 13. 18:12
#5

Megy még a sírás 40-50 hozzászóláson át? Mert akkor hozok valami rágcsálnivalót.

comeon
comeon
2018. márc. 13. 18:17

[off] 112 hozzászólást terveztünk mára.

És én is kérnék egy kis sós perecet... [/off]

captainhero
captainhero
2018. márc. 13. 18:07
#4

Ez tényleg lejáratókampánynak tűnik. Az üzleti világban semmi se szent sajnos. ;/

zoltantan
zoltantan
2018. márc. 13. 21:49

A legdurvább a User nevű biztonsági rés. Állítólag az összes rendszert érinti .

Trianchid
Trianchid
2018. márc. 13. 17:49
#3

Vicc kategória, 15 ÉVE INTEL PROCESSZOROM VAN, EGYSZER SEM VOLT AMD PROCESSZOR, DE EZ A LEJÁRATÓKAMPÁNY AZ AMD ELLEN UNDORÍTÓ.

Ha a Zenben van 13 feltételezett sérülékenység, de pont a legkomolyabb, Meldown nincs , akkor vajon az Intel procijaiban mennyi van? Na ugye, erről kéne cikk, nem ilyen vicckategória cherry-picking.

Látszik hogy itt M.O-n is Tech hipsterek vették át az újságírásban a szerepet...

comeon
comeon
2018. márc. 13. 17:36
#2

Várj még a hasonló kijelentésekkel kicsit, amíg az AMD hivatalosan nyilatkozik.

Lehet ez rosszindulatú pletyka, de beigazolódhat az ellenkezője is. Sajnos...

Tyrel
Tyrel
2018. márc. 13. 17:43

Igazán nem érdekel mennyire valósak ezek a sebezhetőségek, az bosszant hogy egy nagyon nyilvánvalóan nem független cég tárta fel őket és a 0. perctől kezdve úgy van tálalva is az egész, hogy nem szakembereknek szól, hanem a fogyasztók riogatására.

Nem érdekel van-e valóságalapja, egy szánalmas lejáratókampány az egész, biztonsági sebezhetőségekkel meg minden IT rendszer rogyásig van manapság, csak rájuk kell nézni egy kicsit komolyabban és máris kibuknak a hibák. Nem ezen a pár újon fog múlni az adatbiztonságom, ami rendszert manapság valaki nagyon fel akar törni, azt feltöri, legyen bárkié is.

/ 2
Vissza az oldal tetejére