




BOOTHOLE: SÚLYOS SEBEZHETŐSÉG, AMI EGYMILLIÁRDNÁL IS TÖBB PC-T ÉRINTHET

A probléma a GRUB2 nevű bootloaderben lapul, amit főként unix alapú operációs rendszereknél használnak, ám Windows alapú konfiguráció is érintett lehet, amennyiben Linux operációs rendszert telepítettek mellé a GRUB2 segítségével.
Víg Ferenc (J.o.k.e.r)
2020. júl. 31. 17:11
BootHole: Súlyos sebezhetőség, ami egymilliárdnál is több PC-t érinthet

Egy elég magas besorolású sérülékenységről érkezett hír, amely a bugot felfedező Eclypsium szakemberei szerint akár egymilliárdnál is több konfigurációt érinthet világszerte. A BootHole névre keresztelt sebezhetőség lényegében a GRUB2 boot-loadert érinti, annak is egy speciális funkcióját, amelyen keresztül a támadónak kártékony kód futtatására nyílik lehetősége, amennyiben rendelkezik rendszergazda szintű jogkörrel az adott konfiguráció felett. Fizikai hozzáférésre nincs szükség, a rendszergazdai jogosultságot pedig a különböző operációs rendszerek sebezhetőségein keresztül nem egy túl bonyolult feladat megszerezni az Eclypsium szakemberei szerint, így a probléma valós és komoly veszélyt jelent.

A sebezhetőség a CVE-2020-10713 jelölés alatt fut, veszélyességére 8.2 pontot kapott a 10-es skálán, azaz nem érdemes fél vállról venni. A GRUB2 lényegében egy úgynevezett bootloader, amely az adott operációs rendszer betöltésével kapcsolatos feladatokat végzi el, valamint lehetőséget ad úgynevezett multi-boot környezet létrehozására is, azaz egy konfiguráción akár több operációs rendszer is helyet foglalhat, amelyek közül indítás alkalmával lehet váltani. A GRUB2 az asztali számítógépek és a noteszgépek mellett rengeteg szerverkonfiguráción is megtalálható, így tényleg sok rendszert érint a sebezhetőség.
Galéria megnyitása

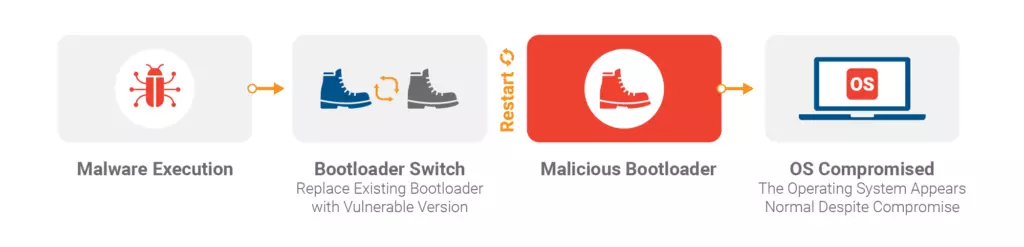
A GRUB2 egy külső konfiguráció fájlt is használ, ami a grub.cfg nevet viseli, ennek beolvasása során idézhet elő a támadó buffer-túlcsordulást, ugyanis a bison (parser generator), illetve a flex 8Lexical analyzer) működése során tervezésből fakadó problémák miatt erre lehetőség nyílik. A buffer-túlcsordulást követően saját kód futtatását is elvégezheti a támadó, a kártékony kódot pedig olyan szinten beágyazhatja, hogy az az operációs rendszer újratelepítésével sem távolítható el – lényegében a bootloaderbe injektálhatja a kártékony kódot, ami az operációs rendszer alól fel sem tűnik. A linux/unix rendszerek mellett a Windows 8-as vagy frissebb operációs rendszerek is érintettek, amennyiben GRUB2 alapú bootloadert használnak hozzájuk

A sebezhetőség ellen ráadásul a Secure Boot funkció sem véd, mivel az említett konfigurációs fájl az EFI partíción foglal helyet, ahol megfelelő jogosultságok birtokában bármely felhasználó módosíthatja a tartalmát. A grub.cfg fájl esetében nincs aláírás-ellenőrzés az implementációk döntő többségében, egyetlen egyet kivéve, valamint a GRUB2 állomány esetében sincs ilyesmi, így az implementációk többsége sikeresen támadható.

A szóban forgó sebezhetőséggel kapcsolatos vizsgálódás folyamán a Canonical biztonságtechnikai csapata hét újabb sebezhetőségre bukkant, amelyekre érkezik javítás. A fentebb részletezett sebezhetőséget egyébként már javították, így a GRUB2 frissítésére lesz szükség mind az egyéni felhasználók, mind pedig a szerverüzemeltetők esetében. Ezzel kapcsolatban az adott disztribúció hivatalos weboldalán lehet tájékozódni.

A sebezhetőség részletes technikai leírása ebben a PDF fájlban található.

Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

9 hozzászólás

A komment írásához előbb jelentkezz be!
Resike
Resike
2020. aug. 3. 3:53
#7

Bezzeg az AMD nem érintett:
https://www.bleepingcomputer.com/news/hardware/amd-confirms-ryzenfall-masterkey-fallout-and-chimera-vulnerabilities/

2018.03. AMD is working on PSP firmware updates that we plan to release in the coming weeks.
A mai napig sincs egyik se javítva 2 év után sem, de valahogy a sajtó mégsem foglalkozik vele, ellenben a SPECTRE, MELTDOWN az minden napra jutott kettő.

randomuser8
randomuser8
2020. aug. 2. 16:29
#6

"a támadónak kártékony kód futtatására nyílik lehetősége, amennyiben rendelkezik rendszergazda szintű jogkörrel az adott konfiguráció felett"
Idáig olvastam.

Mosdatlan_falusi
Mosdatlan_falusi
2020. aug. 3. 8:35

@randomuser8  laikus kérdés, de unix rendszereken van egy X perces elévülési ideje a root jelszónak, amikor root jogkörrel rendelkező userként adsz ki parancsokat. Legtöbb disztróban ez ~5 perc. Szóval elméletben lehetséges, hogy a kód csak egy authentikált sudo parancs után fut le, és kihasználja ezt? Persze szervereken nem tudom, hogy van ez konfigurálva, gyanítom, nem bízzák a véletlenre.

bitye
bitye
2020. aug. 2. 13:23
#5

Remélem holnap nem lesz örültek háza a cégnél, emiatt a totál non-szensz CVE miatt, 8/10es szint, úgy, hogy root kell legyél, ha valaki eléri a bootloadert az már root is lehet és akkor már mindegy is, azt futtat amit akar, nem kell semmilyen sebezhetőség hozzá

Geralt_of_Trivia
Geralt_of_Trivia
2020. aug. 1. 13:12
#4

A hozzászólások tömkelegéből látszik hogy hány embert is érint valójában... talán 20-ból 1 embernek van tényleg linux telepítve a gépére, aki minimum azt állítja magáról hogy dual bootolja...

aka
aka
2020. aug. 1. 7:02
#3

Ahhoz, hogy az érintett fájlokat megfertőzzék, kell először is egy root jogkör. Namármost, ha a támadó már valamilyen módon szerzett root jogot, akkor már megette a fene az egészet. És ki az a hülye, aki kompromittált rendszer esetén nem törli le teljesen a merevlemezét, viszont az EFI meg más járulékos randszom szar partícióit meghagyja?

Imasundaj
Imasundaj
2020. aug. 1. 0:14
#2

"Fizikai hozzáférésre nincs szükség, a rendszergazdai jogosultságot pedig a különböző operációs rendszerek sebezhetőségein keresztül nem egy túl bonyolult feladat megszerezni az Eclypsium szakemberei szerint"

Úgy érzem, hogy ez egy kicsit túlzás. Ha tényleg nem egy bonyolult feladat megszerzni a rendszergazdai jogosultságokat, akkor miért nem törték még fel mindenki gépét?

Törölt felhasználó
Törölt felhasználó
2020. aug. 1. 2:06

@Imasundaj Átfutottam az eredeti írást, és csak ennyit találtam:

"Continue to install OS updates as usual across desktops, laptops, servers, and appliances. Attackers can leverage privilege escalation flaws in the OS and applications to take advantage of this vulnerability so preventing them from gaining administrative level access to your systems is critical. Systems are still vulnerable after this, but it is a necessary first step."

Gondolom valami "szakújságíró" vette le valamelyik másik "szakújságíró" véleményét arról, hogy a cég szerint nem túl bonyolult feladat az admin jog megszerzése.

KikiGames
KikiGames
2020. júl. 31. 22:51
#1

Popcorn

Vissza az oldal tetejére